 EN
Bir yedek anahtar yapılandırma, ağ ekibinin maliyetli duruş süresini önlemek için uygulayabileceği en etkili stratejilerden biridir. Birincil anahtarlama cihazı beklenmedik bir şekilde arızalandığında, yedek anahtar otomatik olarak devreye girer, aktif veri yollarını sürdürür ve kritik iş hizmetlerini elle müdahale olmadan çevrimiçi tutar. Bu sürecin tam olarak nasıl çalıştığını anlamak, ağ mimarlarının daha akıllı altyapı kararları almasına yardımcı olur.
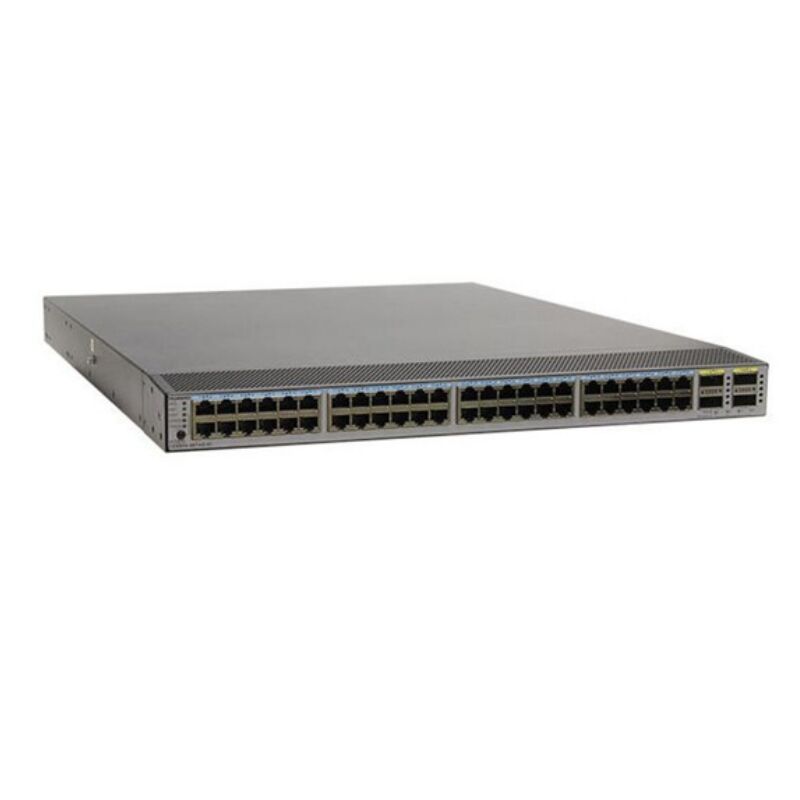
Her veri merkezi ve kurumsal ağ donanım arızası riskini taşır. Tek bir yedek anahtar (switch) dağıtımı, sorunsuz bir kullanıcı deneyimi ile saatlerce süren kesintilere neden olan bir arıza arasında fark yaratabilir. Bu makale, yedekli anahtar yapılandırmalarının temel mekanizmalarını, donanım arızalarına nasıl tepki verdiklerini ve en kritik anlarda güvenilir performans göstermelerini sağlayan tasarım ilkelerini ele alır.
Yedekli Anahtar Kurulumunun İçindeki Temel Mekanizmalar
Yedekliliği Sağlayan Devreye Alma Protokolleri
Herhangi bir yedek anahtar yapılandırmasının temeli, başarısızlık durumunda devreye giren protokol yığınındadır. Hızlı Yayılım Ağacı Protokolü (RSTP) ve Sanal Yönlendirici Yedeklilik Protokolü (VRRP) gibi teknolojiler, yedek anahtar arızasını milisaniye içinde tespit ederek trafiği buna göre yeniden yönlendiren protokol seviyesinde çalışır. Topolojideki her yedek anahtar, eşleriyle sürekli olarak sağlık sinyalleri değiştirir; bu nedenle bir cihazın yanıt vermemesi anında, bekleyen yedek anahtar hemen aktif rolü üstlenir. Bu hızlı devir işlemi, yalnızca on saniyelik bir kesintinin bile ölçülebilir mali etkisi olduğu üretim ortamlarında yedek anahtar tasarımını o kadar değerli kılar.
Spanning Tree varyantlarının ötesinde, modern yedekli anahtar (switch) dağıtımları genellikle Çok-Kasa Bağlantı Toplama (Multi-Chassis Link Aggregation) yöntemine dayanır; bu yöntem, bir yedekli anahtar çiftinin bağlı konaklar için tek bir mantıksal cihaz gibi görünmesini sağlar. Çiftteki fiziksel yedekli anahtarlardan biri arızalandığında, kalan yedekli anahtar, herhangi bir topoloji yeniden yakınsama gecikmesi olmadan tüm toplanmış bağlantılar üzerinden trafiği iletmeye devam eder. Bu yaklaşım, yedekli anahtar çiftini üst katman uygulamaları açısından etkili bir şekilde görünmez kılar ve bunun sonucunda kurtarma süresi, eski tek anahtarlı tasarımlara kıyasla önemli ölçüde azalır.
Tek Bir Yedekli Anahtar İçinde Donanım Düzeyinde Yedeklilik
İyi tasarlanmış bir yedek anahtar, ağ düzeyi protokolleriyle bağımsız olarak iç yedek mekanizmalarına da sahiptir. Yedekli anahtar kasasında yer alan çift yedek güç kaynakları, tek bir güç birimi arızasının tüm cihazın devre dışı kalmasına neden olmamasını sağlar. Modüler yedekli bir anahtarda sıcak tak-çalıştır (hot-swappable) hat kartları, saha ekiplerinin kasayı kapatmadan arızalı bir port modülünü değiştirmesine olanak tanır ve böylece diğer tüm bağlı cihazlar için sürekli yönlendirme işlemi korunur. Bu iç özellikler, dış yedekli anahtar eşleştirmesini tamamlayarak her olası arıza noktasında katmanlı bir koruma oluşturur.
Yedekli Bir Anahtarın Aktif Donanım Arızası Sırasında Nasıl Tepki Verdiği
Algılama, Karar Alma ve Devir Alma Sırası
Donanım arızası olayı gerçekleştiğinde, yedekli anahtar yapılandırması, kesin bir algılama ve devreye alma sırasını takip eder. İlk olarak, etkin yedekli anahtar, pasif durumdaki eşine canlı tutma (keepalive) iletilerini göndermeyi durdurur. Pasif durumdaki yedekli anahtar, bu sessizliği yapılandırılabilir ölü aralık içinde algılar; iyi ayarlanmış dağıtımlarda bu süre genellikle bir saniyenin altında olur. Pasif durumdaki yedekli anahtar arızayı doğruladıktan sonra kendisini etkin role yükseltir ve tüm gelen ve giden trafiği işlemeye başlar. Arıza algılamadan tam trafiğin yönlendirilmeye başlanmasına kadar geçen tüm yedekli anahtar devreye alma sırası, optimize edilmiş topolojilerde üç saniyenin altında tamamlanabilir; bu da son kullanıcılar için neredeyse şeffaf hale gelir.
Geçiş işlemi sonrasında, daha önce etkin olan yedek anahtar ya otomatik olarak yeniden başlatılır ya da yapılandırma politikasına bağlı olarak öncelik bekleme durumunda bekler. Yedekli bir anahtarda öncelik ayarları, orijinal birincil cihazın kurtulduktan sonra etkin rolü tekrar ele geçirmesine izin verilip verilmeyeceğini veya mevcut etkin yedekli anahtarın ikinci bir kesintiyi önlemek amacıyla kontrolü sürdürmesini belirler. Ağ mimarları, donanım koşulları istikrarsızken dalgalanmayı (flapping) önlemek için yedekli anahtar öncelik zamanlamasını dikkatle değerlendirmelidir.
Trafiğin Yolu Geri Kazanımı ve Durum Eşzamanlaması
Gelişmiş bir yedek anahtar platformunun kritik bir yeteneği, durum bilgisi içeren devreye alma (stateful switchover) işlemidir; bu işlemde yedek anahtar, aktif yedek anahtarın iletim tablosu ve oturum durumunun gerçek zamanlı olarak eşitlenmiş bir kopyasını tutar. Devreye alma işlemi gerçekleştiğinde, yeni aktif hâle gelen yedek anahtar, MAC adres tablosunu veya yönlendirme bilgilerini sıfırdan yeniden oluşturmak zorunda kalmaz. Bunun yerine, yedek anahtar, önceden eşitlenmiş durumu kullanarak trafiği hemen iletmeye başlar; böylece daha eski, durum bilgisi içermeyen yedek anahtar tasarımlarında yaşanan kısa süreli iletim kesintisi ortadan kalkar. Bu eşitleme yeteneği, gecikmeye duyarlı iş yüklerini çalıştıran veri merkezi ortamlarında özellikle önemlidir; çünkü burada kısmi bir yedek anahtar yeniden yakınsama gecikmesi bile uygulama zaman aşımına uğramasına neden olabilir.
Güvenilir Bir Yedek Anahtar Mimarisi İçin Tasarım İlkeleri
Topoloji Planlaması ve Bağlantı Çeşitliliği
Yedek anahtarın dağıtımı yalnızca ilk adımdır. Yedek anahtar avantajını nötr hâle getirebilecek tek nokta arızalarını ortadan kaldırmak için çevre topolojisi tasarlanmalıdır. Her yedek anahtar, farklı kablo tepsileri, boru kanalları ve bağlantı panoları üzerinden yönlendirilen fiziksel olarak ayrı yukarı yönlü bağlantılar (uplink) ile üst seviye cihazlara bağlanmalıdır. Eğer bir yedek anahtarın her iki yukarı yönlü bağlantısı da aynı fiziksel yolu paylaşıyorsa, tek bir kablo kesintisi yedek anahtar korumasını tamamen devre dışı bırakır. Doğru yedek anahtar topolojisi planlaması, altyapının her katmanında gerçek yol çeşitliliğini sağlamak amacıyla tesis ekipleriyle koordinasyon gerektirir.
Ağ takımları, her yedek anahtarın güç dağıtım birimleri ve soğutma bölgelerine göre yerleştirilmesini de göz önünde bulundurmalıdır. Aynı raf içinde bulunan ve aynı PDU'dan beslenen bir yedek anahtar çifti, güç kesintisi gibi bir olay sırasında koruma değerinin büyük bir kısmını kaybeder. En iyi uygulama, her yedek anahtarın ayrı bir rafta, ayrı bir güç devresinde ve veri merkezi katının arıza izole edilmiş bir bölgesinde yer almasını öngörür.
Yedek Anahtar Devreye Alma İşleminin Test Edilmesi ve Doğrulanması
Gerçekçi arıza koşulları altında hiçbir zaman test edilmemiş fazladan bir anahtar yapılandırması sınırlı güvenilirlik sağlar. Planlı devreye alma testleri, aktif fazladan anahtarı kasıtlı olarak çevrimdışı bırakır; böylece ekip gerçek geçiş sürelerini ölçebilir ve fazladan anahtarın kurtarma sürecini yavaşlatabilecek gizli bağımlılıkları tespit edebilir. Otomatik izleme araçları, fazladan anahtarın sağlık ölçümlerini sürekli takip etmeli ve donanım bozulması olayının tam bir fazladan anahtar arızasına dönmesinden önce mühendisleri uyarmalıdır. Düzenli doğrulama, fazladan anahtar yapılandırmasını bilinen iyi bir durumda tutar ve mimariye yönelik ekip güvenini artırır.
SSS
Fazladan anahtar ile standart anahtar arasındaki fark nedir?
Standart bir anahtar, hiçbir yedekleme eşine sahip olmayan tek bir cihaz olarak çalışır. Yedekli anahtar yapılandırması, bir cihaz arızalandığında otomatik olarak diğerinin devreye girmesi amacıyla iki veya daha fazla anahtarı eşleştirir. Yedekli anahtar yaklaşımı, ağ erişilebilirliğinin doğrudan iş operasyonlarını etkilediği ortamlarda kritik öneme sahip olan, tek nokta başarısızlığı riskini ortadan kaldırır.
Yedekli bir anahtarın devreye geçişi ne kadar hızlı gerçekleşir?
Doğru şekilde yapılandırılmış protokoller ve durum bilgisi taşıyan devreye geçiş (stateful switchover) etkinleştirildiğinde, yedekli anahtar devreye geçişi üç saniyenin altında tamamlanabilir ve bağlantı seviyesindeki olaylar için genellikle milisaniye cinsinden gerçekleşebilir. Tam yedekli anahtar kurtarma süresi, ölü aralık (dead interval) ayarlarına, protokol zamanlayıcılarına ve yedekli anahtarın bekleyen ünitesinin aktif üniteyle eşzamanlı iletim durumunu koruyup korumadığına bağlıdır.
Yedekli anahtar yapılandırması küçük ağlar için uygun mudur?
Artık anahtar (switch) kurulumu, çalışma süresi gereksinimleri katı olan kurumsal veri merkezlerinde ve kampüs çekirdek katmanlarında en yaygın olarak kullanılır. Ancak kritik uygulamaları bulunan daha küçük ağlar da dağıtım veya çekirdek katmanlarında artık bir anahtar çiftinden faydalanabilir. Artık anahtar yatırımının maliyeti, kesintiye uğrama durumunun finansal etkisi, donanım ve yapılandırma yükünü aştığı zaman genellikle haklı çıkar.