 EN
A artıq açar konfiqurasiya şəbəkə komandası tərəfindən xərcləri yüksəldan dayanma vaxtlarını qarşısını almaq üçün tətbiq edilə bilən ən effektiv strategiyalardan biridir. Birincil açar cihazı gözlənilmədən arızalanarsa, artıq açar avtomatik olaraq işə düşür, aktiv məlumat yollarını saxlayır və əsas biznes xidmətlərini əl ilə müdaxilə olmadan onlayn saxlayır. Bu prosesin necə işlədiyini dəqiq başa düşmək şəbəkə memarlarının daha ağıllı infrastruktur qərarları qəbul etməsinə kömək edir.
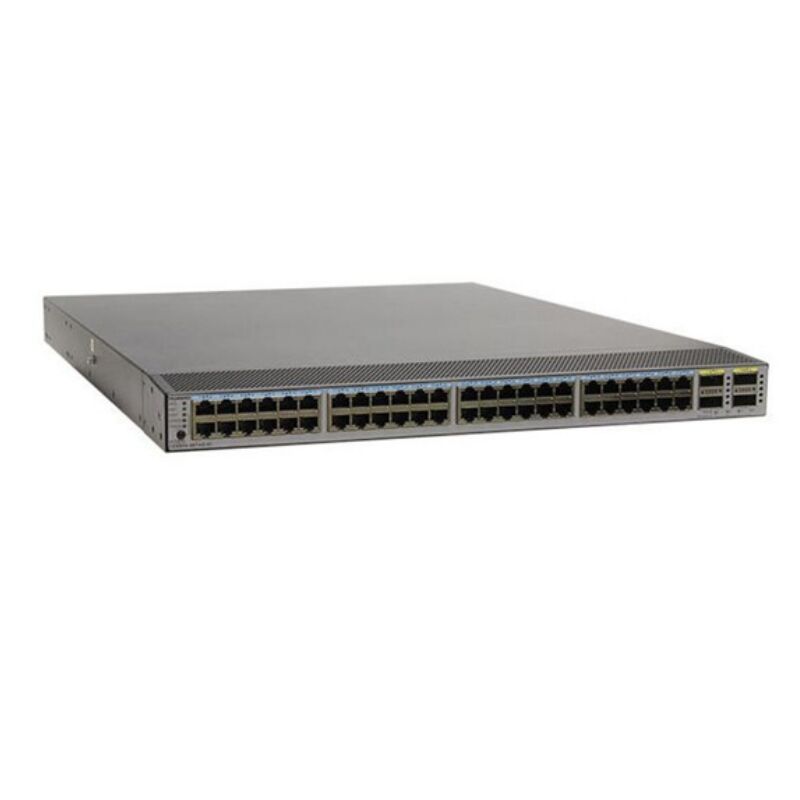
Hər bir məlumat mərkəzi və korporativ şəbəkə donanım arızası riskini daşıyır. Tək bir artıq açarın quraşdırılması istifadəçilər üçün pərəstişli təcrübə və saatlarla pozuntuya səbəb olan dayanma arasında fərq yarada bilər. Bu məqalə artıq açar konfiqurasiyalarının əsas mexanizmlərini, donanım arızalarına cavab verilməsini və onların ən vacib anlarda etibarlı şəkildə işləməsini təmin edən dizayn prinsiplərini araşdırır.
Artıq açar qurğusunun daxilindəki əsas mexanizmlər
Redundantlığı təmin edən keçid protokolları
Hər hansı bir redundanslı keçid konfiqurasiyasının əsası onun failover protokol yığınındadır. Tez Yayılma Ağacı Protokolu və Virtual Routery Redundans Protokolu kimi texnologiyalar redundanslı keçidin qəzasını millisaniyə daxilində aşkar edərək, müvafiq olaraq trafiki yönləndirmək üçün protokol səviyyəsində işləyir. Topologiyadakı hər bir redundanslı keçid öz həmkarları ilə davamlı olaraq sağlamlıq siqnallarını mübadilə edir; beləliklə, bir cihazın cavab verməməsinin anında redundanslı rezerv keçid aktiv rolunu dərhal öz üzərinə götürür. Bu tez ötürülmə, belə ki, yalnız on saniyəlik dayanma belə ölçülməsi mümkün maliyyə təsirinə səbəb olduğu istehsal mühitlərində redundanslı keçid dizaynını o qədər dəyərli edir.
Spanning tree variantlarından kənar, müasir redundant dövrələr tez-tez çox-korpuslu bağlantı toplama (Multi-Chassis Link Aggregation) metoduna əsaslanır; bu metod, redundant dövrə cütlüyünün bağlı hostlar üçün tək məntiqi cihaz kimi görünməsinə imkan verir. Cütlükdəki bir fiziki redundant dövrə arızalananda, qalan redundant dövrə bütün toplanmış bağlantılar üzərində trafiki yönləndirməyə, heç bir topologiya yenidən uyğunlaşma gecikməsi olmadan davam edir. Bu yanaşma redundant dövrə cütlüyünü yüksək səviyyəli tətbiqlər üçün effektiv şəkildə görünməz edir və bunun nəticəsində bərpa müddəti köhnə tək-dövrə dizaynlarına nisbətən əhəmiyyətli dərəcədə azalır.
Tək Redundant Dövrə Daxilində Hardware Səviyyəsində Redundantlıq
Yaxşı mühəndisliklə yaradılmış redundant (ehtiyat) açar, şəbəkə səviyyəsindəki protokollardan asılı olmayan daxili redundant mexanizmlərə də malikdir. Redundant açarın korpusunda yerləşən iki redundant enerji təchizatı sistemi, tək enerji blokunun arızalanması halında qurğunun tamamilə sönməsinin qarşısını alır. Modulyar redundant açarda isti dəyişdirilə bilən xətt kartları sahə komandalarının arızalı port modulunu korpusu söndürmədən dəyişməsinə imkan verir və bu da digər bütün qoşulmuş cihazlar üçün davamlı ötürülməni təmin edir. Bu daxili xüsusiyyətlər xarici redundant açar cütləşməsini tamamlayır və hər bir potensial arıza nöqtəsində çoxtəbəqəli qorunma yaradır.
Redundant Açarın Aktiv Hardware Arızası Zamanı Necə Reaksiya Verdiyi
Aşkarlama, Qərar Verilməsi və Keçid Ardıcıllığı
Hardware arızası hadisəsi baş verdiyində, ehtiyati dəyişdirici konfiqurasiya dəqiq aşkarlama və keçid ardıcıllığına əməl edir. İlk növbədə aktiv ehtiyati dəyişdirici, rezervdə olan müqabil tərəfə saxlanma mesajları göndərməyə dayanır. Rezervdə olan ehtiyati dəyişdirici bu sükutu konfiqurasiya olunabilən ölü interval daxilində aşkar edir; yaxşı optimallaşdırılmış quraşdırmalarda bu interval adətən bir saniyədən az olur. Rezervdə olan ehtiyati dəyişdirici arızanı təsdiqlədikdən sonra özünü aktiv roluna yüksəldir və bütün gələn və gedən trafiki emal etməyə başlayır. Tam ehtiyati dəyişdirici keçid ardıcıllığı — arızanın aşkarlanmasından tam trafik yönləndirməsinə qədər — optimallaşdırılmış topologiyalarda üç saniyədən az müddətdə başa çata bilər ki, bu da onu son istifadəçilər üçün demək olar ki, qeyri-müəyyən edilən edir.
Keçid əməliyyatından sonra əvvəllər aktiv olan ehtiyati anahtar ya avtomatik olaraq yenidən başladılır, ya da konfiqurasiya siyasətindən asılı olaraq, əvvəlcədən müəyyən edilmiş gözləmə vəziyyətində qalır. Ehtiyati anaçar üzərindəki əvvəlcədən müəyyən edilmiş aktivlik təyinatı ayarları, orijinal birincil cihazın bərpa olunması halında aktiv rolunu geri almasını və ya cari aktiv ehtiyati anaçarın idarəetməni saxlamasını təmin edir ki, ikinci bir pozğunluq qarşısını alın. Şəbəkə arxitektorları, sabit olmayan hardware şəraitində tez-tez keçid (flapping) hadisələrini qarşısını almaq üçün ehtiyati anaçarların əvvəlcədən müəyyən edilmiş aktivlik təyinatı zamanlamasını diqqətlə qiymətləndirməlidirlər.
Trafik Marşrutunun Bərpa Edilməsi və Vəziyyətin Sinxronlaşdırılması
İrəli gedən redundant (ehtiyat) açar platformasının ən vacib imkanlarından biri dövlətə əsaslanan keçid (stateful switchover)dir; burada ehtiyat redundant açar aktiv redundant açarın ötürmə cədvəlinin və sessiya vəziyyətinin real vaxtda sinxronlaşdırılmış nüsxəsini saxlayır. Keçid baş verdikdə yeni aktiv redundant açar öz MAC ünvan cədvəlini və marşrutlaşdırma məlumatlarını sıfırdan qurmağa ehtiyac duymur. Bunun əvəzinə redundant açar, əvvəlcədən sinxronlaşdırılmış vəziyyətdən istifadə edərək dərhal trafiki ötürür və bu da köhnə, dövlətə əsaslanmayan redundant açar dizaynlarının yaşadığını qısa müddətli ötürmə dayanması problemini aradan qaldırır. Bu sinxronlaşma imkanı gecikməyə həssas iş yükü ilə işləyən mərkəzlərdə xüsusilə vacibdir; belə mühitdə hətta ehtiyat redundant açarın tam olmayan yenidən uyğunlaşma gecikməsi tətbiqetmə zaman aşımına səbəb ola bilər.
Etibarlı Redundant Açar Arxitekturası üçün Dizayn Prinsipləri
Topologiya Planlaşdırılması və Link Çeşitliliyi
Ehtiyatlı anahtarın quraşdırılması yalnızca ilk addımdır. Ehtiyatlı anahtarın üstünlüyünü ləğv edə biləcək tək arızanın baş verdiyi nöqtələri aradan qaldırmaq üçün ətrafdakı topologiya layihələndirilməlidir. Hər bir ehtiyatlı anahtar, fərqli kabel çubuqları, kanallar və yama paneli vasitəsilə keçən fiziki olaraq müstəqil yuxarı istiqamətli bağlantılarda yuxarı səviyyəli cihazlara qoşulmalıdır. Əgər ehtiyatlı anahtarın hər iki yuxarı istiqamətli bağlantısı eyni fiziki marşrutu paylaşarsa, tək bir kabelin kəsilməsi ehtiyatlı anahtarın qoruma funksiyasını tamamilə dayandırar. Doğru ehtiyatlı anahtar topologiyasının planlaşdırılması infrastrukturun hər təbəqəsində həqiqi marşrut müxtəlifliyini təmin etmək üçün obyekt komandası ilə əməkdaşlıq tələb edir.
Şəbəkə komandaları həmçinin hər bir ehtiyatlı switch-in enerji paylama vahidləri və soyutma zonalarına nəzərən yerləşdirilməsini də nəzərdə tutmalıdır. Eyni rəfkada yerləşən və eyni PDU tərəfindən enerji ilə təmin olunan ehtiyatlı switch cütlüyü enerji pozğunluğu zamanı qoruyucu dəyərinin çox hissəsini itirir. Ən yaxşı təcrübə ehtiyatlı switchlərin hər birini ayrı-ayrı rəflərdə, ayrı enerji dövrəsində və mərkəzin mərtəbəsinin arızadan izolyasiya edilmiş zonasında yerləşdirməyi nəzərdə tutur.
Ehtiyatlı switch keçidinin sınaqdan keçirilməsi və doğrulanması
Realistik arıza şəraitində heç vaxt sınaqdan keçirilməyən artıq açar konfiqurasiyası məhdud etibarlılıq təmin edir. Planlaşdırılmış keçid sınaqları aktiv artıq açarı qəsdən çevrilərək komandanın faktiki keçid müddətlərini ölçməsinə və artıq açarın bərpası prosesini yavaşlada biləcək gizli asılılıqları müəyyən etməsinə imkan verir. Avtomatlaşdırılmış monitorinq alətləri artıq açarın sağlamlıq göstəricilərini davamlı izləməlidir və hardware zəifləmə hadisəsi tam artıq açar arızasına çevrilənə qədər mühəndisləri xəbərdar etməlidir. Dövri doğrulama artıq açar konfiqurasiyasını tanınan yaxşı vəziyyətdə saxlayır və arxitekturaya olan komandanın etibarını artırır.
Tez-tez verilən suallar
Artıq açar ilə standart açar arasındakı fərq nədir?
Standart açar tək qurğu kimi işləyir və arxa plana keçid üçün ehtiyat qurğusu yoxdur. Ehtiyat açar konfiqurasiyası iki və ya daha çox açarı cütləşdirir belə ki, bir qurğu sıradan çıxarsa, digəri avtomatik olaraq onun yerinə keçir. Ehtiyat açar yanaşması tək açarın təmsil etdiyi tək arıza nöqtəsini aradan qaldırır; bu, şəbəkənin mövcudluğu birbaşa biznes əməliyyatlarına təsir edən mühitlərdə vacibdir.
Ehtiyat açarın arxa plana keçidi nə qədər sürətli baş verir?
Düzgün konfiqurasiya edilmiş protokollarla və vəziyyətə əsaslanan arxa plana keçidlə (stateful switchover) təmin edildikdə ehtiyat açarın arxa plana keçidi üç saniyədən az müddətdə, xüsusilə bağlantı səviyyəsində hadisələr üçün isə tez-tez millisaniyələrlə başa çatar. Dəqiq ehtiyat açarın bərpa müddəti ölü interval ayarlarından, protokol zamanlayıcılarından və ehtiyat ehtiyat açarının aktiv vahid ilə sinxronlaşdırılmış yönləndirmə vəziyyətini saxlayıb-saxlamamasından asılıdır.
Ehtiyat açar konfiqurasiyası kiçik şəbəkələr üçün uyğundurmu?
Artıq açar qurğusu konfiqurasiyası ən çox müəssisə məlumat mərkəzlərində və dövrələrin əsas təbəqəsində, yəni dayanıqlılıq tələbləri sərt olan yerlərdə istifadə olunur. Bununla belə, tətbiqi vacib olan kiçik şəbəkələr də paylayıcı və ya əsas təbəqədə artıq açar cütlüyü ilə faydalana bilərlər. Artıq açar investisiyasının dəyəri adətən dayanma nəticəsində baş verən maliyyə ziyanı, həmçinin avadanlıq və konfiqurasiya xərclərindən çox olduqda əsaslandırılır.