 EN

Seninkini korumak ağ anahtarı firmware'i güncel ve iyi bakımlı olmak, herhangi bir BT veya ağ operasyonları ekibinin en kritik sorumluluklarından biridir. Ağ anahtarı firmware'i güncel değilse ya da yapılandırılmış bakım eksikse, saldırganların istismar edebileceği güvenlik açıkları ve tüm altyapınızda trafik aktarım hızını düşüren performans darboğazları oluşur. Ağ anahtarı firmware'ini koruyan tam olarak hangi bakım rutinlerinin olduğunu — ve bunları nasıl tutarlı bir şekilde uygulayacağınızı — anlamak, dayanıklı ve yüksek kullanılabilirlikli bir ağ ortamının temelini oluşturur.
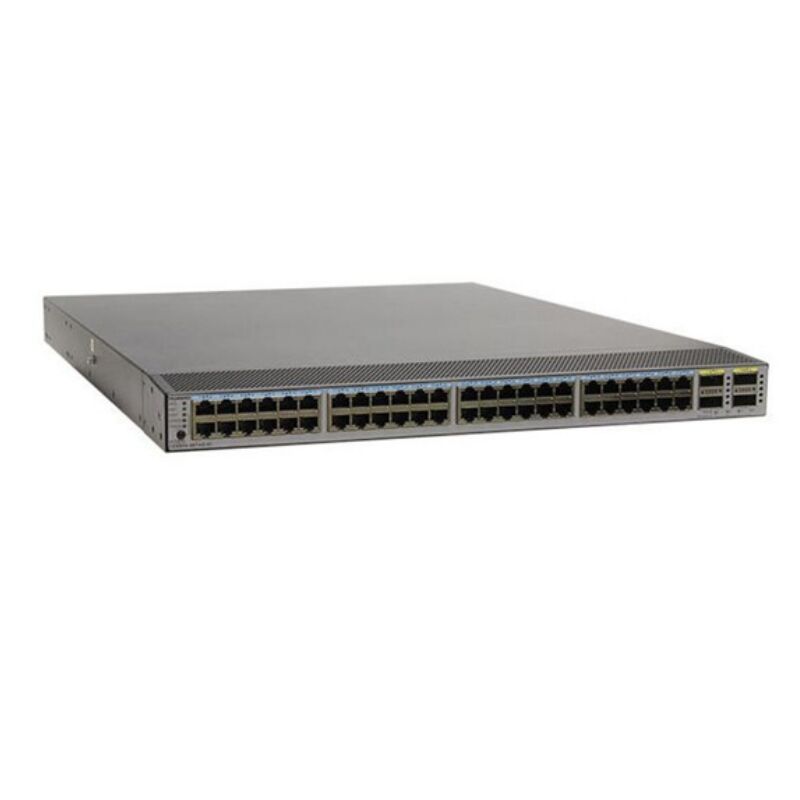
Ağ anahtarı firmware'ı, bir anahtarın paketleri nasıl işlediğini, erişim ilkelerini nasıl uyguladığını ve yönetim sistemleriyle nasıl iletişim kurduğunu belirleyen gömülü işletim katmanı olarak görev yapar. Geleneksel yazılım uygulamalarının aksine ağ anahtarı firmware'ı donanım seviyesinde çalışır; bu nedenle bu firmware'de oluşan hatalar veya güvenlik açıkları, o anahtar üzerinden bağlı olan her cihazı etkileyebilir. Bu makale, kurumsal ve veri merkezi ortamlarında ağ anahtarı firmware'ını hem güvenli hem de performans açısından optimize tutan temel bakım disiplinlerini ayrıntılı olarak ele alır.
Ağ Anahtarı Firmware Güncellemeleri ve Yama Yönetimi
Neden Düzenli Ağ Anahtarı Firmware Güncellemeleri Önemlidir
Ağ anahtarlayıcı firmware'ı için en temel bakım görevi, belirlenmiş bir zaman çizelgesine göre güncellemeleri uygulamaktır. Üreticiler, yeni keşfedilen güvenlik açıklarını gidermek, protokol işleme hatalarını düzeltmek ve performans iyileştirmeleri eklemek amacıyla ağ anahtarlayıcı firmware'ı yamaları yayınlamaktadır. Yapılandırılmış bir güncelleme döngüsü olmadan ağ anahtarlayıcınızın firmware'ı, tehdit aktörlerinin aktif olarak tarama yaptığı ve istismar ettiği bilinen CVE'lere sahip olabilir. Ağ anahtarlayıcı firmware'ı sürümleri için üç aylık veya altı aylık bir inceleme takvimi oluşturmak, kritik yamaların hiçbir zaman ele alınmadan birikmesini önler.
Bir ağ anahtarı (switch) yazılım güncellemesi planlarken, dağıtım öncesinde her zaman sürüm notlarını indirin. Ağ anahtarı yazılımı için sürüm notları genellikle hangi güvenlik açıklarının giderildiğini, hangi özelliklerin değiştirildiğini ve yapılandırma söz diziminde herhangi bir değişiklik olup olmadığını ayrıntılı olarak açıklar. Bu belgeleri okumak, ağ anahtarı yazılımını üretim donanımına uyguladıktan sonra beklenmedik davranışların ortaya çıkmasını önler. Ayrıca yeni ağ anahtarı yazılımını tam ölçekli dağıtımdan önce bir hazırlık ortamında veya kritik olmayan bir anahtar üzerinde test etmeniz önerilir.
Ağ Anahtarı Yazılımı İçin Güvenli Dağıtım Uygulamaları
Güvenli bir ağ anahtarı (switch) firmware yükseltme işlemi, yükseltmeden önce yapılandırma yedeklemesi gerektirir. Ağ anahtarı firmware sürümlerine dokunmadan önce çalışan yapılandırmayı güvenli bir depoya aktarın. Bu yedekleme, bir ağ anahtarı firmware güncellemesi uyumsuzluklara neden olup geri alma işlemi gerektirdiğinde size koruma sağlar. Yapılandırmaların sürüm kontrollü yedeklerini ilgili ağ anahtarı firmware sürüm geçmişiyle birlikte tutmak, takımlara net bir kurtarma yolu sunar. Özellikle bir ağ anahtarı firmware'i -bağımlı veri merkezi anahtarı (switch) kullanan yüksek yoğunluklu ortamlarda, aşamalı dağıtımlar ağ anahtarı firmware yükseltme penceresi sırasında beklenmedik bir sorunun etki alanını azaltır.
Ağ Anahtarı Firmware Yapılandırması Denetimleri Aracılığıyla Güvenlik Sağlaması
Ağ Anahtarı Firmware'ine Bağlı Erişim Denetimlerinin Denetlenmesi
Yamalar uygulamakla kalmak, ağ anahtarları donanım yazılımı güvenliğini sürdürmek için donanım yazılımının nasıl yapılandırıldığına dair denetim yapmayı da içerir. Ağ anahtarları donanım yazılımı, SSH, SNMP ve web konsolları gibi yönetim arayüzlerini ortaya çıkarır; bu arayüzler katı erişim kontrol listeleriyle kilitlenmelidir. Ağ anahtarları donanım yazılımını her güncellediğinizde, yükseltmenin herhangi bir sertleştirilmiş ayarı varsayılan değerlere sıfırlamadığını doğrulayın. Varsayılan kimlik bilgileri ve açık yönetim bağlantı noktaları, ağ anahtarları donanım yazılımı güncellemesi sonrasında ortaya çıkan en yaygın güvenlik açıklarındandır. Güncelleme sonrası denetim kontrol listesi, ağ anahtarları donanım yazılımı sürümünüze özel olarak hazırlanmışsa, bu gerilemeleri olaylara dönüşmeden önce tespit etmede etkili bir yöntemdir.
Güvenli ağ anahtarı (switch) firmware yapılandırmaları, kullanılmayan protokolleri devre dışı bırakmalı, şifreli yönetim oturumlarını zorunlu kılmakta ve SNMP topluluk dizelerini kısıtlamalıdır. Birçok ağ anahtarı (switch) firmware sürümü, rol tabanlı erişim denetimi geliştirmeleri veya daha güçlü şifreleme takımı desteği gibi geliştirilmiş güvenlik özellikleri içerir. Güvenlik ekiplerinin bu yeni özelliklerden proaktif olarak yararlanabilmesi için ağ anahtarı (switch) firmware sürüm notlarının bu eklemeler açısından incelenmesi gerekir. Güncellenmiş ağ anahtarı (switch) firmware'inde mevcut olan yeni güvenlik yeteneklerini etkinleştirmeyi ihmal etmek, yamaların uygulanmasından sonra bile koruma açıklarını bırakır.
Ağ Anahtarı (Switch) Firmware Güvenliği Katmanı Olarak Günlük (Log) İzleme
Aktif günlük izleme, ağ anahtarı (switch) firmware olaylarına bağlanarak hem güvenlik olayları hem de performans düşüşleri için erken uyarı katmanı sağlar. Ağ anahtarı firmware'ı, kimlik doğrulama hatalarını, port hatalarını, spanning-tree değişikliklerini ve işlem çökmelerini yansıtan syslog ve SNMP trap verileri üretir. Ağ anahtarı firmware günlük çıktılarının merkezi bir SIEM platformuna entegre edilmesi, cihazlar arasında korelasyon yapılmasını ve anormal davranışların daha hızlı tespit edilmesini sağlar. Ağ anahtarı firmware günlüklerini düzenli olarak izleyen ekipler, bir firmware hatasını gerçek bir saldırı girişiminden ayırt etmede çok daha iyi konumlandırılmıştır.
Ağ Anahtarı Firmware Performans Optimizasyonu Uygulamaları
Veri Aktarım Hızı İçin Ağ Anahtarı Firmware Parametrelerinin Ayarlanması
Güvenlik, ağ anahtarı (switch) yazılımının bakımının yalnızca bir boyutudur. Performans ayarlama da, özellikle trafik desenleri değişirken ve ağa yeni hizmetler eklenirken eşit derecede önemlidir. Ağ anahtarı yazılımı, arabellek tahsisi, Hizmet Kalitesi (QoS) kuyrukları ve yönlendirme tablosu boyutlarını kontrol eder. Bu parametrelerin ağ anahtarı yazılımı yapılandırmasında gözden geçirilmesi ve gerekirse ayarlanması, anahtarın en yüksek verimlilikte çalışmasını sağlar. Ağ anahtarı yazılımı güncellemeleri yeni QoS veya arabellek yönetimi özelliklerini sunduğunda, bu ayarların uygulanması donanım eklemeden doğrudan gecikmeyi ve veri aktarım hızını artırabilir.
Ağ anahtarı firmware tarafından raporlanan donanım kaynaklarının kullanımını — CPU yükü, bellek tüketimi ve iletim ASIC kullanımı dahil — düzenli olarak gözden geçirmek, mevcut ağ anahtarı firmware yapılandırmasının gerçek trafik taleplerine uyup uymadığını belirlemeye yardımcı olur. Bazı ağ anahtarı firmware sürümleri, bu izlemeyi daha ayrıntılı hale getiren telemetri geliştirmeleri içerir. Bu yerleşik tanılama araçlarının kullanılması, operasyon ekiplerine performans düşüşü kullanıcılar tarafından fark edilmeden önce ağ anahtarı firmware ayarlarını optimize etmeleri için eyleme dönüştürülebilir veriler sağlar.
Ağ Anahtarı Firmware ile Bağlı Sistemler Arasındaki Uyumluluk Kontrolleri
Ağ anahtarı (switch) yazılımının performans optimizasyonu, aynı zamanda daha geniş ağ yığınıyla (stack) uyumluluğun sağlanmasını da gerektirir. Bir cihazdaki ağ anahtarı yazılımını yükseltmek, komşu anahtarlar veya yönlendiriciler eski bir yazılım sürümüyle çalışıyorsa ve protokol tutarsızlıkları söz konusuysa beklenmedik davranışlara neden olabilir. Ağdaki her cihazda hangi ağ anahtarı yazılımı sürümünün dağıtıldığını belgeleyen bir uyumluluk matrisi oluşturmak, ekiplerin koordine edilmiş yükseltme planlamaları yapmasını sağlar. Bu matris, ağdaki herhangi bir cihazda ağ anahtarı yazılımı değiştirildiğinde her seferinde güncellenmelidir; böylece tam resim doğru ve güncel kalır.
SSS
Ağ anahtarı (switch) yazılımı ne sıklıkla güncellenmelidir?
Ağ anahtarı (switch) yazılımı, en az üç ayda bir mevcut güncellemeler açısından gözden geçirilmelidir. Ağ anahtarı (switch) yazılımı için kritik güvenlik yamaları, üretici tarafından yayımlandıktan ve laboratuvar ortamında doğrulandıktan hemen sonra uygulanmalıdır; buna karşılık özellik güncellemeleri, planlı bakım pencerelerine göre uygulanabilir.
Ağ anahtarı firmware bakımını atlamak ne tür bir risk oluşturur?
Ağ anahtarı firmware bakımını atlamak, ağı bilinen güvenlik açıklarına, çözülmemiş hatalara ve performans düşüklüğüne maruz bırakır. Güncellenmemiş ağ anahtarı firmware'ı, kurumsal altyapı içinde yatay hareket saldırılarında sıkça istismar edilen bir saldırı yüzeyidir.
Ağ anahtarı firmware güncellemeleri mevcut yapılandırmaları etkileyebilir mi?
Evet, bazı ağ anahtarı firmware güncellemeleri komut sözdizimini, varsayılan ayarları veya özellik davranışlarını değiştirir. Ağ anahtarı firmware güncellemesi uygulamadan önce her zaman çalışan yapılandırmayı yedekleyin ve dağıtım öncesinde kesintiye neden olabilecek değişiklikleri belirlemek için sürüm notlarını dikkatlice inceleyin.