 EN
أ مفتاح زائد التركيبة الزائدة لمفتاح الشبكة تُعد واحدة من أكثر الاستراتيجيات فعاليةً التي يمكن لفريق الشبكة تطبيقها لمنع التوقف المكلف عن العمل. وعند حدوث عطل غير متوقع في جهاز التبديل الرئيسي، يدخل المفتاح الزائد حيز التشغيل تلقائيًا، ويحافظ على مسارات نقل البيانات النشطة، ويُبقي الخدمات التجارية الحرجة قيد التشغيل دون تدخل يدوي. ويساعد فهم طريقة عمل هذه العملية بدقة فِرق مهندسي الشبكات على اتخاذ قرارات أكثر ذكاءً بشأن البنية التحتية.
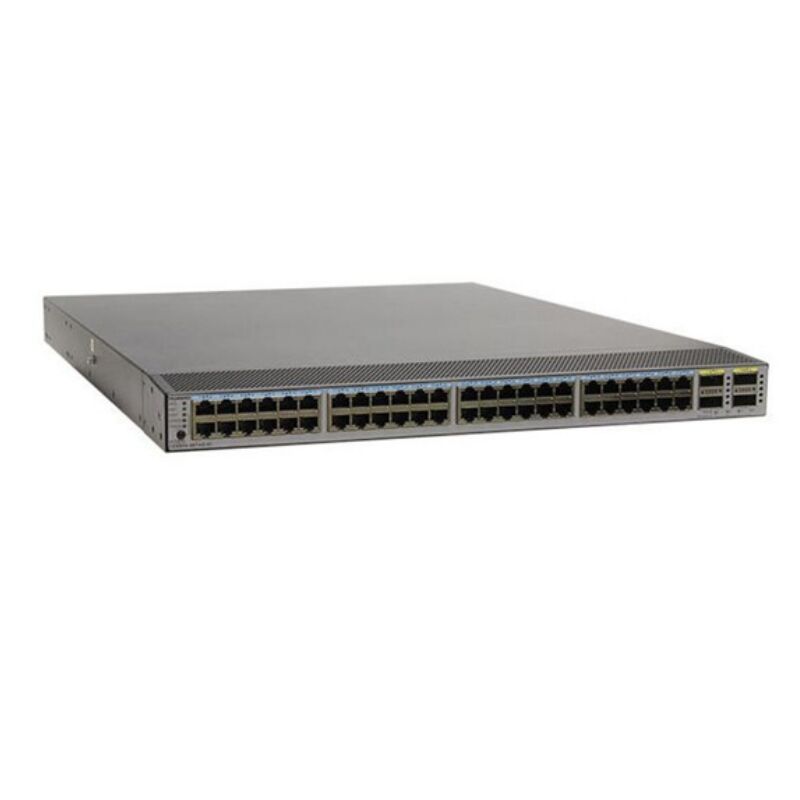
يحمل كل مركز بيانات وشبكة مؤسسية خطر حدوث عطل في الأجهزة. وقد يعني نشر مفتاح تبديل احتياطي واحد الفرق بين تجربة مستخدم سلسة وساعات من الانقطاع المُعطِّل. وتستعرض هذه المقالة الآليات الأساسية الكامنة وراء إعدادات المفاتيح الاحتياطية، وكيفية استجابتها لحالات عطل الأجهزة، وما هي مبادئ التصميم التي تضمن أداءها الموثوق عند الحاجة إليها أكثر ما يكون ذلك.
الآليات الأساسية داخل إعداد المفتاح الاحتياطي
بروتوكولات التحويل التلقائي التي تدعم الازدواجية
تتمثل أساس أي تكوين لمفتاح احتياطي في مجموعة بروتوكولات التحويل التلقائي. وتعمل تقنيات مثل بروتوكول شجرة التوسع السريع (Rapid Spanning Tree Protocol) وبروتوكول التكرار الافتراضي للموجهات (Virtual Router Redundancy Protocol) على مستوى البروتوكول لاكتشاف عطل المفتاح الاحتياطي خلال جزء من أجزاء الثانية، وإعادة توجيه حركة المرور وفقًا لذلك. ويتبادل كل مفتاح احتياطي في البنية الطوبولوجية إشارات حالة صحية باستمرار مع الأجهزة المُماثلة له، لذا ففي اللحظة التي يتوقف فيها أحد الأجهزة عن الاستجابة، يأخذ المفتاح الاحتياطي الاحتياطي الدور النشط فورًا. وهذه العملية السريعة لنقل المسؤولية هي ما يجعل تصميم المفاتيح الاحتياطية ذا قيمةٍ كبيرةٍ في البيئات الإنتاجية، حيث إن انقطاع الخدمة حتى لمدة عشر ثوانٍ قد يكون له تأثير مالي قابل للقياس.
وبالإضافة إلى تنوع خوارزمية شجرة التغطية (Spanning Tree)، تعتمد عمليات نشر المفاتيح المتكررة الحديثة غالبًا على تقنية التجميع الارتباطي متعدد الهياكل (Multi-Chassis Link Aggregation)، التي تسمح لزوج المفاتيح المتكررة بأن يظهر كجهاز منطقي واحد أمام الأجهزة المتصلة. وعند فشل أحد المفاتيح الفيزيائية المتكررة في الزوج، يستمر المفتاح المتكرر الباقي في توجيه حركة المرور عبر جميع الروابط المجمَّعة دون أي تأخير ناتج عن إعادة تكوين التopology. وبهذا النهج، يصبح زوج المفاتيح المتكررة غير مرئيٍ فعليًّا بالنسبة للتطبيقات ذات الطبقات العليا، ما يقلل وقت الاستعادة بشكل كبير مقارنةً بالتصاميم التقليدية أحادية المفتاح.
التكرار على مستوى الأجهزة داخل مفتاح متكرر واحد
كما يحتوي مفتاح التكرار المصمم جيدًا على آليات تكرار داخلية مستقلة عن بروتوكولات المستوى الشبكي. وتضمن وحدتا إمداد طاقة مكررتان داخل هيكل مفتاح التكرار أن فشل وحدة طاقة واحدة لا يؤدي إلى تعطيل الجهاز بالكامل. كما تسمح بطاقات الخط القابلة للتبديل الساخن في مفتاح التكرار الوحداتي لفرق الصيانة الميدانية باستبدال وحدة المنفذ المعطلة دون الحاجة إلى إيقاف تشغيل الهيكل، مما يحافظ على التوجيه المستمر لجميع الأجهزة المتصلة الأخرى. وتكمّل هذه الميزات الداخلية زوج المفاتيح المكررة الخارجية، لتوفير حماية متعددة الطبقات عبر كل نقطة فشل محتملة.
كيف يستجيب مفتاح التكرار أثناء حدوث عطل نشط في الأجهزة
تسلسل الكشف والقرار والتبديل
عند حدوث حدث فشل في الأجهزة، يتبع تكوين المفتاح الاحتياطي تسلسلًا دقيقًا للكشف عن الفشل والتبديل. أولاً، يتوقف المفتاح الاحتياطي النشط عن إرسال رسائل الاستمرارية (Keepalive) إلى نظيره الاحتياطي غير النشط. ويكتشف المفتاح الاحتياطي غير النشط هذه الصمت خلال فترة ميتة قابلة للتكوين، وعادةً ما تكون أقل من ثانية واحدة في البيئات المُحسَّنة جيدًا. وبمجرد أن يؤكد المفتاح الاحتياطي غير النشط حدوث الفشل، يرفع نفسه تلقائيًّا ليصبح نشطًا، ويبدأ في معالجة جميع حركة المرور الداخلة والخارجة. ويمكن أن يكتمل التبديل الكامل للمفتاح الاحتياطي — بدءًا من كشف الفشل وانتهاءً بالتشغيل الكامل لتوجيه حركة المرور — في غضون ثلاث ثوانٍ أو أقل في التصاميم المُحسَّنة، مما يجعله شبه شفاف بالنسبة للمستخدمين النهائيين.
بعد التبديل، يقوم المفتاح الاحتياطي الذي كان نشطًا سابقًا إما بإعادة التشغيل تلقائيًا أو ينتظر في حالة انتظار مسبقة للتدخل، وذلك حسب سياسة التهيئة المُعتمدة. وتحدد إعدادات التدخل على المفتاح الاحتياطي ما إذا كانت الوحدة الأساسية الأصلية ستستعيد الدور النشط فور استعادتها لعملها أم أن المفتاح الاحتياطي النشط الحالي سيبقى في السيطرة لتفادي حدوث اضطراب ثانٍ. ويجب على مهندسي الشبكات الموازنة بعناية بين توقيت التدخل للمفاتيح الاحتياطية لمنع التذبذب أثناء ظروف عدم استقرار الأجهزة.
استعادة مسار المرور ومزامنة الحالة
تُعَدُّ ميزة التحويل الحالة-الذاتي (Stateful Switchover) قدرةً بالغة الأهمية في منصة متقدمة للتبديل الزائد، حيث يحتفظ جهاز التبديل الاحتياطي بنسخة متزامنة في الوقت الفعلي من جدول التوجيه وحالة الجلسات الخاص بجهاز التبديل النشط الزائد. وعند حدوث عملية التحويل، لا يحتاج جهاز التبديل الزائد الجديد الذي أصبح نشطًا إلى إعادة بناء جدول عناوين MAC أو معلومات التوجيه من الصفر. بل يقوم جهاز التبديل الزائد فورًا بتوجيه حركة المرور باستخدام الحالة المُزامَنة مسبقًا، مما يلغي فترة انقطاع التوجيه القصيرة التي كانت تحدث في تصاميم أجهزة التبديل الزائدة القديمة غير القائمة على الحالة. وتكتسب هذه القدرة على التزامن أهميةً خاصةً في بيئات مراكز البيانات التي تعمل عليها أحمال عمل حساسة جدًّا لزمن التأخير، حيث قد يؤدي حتى تأخير جزئي في إعادة التقارب (Reconvergence) لأجهزة التبديل الزائدة إلى انتهاء مهلة تشغيل التطبيقات.
مبادئ التصميم لهيكلية موثوقة لأجهزة التبديل الزائدة
تخطيط البنية الشبكية وتنوّع الروابط
إن نشر مفتاح تبديل احتياطي هو مجرد الخطوة الأولى فقط. ويجب تصميم البنية التحتية المحيطة بحيث تُزيل نقاط الفشل الأحادية التي قد تُعطّل فائدة المفتاح الاحتياطي. وينبغي أن يتصل كل مفتاح تبديل احتياطي بالأجهزة العلوية عبر روابط صاعدة مادية متنوعة، تمرّ عبر أحواض كابلات مختلفة وأنابيب حماية مختلفة ولوحات توصيل مختلفة. فإذا شاركت الروابط الصاعدة لكلا طرفي المفتاح الاحتياطي في نفس المسار المادي، فإن قطع كابل واحد يُعطّل تمامًا حماية المفتاح الاحتياطي. ويتطلب التخطيط السليم لطوبولوجيا المفاتيح الاحتياطية التنسيق مع فرق المرافق لضمان تنوع حقيقي في المسارات على كل طبقة من طبقات البنية التحتية.
يجب أن يأخذ فريق الشبكة أيضًا في الاعتبار موقع كل مفتاح تبديل احتياطي بالنسبة لوحدات توزيع الطاقة ومناطق التبريد. فزوج المفاتيح الاحتياطية المُركَّب في نفس الرف والمُغذَّى من نفس وحدة توزيع الطاقة (PDU) يفقد جزءًا كبيرًا من قيمته الوقائية أثناء حدوث عطل في التغذية الكهربائية. وأفضل الممارسات تتطلب تركيب كل مفتاح تبديل احتياطي في رف منفصل، وعلى دائرة كهربائية منفصلة، ضمن منطقة معزولة عن الأعطال في طابق مركز البيانات.
اختبار والتحقق من عملية التحويل الاحتياطي لمفاتيح التبديل
تكوين مفتاح احتياطي لا يوفر ضمانًا كبيرًا إذا لم يُختبر قط في ظل ظروف فشل واقعية. ويُجبر اختبار التحويل التلقائي المجدول المفتاح الاحتياطي النشط على الانقطاع عن العمل عمداً، ما يسمح للفريق بقياس أوقات التحويل الفعلية وتحديد أي تبعيات خفية قد تبطئ عملية استعادة المفتاح الاحتياطي. وينبغي أن تتتبع أدوات المراقبة الآلية مقاييس صحة المفتاح الاحتياطي باستمرار، مع تنبيه المهندسين قبل أن تتفاقم حالة تدهور الأجهزة إلى عطل كامل في المفتاح الاحتياطي. وتضمن عمليات التحقق المنتظمة أن يظل تكوين المفتاح الاحتياطي في حالة معروفة جيّدة، وتبني ثقة الفريق في البنية التحتية.
الأسئلة الشائعة
ما الفرق بين المفتاح الاحتياطي والمفتاح القياسي؟
يعمل المفتاح القياسي كجهاز منفرد دون وجود جهاز احتياطي للاستبدال في حال حدوث عطل. أما تكوين المفتاح الزائد (المتكرر) فيضم زوجًا من المفاتيح أو أكثر بحيث يحلّ أحدها محل الآخر تلقائيًّا عند تعطُّل أحدهما. ويُلغي نهج المفتاح الزائد نقطة الفشل الوحيدة التي يمثلها المفتاح المنفرد، وهي ميزة بالغة الأهمية في البيئات التي يؤثِّر فيها توافر الشبكة مباشرةً على العمليات التجارية.
ما سرعة عملية التحويل التلقائي (Failover) في حالة المفتاح الزائد؟
وباستخدام البروتوكولات المُهيَّأة بشكلٍ صحيح وتفعيل خاصية التحويل التلقائي الحفاظي للحالة (Stateful Switchover)، يمكن أن تكتمل عملية التحويل التلقائي للمفتاح الزائد في أقل من ثلاث ثوانٍ، بل وقد تستغرق أحيانًا بضعة ملي ثوانٍ فقط في حالات انقطاع الارتباط (Link-level events). ويعتمد وقت استعادة المفتاح الزائد بدقةٍ على إعدادات فترة الكشف عن العطل (Dead Interval)، وأوقات الاستجابة المُحدَّدة في البروتوكولات، وكذلك على ما إذا كان المفتاح الزائد الاحتياطي يحافظ على حالة توجيه متزامنة مع الوحدة النشطة أم لا.
هل تكوين المفتاح الزائد مناسب للشبكات الصغيرة؟
يُستخدم إعداد المفتاح الزائد (الاحتياطي) عادةً في مراكز بيانات المؤسسات وطبقات النواة الحرميّة حيث تكون متطلبات التشغيل المستمر صارمة. ومع ذلك، يمكن للشبكات الأصغر التي تضم تطبيقات حيوية أيضًا الاستفادة من زوج مفاتيح احتياطي في طبقة التوزيع أو طبقة النواة الخاصة بها. وعادةً ما يكون استثمار المفتاح الاحتياطي مبرَّرًا من الناحية المالية عندما تفوق الخسائر المالية الناجمة عن توقف النظام تكلفة الأجهزة والجهد المبذول في التهيئة.