 EN
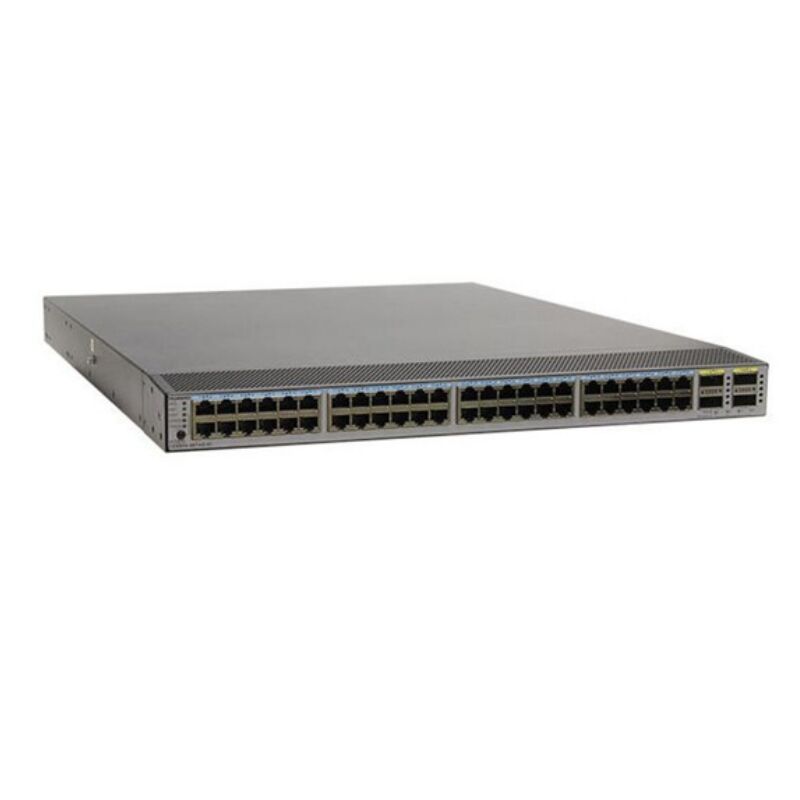
เอ สวิตช์แบบสำรอง (redundant switch) การกำหนดค่า (configuration) ถือเป็นหนึ่งในกลยุทธ์ที่มีประสิทธิภาพมากที่สุดที่ทีมเครือข่ายสามารถนำมาใช้เพื่อป้องกันการหยุดให้บริการอันมีค่า เมื่ออุปกรณ์สวิตช์หลักเกิดความล้มเหลวอย่างไม่คาดคิด สวิตช์แบบสำรองจะเข้ามาทำหน้าที่โดยอัตโนมัติ เพื่อรักษาเส้นทางการส่งข้อมูลที่ยังคงใช้งานได้ และทำให้บริการสำคัญของธุรกิจยังคงออนไลน์อยู่โดยไม่จำเป็นต้องมีการแทรกแซงด้วยมือ การเข้าใจกระบวนการทำงานนี้อย่างละเอียดจะช่วยให้วิศวกรเครือข่ายสามารถตัดสินใจออกแบบโครงสร้างพื้นฐานได้อย่างชาญฉลาดยิ่งขึ้น
ศูนย์ข้อมูลทุกแห่งและเครือข่ายองค์กรต่างมีความเสี่ยงจากการล้มเหลวของฮาร์ดแวร์ การติดตั้งสวิตช์สำรองเพียงหนึ่งตัวอาจเป็นปัจจัยที่ทำให้เกิดความแตกต่างระหว่างประสบการณ์การใช้งานที่ราบรื่นกับการหยุดให้บริการที่สร้างความไม่สะดวกเป็นเวลาหลายชั่วโมง บทความนี้จะสำรวจกลไกหลักที่อยู่เบื้องหลังการกำหนดค่าสวิตช์แบบสำรอง วิธีที่ระบบตอบสนองต่อความล้มเหลวของฮาร์ดแวร์ และหลักการออกแบบใดบ้างที่รับประกันว่าระบบจะทำงานได้อย่างเชื่อถือได้เมื่อจำเป็นมากที่สุด
กลไกหลักภายในระบบการตั้งค่าสวิตช์แบบสำรอง
โปรโตคอลการสลับการทำงาน (Failover) ที่ขับเคลื่อนความสามารถในการสำรอง
รากฐานของโครงสร้างการตั้งค่าสวิตช์แบบสำรองทั้งหมดอยู่ที่สแต็กโปรโตคอลการสลับอุปกรณ์ (failover protocol stack) ซึ่งเทคโนโลยีต่าง ๆ เช่น Rapid Spanning Tree Protocol และ Virtual Router Redundancy Protocol ทำงานที่ระดับโปรโตคอลเพื่อตรวจจับความล้มเหลวของสวิตช์สำรองภายในไม่กี่มิลลิวินาที และเปลี่ยนเส้นทางการรับส่งข้อมูลให้เหมาะสมตามนั้น ทุกสวิตช์สำรองในโทโพโลยีจะแลกเปลี่ยนสัญญาณสุขภาพ (health signals) กับสวิตช์สำรองตัวอื่นอย่างต่อเนื่อง ดังนั้นเมื่ออุปกรณ์ตัวใดตัวหนึ่งหยุดตอบสนอง สวิตช์สำรองที่อยู่ในสถานะพร้อมใช้งาน (standby) จะเข้ารับบทบาทหลัก (active role) ทันที การโอนย้ายอย่างรวดเร็วนี้คือเหตุผลสำคัญที่ทำให้การออกแบบสวิตช์แบบสำรองมีคุณค่าสูงมากในสภาพแวดล้อมการผลิตจริง โดยแม้แต่การหยุดให้บริการเพียงสิบวินาทีก็ส่งผลกระทบทางการเงินที่วัดค่าได้
นอกเหนือจากความหลากหลายของอัลกอริทึม Spanning Tree แล้ว การติดตั้งสวิตช์แบบสำรองในยุคปัจจุบันมักอาศัยเทคโนโลยี Multi-Chassis Link Aggregation (MLAG) ซึ่งทำให้คู่สวิตช์สำรองสามารถปรากฏต่อโฮสต์ที่เชื่อมต่ออยู่เสมือนเป็นอุปกรณ์ตรรกะตัวเดียว เมื่อสวิตช์สำรองตัวหนึ่งในคู่นั้นล้มเหลว สวิตช์สำรองอีกตัวที่ยังทำงานได้จะยังคงส่งผ่านข้อมูลผ่านลิงก์ทั้งหมดที่รวมเข้าด้วยกันโดยไม่มีความล่าช้าจากการปรับโครงสร้างเครือข่ายใหม่ แนวทางนี้ทำให้คู่สวิตช์สำรองนั้นแทบไม่ปรากฏต่อแอปพลิเคชันในเลเยอร์สูงกว่า จึงลดเวลาการกู้คืนลงอย่างมากเมื่อเทียบกับการออกแบบแบบใช้สวิตช์เพียงตัวเดียวในรุ่นเก่า
ความสำรองระดับฮาร์ดแวร์ภายในสวิตช์สำรองตัวเดียว
สวิตช์แบบสำ dựองที่ออกแบบมาอย่างดีนั้นยังมีกลไกการสำรองภายในที่ทำงานแยกต่างหากจากโปรโตคอลระดับเครือข่ายอีกด้วย แหล่งจ่ายไฟแบบสำรองสองชุดภายในแชสซีของสวิตช์แบบสำรอง ทำให้มั่นใจได้ว่าการล้มเหลวของหน่วยจ่ายไฟเพียงหนึ่งหน่วยจะไม่ส่งผลให้อุปกรณ์ทั้งหมดหยุดทำงาน โมดูลการ์ดสายสัญญาณแบบเปลี่ยนขณะใช้งานได้ (hot-swappable) บนสวิตช์แบบสำรองที่มีโครงสร้างแบบโมดูลาร์ ช่วยให้ทีมงานภาคสนามสามารถเปลี่ยนโมดูลพอร์ตที่เสียหายได้โดยไม่ต้องปิดระบบแชสซี จึงรักษาการส่งผ่านข้อมูลอย่างต่อเนื่องให้กับอุปกรณ์ที่เชื่อมต่ออื่นๆ ทั้งหมด คุณสมบัติภายในเหล่านี้เสริมการทำงานร่วมกับการจับคู่สวิตช์แบบสำรองภายนอก ทำให้เกิดการป้องกันแบบชั้นซ้อนครอบคลุมทุกจุดที่อาจเกิดความล้มเหลว
วิธีที่สวิตช์แบบสำรองตอบสนองต่อความล้มเหลวของฮาร์ดแวร์ที่เกิดขึ้นจริง
ลำดับขั้นตอนของการตรวจจับ การตัดสินใจ และการสลับระบบ
เมื่อเกิดเหตุการณ์ความล้มเหลวของฮาร์ดแวร์ การกำหนดค่าสวิตช์สำรองจะดำเนินการตามลำดับขั้นตอนการตรวจจับและการสลับบทบาทอย่างแม่นยำ ขั้นตอนแรก คือ สวิตช์สำรองที่กำลังทำงานอยู่จะหยุดส่งข้อความ keepalive ไปยังสวิตช์สำรองอีกตัวที่อยู่ในโหมดพร้อมใช้งาน จากนั้น สวิตช์สำรองที่อยู่ในโหมดพร้อมใช้งานจะตรวจจับความเงียบดังกล่าวภายในช่วงเวลาที่กำหนดได้ (dead interval) ซึ่งโดยทั่วไปมักไม่เกินหนึ่งวินาทีในการปรับแต่งระบบให้มีประสิทธิภาพสูง เมื่อสวิตช์สำรองที่อยู่ในโหมดพร้อมใช้งานยืนยันความล้มเหลวแล้ว มันจะเลื่อนสถานะตนเองขึ้นเป็นสวิตช์สำรองที่กำลังทำงานอยู่ และเริ่มประมวลผลทราฟฟิกทั้งขาเข้าและขาออกทั้งหมด ทั้งกระบวนการสลับบทบาทของสวิตช์สำรอง — ตั้งแต่การตรวจจับความล้มเหลวจนถึงการส่งผ่านทราฟฟิกอย่างสมบูรณ์ — สามารถเสร็จสิ้นได้ภายในสามวินาทีในสถาปัตยกรรมเครือข่ายที่ได้รับการปรับแต่งอย่างเหมาะสม ทำให้ผู้ใช้ปลายทางแทบไม่รู้สึกถึงการเปลี่ยนแปลง
หลังจากการเปลี่ยนผ่าน สวิตช์สำ dựองที่เคยใช้งานอยู่ก่อนหน้านี้จะรีบูตโดยอัตโนมัติ หรือรออยู่ในสถานะการหยุดชะงักก่อนเริ่มใช้งานใหม่ (preemption hold state) ขึ้นอยู่กับนโยบายการกำหนดค่า ซึ่งการตั้งค่าการแย่งบทบาท (preemption) บนสวิตช์สำรองจะกำหนดว่า อุปกรณ์หลักเดิมจะกลับมาครองบทบาทผู้ใช้งานหลักอีกครั้งทันทีที่ฟื้นตัวหรือไม่ หรืออุปกรณ์สวิตช์สำรองที่กำลังใช้งานอยู่ในขณะนี้จะคงควบคุมระบบต่อไปเพื่อหลีกเลี่ยงการหยุดให้บริการซ้ำสองครั้ง ผู้ออกแบบเครือข่ายจำเป็นต้องพิจารณาอย่างรอบคอบเกี่ยวกับช่วงเวลาการแย่งบทบาทของสวิตช์สำรอง เพื่อป้องกันปรากฏการณ์การสลับสถานะอย่างรวดเร็ว (flapping) ระหว่างสภาวะฮาร์ดแวร์ที่ไม่เสถียร
การกู้คืนเส้นทางการรับส่งข้อมูลและการประสานสถานะ
ความสามารถที่สำคัญยิ่งประการหนึ่งของแพลตฟอร์มสวิตช์แบบสำรอง (redundant switch) ขั้นสูง คือ การเปลี่ยนผ่านอย่างมีสถานะ (stateful switchover) ซึ่งสวิตช์สำรองจะรักษาสำเนาของตารางการส่งต่อ (forwarding table) และสถานะเซสชัน (session state) ของสวิตช์สำรองที่กำลังทำงานอยู่ให้คงความสอดคล้องกันแบบเรียลไทม์ เมื่อเกิดการเปลี่ยนผ่าน (switchover) สวิตช์สำรองที่เพิ่งเข้าสู่สถานะทำงานจะไม่จำเป็นต้องสร้างตารางที่อยู่ MAC หรือข้อมูลการกำหนดเส้นทางใหม่ทั้งหมดตั้งแต่ต้น แต่จะส่งต่อทราฟฟิกทันทีโดยใช้สถานะที่ได้ซิงค์ไว้ล่วงหน้า จึงหลีกเลี่ยงช่วงเวลาสั้น ๆ ที่การส่งต่อหยุดชะงัก (forwarding blackout) ซึ่งเกิดขึ้นในสถาปัตยกรรมสวิตช์สำรองรุ่นเก่าที่ไม่มีการจัดการสถานะ (non-stateful redundant switch) ความสามารถในการซิงค์นี้มีความสำคัญอย่างยิ่งในสภาพแวดล้อมศูนย์ข้อมูลที่ดำเนินงานภาระงานที่ไวต่อความหน่วง (latency-sensitive workloads) โดยแม้แต่ความล่าช้าบางส่วนในการปรับตัวใหม่ (reconvergence) ของสวิตช์สำรองก็อาจทำให้แอปพลิเคชันหมดเวลา (timeout) ได้
หลักการออกแบบสำหรับสถาปัตยกรรมสวิตช์แบบสำรองที่เชื่อถือได้
การวางแผนโทโพโลยีและการกระจายการเชื่อมต่อ (Link Diversity)
การติดตั้งสวิตช์สำรองเป็นเพียงขั้นตอนแรกเท่านั้น โครงสร้างเครือข่ายโดยรอบจำเป็นต้องได้รับการออกแบบให้กำจุดจุดเดียวที่อาจล้มเหลว (single points of failure) ซึ่งอาจทำให้ประโยชน์จากการมีสวิตช์สำรองสูญเปล่า แต่ละสวิตช์สำรองควรเชื่อมต่อกับอุปกรณ์ระดับบน (upstream devices) ผ่าน uplink ที่แยกทางกันทางกายภาพ โดยใช้ช่องเดินสาย ท่อร้อยสาย และแผงต่อสาย (patch panels) ที่ต่างกัน หาก uplink ทั้งสองเส้นของสวิตช์สำรองใช้เส้นทางกายภาพร่วมกัน การตัดสายเพียงครั้งเดียวจะทำให้ระบบป้องกันแบบสำรองทั้งหมดใช้งานไม่ได้ การวางแผนโครงสร้างเครือข่ายสำหรับสวิตช์สำรองอย่างเหมาะสมจึงจำเป็นต้องประสานงานกับทีมงานด้านสิ่งอำนวยความสะดวก (facilities teams) เพื่อให้มั่นใจว่ามีความหลากหลายของเส้นทาง (path diversity) อย่างแท้จริงในทุกระดับของโครงสร้างพื้นฐาน
ทีมงานด้านเครือข่ายควรพิจารณาตำแหน่งการติดตั้งสวิตช์สำรองแต่ละตัวด้วย โดยคำนึงถึงความสัมพันธ์กับหน่วยจ่ายไฟฟ้า (Power Distribution Units: PDUs) และโซนระบบระบายความร้อนด้วย คู่สวิตช์สำรองที่ติดตั้งอยู่ในแร็กเดียวกันและได้รับพลังงานจาก PDU ตัวเดียวกัน จะสูญเสียประสิทธิภาพในการป้องกันส่วนใหญ่เมื่อเกิดเหตุขัดข้องด้านพลังงาน แนวทางปฏิบัติที่ดีที่สุดคือ การติดตั้งสวิตช์สำรองแต่ละตัวแยกกันในแร็กที่ต่างกัน บนวงจรจ่ายไฟฟ้าที่แยกจากกัน และภายในโซนที่แยกออกจากความผิดพลาด (fault-isolated zone) บนพื้นศูนย์ข้อมูล
การทดสอบและการตรวจสอบการสลับการทำงานของสวิตช์สำรอง
การกำหนดค่าสวิตช์สำรองแบบซ้ำซ้อนที่ไม่เคยผ่านการทดสอบภายใต้เงื่อนไขความล้มเหลวที่ใกล้เคียงกับความเป็นจริงนั้นให้หลักประกันที่จำกัด ขั้นตอนการทดสอบการเปลี่ยนระบบสำรอง (failover) ตามตารางเวลาจะทำให้สวิตช์สำรองที่กำลังใช้งานอยู่ถูกตัดการเชื่อมต่อโดยเจตนา ซึ่งช่วยให้ทีมงานสามารถวัดระยะเวลาในการสลับระบบจริงได้ และระบุความพึ่งพาอาศัยกันที่ซ่อนอยู่ซึ่งอาจทำให้กระบวนการกู้คืนของสวิตช์สำรองช้าลง เครื่องมือตรวจสอบอัตโนมัติควรติดตามตัวชี้วัดสุขภาพของสวิตช์สำรองอย่างต่อเนื่อง และแจ้งเตือนวิศวกรก่อนที่เหตุการณ์การเสื่อมสภาพของฮาร์ดแวร์จะลุกลามจนกลายเป็นความล้มเหลวของสวิตช์สำรองอย่างสมบูรณ์ การตรวจสอบและยืนยันอย่างสม่ำเสมอจะรักษาการกำหนดค่าสวิตช์สำรองให้อยู่ในสถานะที่ทราบว่าใช้งานได้ดี และเสริมสร้างความมั่นใจของทีมงานต่อสถาปัตยกรรมนั้น
คำถามที่พบบ่อย
ความแตกต่างระหว่างสวิตช์สำรองกับสวิตช์มาตรฐานคืออะไร?
สวิตช์มาตรฐานทำงานเป็นอุปกรณ์เดี่ยวโดยไม่มีอุปกรณ์สำรองเพื่อใช้แทนในกรณีล้มเหลว ส่วนการจัดวางแบบสวิตช์สำรอง (Redundant Switch) จะจับคู่สวิตช์สองตัวขึ้นไป เพื่อให้เมื่ออุปกรณ์หนึ่งล้มเหลว อุปกรณ์อีกตัวจะเข้ามาทำหน้าที่แทนโดยอัตโนมัติ แนวทางการใช้สวิตช์สำรองนี้ช่วยกำจัดจุดล้มเหลวเพียงจุดเดียว (Single Point of Failure) ซึ่งเกิดขึ้นจากสวิตช์แบบเดี่ยว ซึ่งถือเป็นสิ่งจำเป็นอย่างยิ่งในสภาพแวดล้อมที่ความพร้อมใช้งานของเครือข่ายส่งผลโดยตรงต่อการดำเนินงานทางธุรกิจ
การสลับไปใช้สวิตช์สำรอง (Failover) เกิดขึ้นเร็วเพียงใด?
หากกำหนดค่าโปรโตคอลให้เหมาะสมและเปิดใช้งานโหมด Stateful Switchover แล้ว การสลับไปใช้สวิตช์สำรองสามารถเสร็จสิ้นได้ภายในเวลาไม่ถึงสามวินาที และมักใช้เวลาเพียงไม่กี่มิลลิวินาทีสำหรับเหตุการณ์ระดับลิงก์ (Link-level Events) เวลาในการกู้คืนของสวิตช์สำรองที่แน่นอนนั้นขึ้นอยู่กับค่า Dead Interval, เวลาหมดอายุของโปรโตคอล (Protocol Timers) และขึ้นอยู่กับว่าสวิตช์สำรองที่อยู่ในสถานะ Standby นั้นรักษาสถานะการส่งต่อ (Forwarding State) ที่ซิงโครไนซ์ไว้กับหน่วยหลัก (Active Unit) หรือไม่
การจัดวางแบบสวิตช์สำรองเหมาะสำหรับเครือข่ายขนาดเล็กหรือไม่?
การตั้งค่าสวิตช์แบบสำรอง (redundant switch) มักใช้งานกันอย่างแพร่หลายที่สุดในศูนย์ข้อมูลระดับองค์กร (enterprise data centers) และชั้นแกนกลางของเครือข่ายภายในวิทยาเขต (campus core layers) ซึ่งมีข้อกำหนดด้านเวลาในการให้บริการ (uptime) ที่เข้มงวด อย่างไรก็ตาม เครือข่ายขนาดเล็กที่ใช้งานแอปพลิเคชันที่สำคัญยังสามารถได้รับประโยชน์จากการใช้คู่สวิตช์แบบสำรองที่ชั้นกระจายสัญญาณ (distribution layer) หรือชั้นแกนกลาง (core layer) ได้เช่นกัน โดยมูลค่าการลงทุนในสวิตช์แบบสำรองมักจะคุ้มค่าเมื่อผลกระทบทางการเงินจากการหยุดให้บริการ (downtime) มีมูลค่าสูงกว่าต้นทุนของฮาร์ดแวร์และการตั้งค่าระบบ