 EN

การดูแลรักษาของคุณ เฟิร์มแวร์ของสวิตช์เครือข่าย การรักษาให้เฟิร์มแวร์ของสวิตช์เครือข่ายอยู่ในสถานะปัจจุบันและได้รับการดูแลอย่างเหมาะสม ถือเป็นหนึ่งในหน้าที่ที่สำคัญที่สุดสำหรับทีมงานด้านไอทีหรือการดำเนินงานเครือข่ายทุกทีม เมื่อเฟิร์มแวร์ของสวิตช์เครือข่ายล้าสมัยหรือขาดการดูแลอย่างเป็นระบบ จะก่อให้เกิดช่องโหว่ที่ผู้โจมตีสามารถใช้ประโยชน์ได้ รวมทั้งปัญหาคอขวดด้านประสิทธิภาพซึ่งส่งผลให้ปริมาณการรับส่งข้อมูลผ่านโครงสร้างพื้นฐานทั้งหมดของคุณลดลงอย่างมีนัยสำคัญ การเข้าใจอย่างลึกซึ้งว่าขั้นตอนการบำรุงรักษาใดบ้างที่ช่วยปกป้องเฟิร์มแวร์ของสวิตช์เครือข่าย — และวิธีการนำขั้นตอนเหล่านั้นไปปฏิบัติอย่างสม่ำเสมอ — คือพื้นฐานสำคัญของการสร้างสภาพแวดล้อมเครือข่ายที่มีความทนทานและพร้อมใช้งานสูง (high-availability)
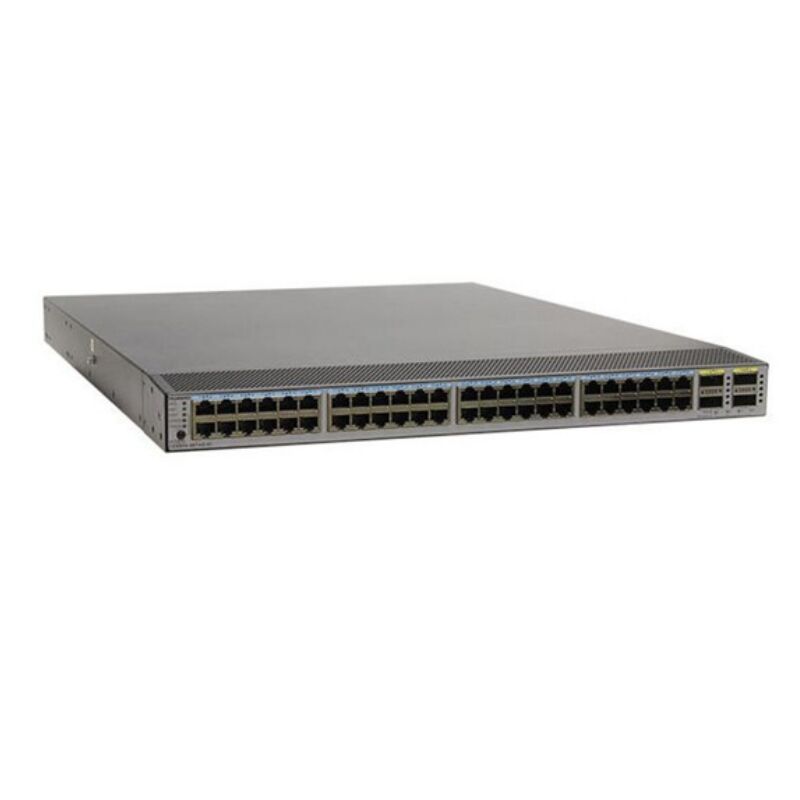
เฟิร์มแวร์ของสวิตช์เครือข่ายทำหน้าที่เป็นระบบปฏิบัติการแบบฝังตัวที่ควบคุมวิธีการประมวลผลแพ็กเก็ต การบังคับใช้นโยบายการเข้าถึง และการเชื่อมต่อกับระบบจัดการ ต่างจากแอปพลิเคชันซอฟต์แวร์ทั่วไป เฟิร์มแวร์ของสวิตช์เครือข่ายทำงานที่ระดับฮาร์ดแวร์ ซึ่งหมายความว่าข้อผิดพลาดหรือช่องโหว่ด้านความปลอดภัยในเฟิร์มแวร์นี้อาจส่งผลกระทบต่ออุปกรณ์ทุกเครื่องที่เชื่อมต่อผ่านสวิตช์ตัวนั้น บทความนี้จะอธิบายแนวทางการบำรุงรักษาหลักที่ช่วยให้เฟิร์มแวร์ของสวิตช์เครือข่ายมีความปลอดภัยและให้ประสิทธิภาพสูงสุดในสภาพแวดล้อมองค์กรและศูนย์ข้อมูล
การอัปเดตตามกำหนดเวลาและการจัดการแพตช์สำหรับเฟิร์มแวร์ของสวิตช์เครือข่าย
เหตุใดจึงจำเป็นต้องอัปเดตเฟิร์มแวร์ของสวิตช์เครือข่ายอย่างสม่ำเสมอ
งานบำรุงรักษาพื้นฐานที่สุดสำหรับเฟิร์มแวร์สวิตช์เครือข่ายคือการติดตั้งอัปเดตตามตารางเวลาที่กำหนดไว้ ผู้ผลิตจะออกแพตช์เฟิร์มแวร์สวิตช์เครือข่ายเพื่อจัดการกับช่องโหว่ด้านความปลอดภัยที่เพิ่งค้นพบใหม่ แก้ไขข้อบกพร่องในการจัดการโปรโตคอล และเพิ่มประสิทธิภาพการทำงาน หากไม่มีรอบการอัปเดตที่เป็นระบบ เฟิร์มแวร์สวิตช์เครือข่ายของคุณอาจยังคงมีช่องโหว่ที่ทราบกันดี (CVE) ซึ่งผู้โจมตีสามารถสแกนหาและใช้ประโยชน์ได้อย่างแข้งขัน การจัดทำปฏิทินทบทวนการปล่อยเฟิร์มแวร์สวิตช์เครือข่ายทุกไตรมาสหรือทุกหกเดือน จะช่วยให้ทีมงานของคุณไม่พลาดการติดตั้งแพตช์ที่สำคัญ
เมื่อวางแผนการอัปเดตเฟิร์มแวร์ของสวิตช์เครือข่าย ให้ดาวน์โหลดบันทึกประจำรุ่น (release notes) ก่อนการปรับใช้งานเสมอ บันทึกประจำรุ่นสำหรับเฟิร์มแวร์ของสวิตช์เครือข่ายมักจะระบุรายละเอียดเกี่ยวกับช่องโหว่ที่ได้รับการแก้ไข ฟีเจอร์ที่มีการเปลี่ยนแปลง และการเปลี่ยนแปลงไวยากรณ์ของการกำหนดค่า (configuration syntax) ที่อาจเกิดขึ้น การอ่านเอกสารเหล่านี้จะช่วยป้องกันพฤติกรรมที่ไม่คาดคิดหลังจากนำเฟิร์มแวร์ของสวิตช์เครือข่ายไปใช้งานจริงบนฮาร์ดแวร์ในสภาพแวดล้อมการผลิต นอกจากนี้ ยังแนะนำให้ทดสอบเฟิร์มแวร์ของสวิตช์เครือข่ายรุ่นใหม่ในสภาพแวดล้อมจำลอง (staging environment) หรือบนสวิตช์ที่ไม่สำคัญก่อนดำเนินการปรับใช้งานอย่างเต็มรูปแบบ
แนวทางปฏิบัติที่ปลอดภัยสำหรับการปรับใช้เฟิร์มแวร์ของสวิตช์เครือข่าย
กระบวนการอัปเกรดเฟิร์มแวร์ของสวิตช์เครือข่ายอย่างปลอดภัย จำเป็นต้องมีการสำรองค่าการกำหนดค่าก่อนการอัปเกรด ดังนั้น ก่อนดำเนินการเปลี่ยนเวอร์ชันเฟิร์มแวร์ของสวิตช์เครือข่าย ให้ส่งออกการกำหนดค่าที่กำลังใช้งานอยู่ไปยังที่เก็บข้อมูลที่ปลอดภัย การสำรองข้อมูลนี้จะช่วยปกป้องคุณในกรณีที่การอัปเกรดเฟิร์มแวร์ของสวิตช์เครือข่ายทำให้เกิดปัญหาความไม่เข้ากันซึ่งจำเป็นต้องย้อนกลับการเปลี่ยนแปลง (rollback) การจัดเก็บสำรองค่าการกำหนดค่าที่ควบคุมเวอร์ชันไว้ร่วมกับประวัติเวอร์ชันเฟิร์มแวร์ของสวิตช์เครือข่ายที่สอดคล้องกัน จะช่วยให้ทีมงานมีเส้นทางการกู้คืนที่ชัดเจน สำหรับสภาพแวดล้อมที่มีความหนาแน่นสูง เช่น สภาพแวดล้อมที่ใช้ เฟิร์มแวร์ของสวิตช์เครือข่าย สวิตช์ศูนย์ข้อมูลแบบขึ้นอยู่กับ (dependent) การปรับใช้เฟิร์มแวร์แบบเป็นขั้นตอน (staged rollouts) จะช่วยลดขอบเขตผลกระทบ (blast radius) ของปัญหาที่ไม่คาดคิดใด ๆ ที่อาจเกิดขึ้นระหว่างช่วงเวลาที่ทำการอัปเกรดเฟิร์มแวร์ของสวิตช์เครือข่าย
การเสริมความแข็งแกร่งด้านความปลอดภัยผ่านการตรวจสอบการกำหนดค่าเฟิร์มแวร์ของสวิตช์เครือข่าย
การตรวจสอบการควบคุมการเข้าถึงที่เชื่อมโยงกับเฟิร์มแวร์ของสวิตช์เครือข่าย
นอกเหนือจากการติดตั้งแพตช์แล้ว การรักษาความปลอดภัยของเฟิร์มแวร์สวิตช์เครือข่ายยังหมายถึงการตรวจสอบวิธีการกำหนดค่าเฟิร์มแวร์นั้นด้วย เฟิร์มแวร์สวิตช์เครือข่ายเปิดเผยอินเทอร์เฟซสำหรับการจัดการ เช่น SSH, SNMP และเว็บคอนโซล ซึ่งจำเป็นต้องถูกล็อกดาวน์ด้วยรายการควบคุมการเข้าถึง (Access Control Lists) ที่เข้มงวด ทุกครั้งที่คุณอัปเดตเฟิร์มแวร์สวิตช์เครือข่าย ให้ตรวจสอบว่าการอัปเกรดไม่ได้ทำให้การตั้งค่าที่ถูกเสริมความแข็งแกร่งไว้ (hardened settings) กลับไปสู่ค่าเริ่มต้นโดยไม่ตั้งใจ ข้อมูลประจำตัวค่าเริ่มต้น (default credentials) และพอร์ตการจัดการที่เปิดกว้าง ถือเป็นช่องโหว่ด้านความปลอดภัยที่พบบ่อยที่สุดซึ่งเกิดขึ้นหลังการอัปเดตเฟิร์มแวร์สวิตช์เครือข่าย การใช้รายการตรวจสอบหลังการอัปเดต (post-update audit checklist) ที่ออกแบบมาเฉพาะสำหรับรุ่นเฟิร์มแวร์สวิตช์เครือข่ายของคุณ คือวิธีที่มีประสิทธิภาพในการตรวจจับข้อผิดพลาดเหล่านี้ก่อนที่จะกลายเป็นเหตุการณ์จริง
การตั้งค่าเฟิร์มแวร์สวิตช์เครือข่ายอย่างปลอดภัยควรปิดใช้งานโพรโทคอลที่ไม่ได้ใช้งาน บังคับให้มีการจัดการเซสชันผ่านการเข้ารหัส และจำกัดสตริงชุมชน SNMP รุ่นเฟิร์มแวร์สวิตช์เครือข่ายหลายรุ่นมาพร้อมคุณสมบัติด้านความปลอดภัยที่ปรับปรุงแล้ว เช่น การปรับปรุงการควบคุมการเข้าถึงตามบทบาท (RBAC) หรือการรองรับชุดอัลกอริธึมเข้ารหัสที่แข็งแกร่งยิ่งขึ้น การตรวจสอบบันทึกประจำรุ่น (release notes) ของเฟิร์มแวร์สวิตช์เครือข่ายเพื่อหาคุณสมบัติใหม่เหล่านี้จะช่วยให้ทีมด้านความปลอดภัยสามารถนำไปใช้งานล่วงหน้าได้ การละเลยการเปิดใช้งานคุณสมบัติด้านความปลอดภัยใหม่ที่มีในเฟิร์มแวร์สวิตช์เครือข่ายที่อัปเดตแล้ว จะทำให้เกิดช่องว่างด้านการป้องกัน แม้หลังจากดำเนินการอัปเดตแพตช์เสร็จสิ้นแล้วก็ตาม
การตรวจสอบบันทึก (Log Monitoring) เป็นชั้นความปลอดภัยหนึ่งของเฟิร์มแวร์สวิตช์เครือข่าย
การตรวจสอบบันทึกแบบใช้งานอยู่ซึ่งผูกโยงกับเหตุการณ์จากเฟิร์มแวร์ของสวิตช์เครือข่าย ช่วยให้เกิดชั้นเตือนภัยล่วงหน้าสำหรับทั้งเหตุการณ์ด้านความมั่นคงปลอดภัยและการลดลงของประสิทธิภาพการทำงาน เฟิร์มแวร์ของสวิตช์เครือข่ายสร้างข้อมูลบันทึกแบบ syslog และ SNMP trap ซึ่งสะท้อนถึงความล้มเหลวในการยืนยันตัวตน ข้อผิดพลาดของพอร์ต การเปลี่ยนแปลงในโปรโตคอล Spanning-Tree และการหยุดทำงานของกระบวนการต่างๆ การผสานรวมข้อมูลบันทึกจากเฟิร์มแวร์ของสวิตช์เครือข่ายเข้ากับแพลตฟอร์ม SIEM แบบรวมศูนย์ ทำให้สามารถเชื่อมโยงข้อมูลระหว่างอุปกรณ์ต่างๆ ได้ และตรวจจับพฤติกรรมผิดปกติได้รวดเร็วยิ่งขึ้น ทีมงานที่ตรวจสอบบันทึกเฟิร์มแวร์ของสวิตช์เครือข่ายเป็นประจำ จะสามารถแยกแยะความแตกต่างระหว่างข้อบกพร่องของเฟิร์มแวร์กับการโจมตีแท้จริงได้ดีกว่ามาก
แนวทางปฏิบัติเพื่อเพิ่มประสิทธิภาพด้านประสิทธิภาพสำหรับเฟิร์มแวร์ของสวิตช์เครือข่าย
การปรับแต่งพารามิเตอร์เฟิร์มแวร์ของสวิตช์เครือข่ายเพื่อเพิ่มอัตราการรับส่งข้อมูล
ความปลอดภัยเป็นเพียงมิติเดียวของการบำรุงรักษาเฟิร์มแวร์สวิตช์เครือข่าย การปรับแต่งประสิทธิภาพก็มีความสำคัญไม่แพ้กัน โดยเฉพาะเมื่อรูปแบบการรับส่งข้อมูลเปลี่ยนแปลงไป และบริการใหม่ๆ ถูกเพิ่มเข้าสู่เครือข่าย เฟิร์มแวร์สวิตช์เครือข่ายควบคุมการจัดสรรบัฟเฟอร์ คิวคุณภาพการให้บริการ (Quality of Service: QoS) และขนาดของตารางการส่งต่อ การทบทวนและปรับแต่งพารามิเตอร์เหล่านี้ในกำหนดค่าเฟิร์มแวร์สวิตช์เครือข่ายจะช่วยให้สวิตช์ทำงานได้อย่างมีประสิทธิภาพสูงสุด เมื่ออัปเดตเฟิร์มแวร์สวิตช์เครือข่ายนำมาซึ่งความสามารถใหม่ด้าน QoS หรือการจัดการบัฟเฟอร์ การนำการตั้งค่าเหล่านั้นมาใช้งานสามารถปรับปรุงความหน่วงเวลา (latency) และอัตราผ่านข้อมูล (throughput) ได้โดยตรง โดยไม่จำเป็นต้องเพิ่มฮาร์ดแวร์ใดๆ
การทบทวนการใช้ทรัพยากรฮาร์ดแวร์อย่างสม่ำเสมอ ซึ่งรายงานโดยเฟิร์มแวร์ของสวิตช์เครือข่าย — รวมถึงภาระการใช้งาน CPU การใช้หน่วยความจำ และการใช้งาน ASIC สำหรับการส่งต่อข้อมูล — จะช่วยระบุได้ว่าการกำหนดค่าเฟิร์มแวร์ของสวิตช์เครือข่ายในปัจจุบันสอดคล้องกับความต้องการการรับส่งข้อมูลจริงหรือไม่ บางเวอร์ชันของเฟิร์มแวร์สวิตช์เครือข่ายมีการปรับปรุงระบบเทเลเมตรีที่ทำให้การตรวจสอบนี้ละเอียดและแม่นยำยิ่งขึ้น การใช้เครื่องมือวินิจฉัยในตัวนี้จะให้ข้อมูลเชิงปฏิบัติแก่ทีมปฏิบัติการ เพื่อปรับแต่งการตั้งค่าเฟิร์มแวร์ของสวิตช์เครือข่ายก่อนที่ประสิทธิภาพจะลดลงจนผู้ใช้สังเกตเห็น
การตรวจสอบความเข้ากันได้ระหว่างเฟิร์มแวร์ของสวิตช์เครือข่ายกับระบบต่าง ๆ ที่เชื่อมต่อ
การปรับแต่งประสิทธิภาพของเฟิร์มแวร์สวิตช์เครือข่ายยังหมายถึงการรับรองความเข้ากันได้กับสแต็กเครือข่ายโดยรวมด้วย การอัปเกรดเฟิร์มแวร์สวิตช์เครือข่ายบนอุปกรณ์หนึ่งตัวอาจก่อให้เกิดพฤติกรรมที่ไม่คาดคิด หากสวิตช์หรือเราเตอร์ที่อยู่ใกล้เคียงกำลังใช้เฟิร์มแวร์รุ่นเก่าซึ่งมีความไม่สอดคล้องกันในโปรโตคอล การจัดทำแมทริกซ์ความเข้ากันได้ที่บันทึกเวอร์ชันเฟิร์มแวร์สวิตช์เครือข่ายที่ติดตั้งอยู่บนแต่ละอุปกรณ์ในเครือข่ายจะช่วยให้ทีมสามารถวางแผนการอัปเกรดแบบประสานงานกันได้ แมทริกซ์นี้ควรได้รับการปรับปรุงทุกครั้งที่มีการเปลี่ยนแปลงเฟิร์มแวร์สวิตช์เครือข่ายบนอุปกรณ์ใด ๆ เพื่อรักษาภาพรวมที่ถูกต้องและทันสมัยอยู่เสมอ
คำถามที่พบบ่อย
ควรอัปเดตเฟิร์มแวร์สวิตช์เครือข่ายบ่อยแค่ไหน?
ควรตรวจสอบการอัปเดตเฟิร์มแวร์สวิตช์เครือข่ายอย่างน้อยทุกสามเดือน สำหรับแพตช์ความปลอดภัยที่สำคัญ ควรนำมารวมใช้งานทันทีหลังจากผู้จำหน่ายปล่อยออกและผ่านการตรวจสอบในห้องปฏิบัติการแล้ว ส่วนการอัปเดตฟีเจอร์สามารถดำเนินการตามรอบการบำรุงรักษาที่กำหนดไว้ล่วงหน้าได้
ความเสี่ยงของการข้ามการบำรุงรักษาเฟิร์มแวร์ของสวิตช์เครือข่ายคืออะไร
การข้ามการบำรุงรักษาเฟิร์มแวร์ของสวิตช์เครือข่ายทำให้เครือข่ายเสี่ยงต่อช่องโหว่ที่ทราบแล้ว ข้อบกพร่องที่ยังไม่ได้แก้ไข และประสิทธิภาพที่ลดลง เฟิร์มแวร์ของสวิตช์เครือข่ายที่ล้าสมัยเป็นหนึ่งในจุดที่ผู้โจมตีมักใช้ประโยชน์ในการเคลื่อนที่แบบข้างเคียง (lateral movement) ภายในโครงสร้างพื้นฐานองค์กร
การอัปเดตเฟิร์มแวร์ของสวิตช์เครือข่ายสามารถส่งผลต่อการตั้งค่าที่มีอยู่หรือไม่
ใช่ บางการอัปเดตเฟิร์มแวร์ของสวิตช์เครือข่ายอาจเปลี่ยนแปลงไวยากรณ์คำสั่ง การตั้งค่าเริ่มต้น หรือพฤติกรรมของฟีเจอร์ ดังนั้นควรสำรองค่าการตั้งค่าที่กำลังใช้งานอยู่ก่อนดำเนินการอัปเดตเฟิร์มแวร์ของสวิตช์เครือข่ายเสมอ และตรวจสอบหมายเหตุรุ่น (release notes) อย่างละเอียดเพื่อระบุการเปลี่ยนแปลงที่อาจทำให้ระบบหยุดทำงานก่อนนำไปใช้งานจริง