 EN

Tutmuşdur şəbəkə keçid cihazının proqram təminatı hazırkı və yaxşı qorunan şəbəkə keçid cihazının proqram təminatı — istənilən İT və ya şəbəkə əməliyyatlar komandası üçün ən vacib məsuliyyətlərdən biridir. Şəbəkə keçid cihazının proqram təminatı aktual olmayanda və ya strukturlaşdırılmış qayğıya ehtiyac duyduqda, hücumçuların istifadə edə biləcəyi zəif yerlər və bütün infrastrukturunuz boyu trafik ötürülməsini aşağı salan performans darboğazları yaranır. Şəbəkə keçid cihazının proqram təminatını qoruyan dəqiq təmir prosedurlarını anlamaq və onları ardıcıl şəkildə tətbiq etmək — davamlı və yüksək mövcudluq səviyyəsi təmin edən bir şəbəkə mühitinin əsasını təşkil edir.
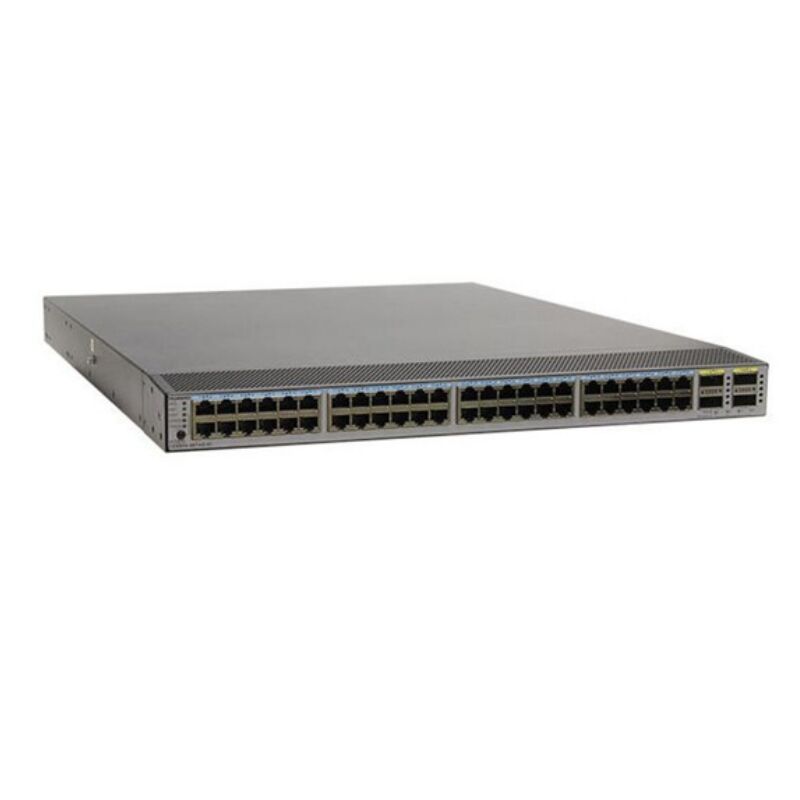
Şəbəkə keçid cihazının firmware-i paketlərin necə işləndiyini, giriş siyasətlərinin tətbiq edilməsini və idarəetmə sistemləri ilə qarşılıqlı əlaqəni təmin edən daxil edilmiş əməliyyat sistemi kimi çıxış edir. Ənənəvi proqram təminatı tətbiqlərindən fərqli olaraq, şəbəkə keçid cihazının firmware-i аппарат səviyyəsində işləyir; bu o deməkdir ki, onda baş verən xətalar və ya təhlükəsizlik çatışmazlıqları həmin keçid cihazına qoşulmuş bütün cihazları təsir edə bilər. Bu məqalə korporativ və məlumat mərkəzi mühitlərində şəbəkə keçid cihazlarının firmware-inin həm təhlükəsiz, həm də performans baxımından optimallaşdırılmış qalmasını təmin edən əsas texniki xidmət prinsiplərini izah edir.
Şəbəkə keçid cihazlarının firmware-inin planlaşdırılmış yenilənmələri və düzəltmə idarəetməsi
Niyə şəbəkə keçid cihazlarının firmware-ini tez-tez yeniləmək vacibdir
Şəbəkə sviçinin proqram təminatı üçün ən fundamental texniki xidmət tapşırığı müəyyən edilmiş vaxt cədvəlinə əsasən yeniləmələrin tətbiqidir. İstehsalçılar şəbəkə sviçinin proqram təminatı yamalarını yeni aşkar edilmiş təhlükəsizlik zəif yerlərini aradan qaldırmaq, protokol idarəetmə xətalarını düzəltmək və performansı artırmaq üçün buraxırlar. Strukturlaşdırılmış yeniləmə dövrü olmadan şəbəkə sviçinizin proqram təminatında hədəf alıcıların aktiv axtarış apardığı və istismar etdiyi tanınmış CVE-lər olacaq. Şəbəkə sviçinin proqram təminatı buraxılışları üçün kvartal və ya ikiillik nəzərdən keçirmə cədvəli təsis etmək, komandanızın heç vaxt tənqid edilən yamaların toplanmasına imkan verməməsini təmin edir.
Şəbəkə sürüşkünlərinin proqram təminatı yeniləməsini planlaşdıran zaman həmişə tətbiq etməzdən əvvəl buraxılış qeydlərini yükləyin. Şəbəkə sürüşkünlərinin proqram təminatı üçün buraxılış qeydləri adətən hansı zəif yerlərin düzəldildiyini, hansı xüsusiyyətlərin dəyişdirildiyini və konfiqurasiya sintaksisinin dəyişdirilib-dəyişdirilmədiyini ətraflı izah edir. Bu sənədləri oxumaq, şəbəkə sürüşkünlərinin proqram təminatının istehsalatda istifadə olunan avadanlıqlara tətbiq edilməsindən sonra gözlənilməz davranışların qarşısını alır. Həmçinin, tam miqyaslı tətbiq etməzdən əvvəl yeni şəbəkə sürüşkünlərinin proqram təminatını sınaq mühitində və ya kritik olmayan bir sürüşkünlərdə sınamaq tövsiyə olunur.
Şəbəkə sürüşkünlərinin proqram təminatının təhlükəsiz tətbiq üsulları
Təhlükəsiz şəbəkə keçid cihazı firmware yeniləmə prosesi əvvəlcədən yeniləmə konfiqurasiyasının yedəklənməsini tələb edir. Şəbəkə keçid cihazı firmware versiyalarına toxunmadan əvvəl işləyən konfiqurasiyanı təhlükəsiz bir saxlama yerinə ixrac edin. Bu yedəkləmə, şəbəkə keçid cihazı firmware yeniləməsi zamanı uyğunsuzluq yaradaraq geri qayıtmağı tələb edən bir problem baş verdiyi halda sizə qoruma təmin edir. Konfiqurasiyaların versiya nəzarəti ilə birlikdə müvafiq şəbəkə keçid cihazı firmware versiyası tarixçəsi ilə yedəklənməsi komandalar üçün aydın bərpa yolu yaradır. Məsələn, bir şəbəkə keçid cihazının proqram təminatı -asılı mərkəzi verilənlər mərkəzi keçid cihazından istifadə edilən yüksək sıxlıqlı mühitlərdə mərhələli tətbiq etmə üsulu şəbəkə keçid cihazı firmware yeniləmə dövründə gözlənilməz bir problemin təsir sahəsini azaldır.
Şəbəkə keçid cihazı firmware konfiqurasiyası auditləri vasitəsilə təhlükəsizlik gücləndirilməsi
Şəbəkə keçid cihazı firmware ilə əlaqəli giriş nəzarətlərinin audit edilməsi
Yamaların tətbiqindən kənar, şəbəkə sviçinin proqram təminatının təhlükəsizliyini qorumaq, proqram təminatının necə konfiqurasiya edildiyini audit etməyi də əhatə edir. Şəbəkə sviçinin proqram təminatı idarəetmə interfeyslərini — məsələn, SSH, SNMP və vebsayt konsollarını — qəti giriş nəzarəti siyahıları ilə qorumalıdır. Şəbəkə sviçinin proqram təminatını hər yenilədikdə, yeniləmənin heç bir möhkəmləndirilmiş parametri standart qiymətlərə sıfırlamadığını yoxlayın. Standart istifadəçi adları və açıq idarəetmə portları şəbəkə sviçinin proqram təminatının yenilənməsindən sonra ən çox rast gəlinən təhlükəsizlik boşluqlarındandır. Şəbəkə sviçinin proqram təminatının konkret versiyasına uyğun post-yeniləmə audit yoxlama siyahısı bu geri qayıtmaları hadisələrə çevriləndən əvvəl aşkar etmək üçün effektiv üsuldur.
Təhlükəsizlik şəbəkəsi keçid cihazının firmware konfiqurasiyaları istifadə olunmayan protokolları söndürməli, şifrələnmiş idarəetmə sessiyalarını tətbiq etməli və SNMP icma sətirlərini məhdudlaşdırmalıdır. Bir çox şəbəkə keçid cihazının firmware versiyaları rol əsaslı giriş nəzarəti yaxşılaşdırması və ya güclü şifrələmə dəstəyi kimi gücləndirilmiş təhlükəsizlik xüsusiyyətlərini daxil edir. Bu əlavələr üçün şəbəkə keçid cihazınızın firmware buraxılış qeydlərini nəzərdən keçirmək təhlükəsizlik komandalarına onları qabaqcadan qəbul etməyə imkan verir. Yenilənmiş şəbəkə keçid cihazlarının firmware-də mövcud olan yeni təhlükəsizlik imkanlarını aktivləşdirməmək, düzəlişlərin tamamlanmasından sonra belə qoruma boşluqları yaradır.
Şəbəkə keçid cihazının firmware təhlükəsizlik təbəqəsi kimi qeyd monitorinqi
Aktiv jurnal izləməsi şəbəkə sviçinin firmware hadisələri ilə əlaqələndirilərək həm təhlükəsizlik hadisələri, həm də performansın aşağı düşməsi üçün erkən xəbərdarlıq təmin edir. Şəbəkə sviçinin firmware-i autentifikasiya uğursuzluqlarını, port xətalarını, spanning-tree dəyişikliklərini və proses çökmələrini əks etdirən syslog və SNMP trap məlumatları yaradır. Şəbəkə sviçinin firmware jurnallarının çıxışının mərkəzləşdirilmiş SIEM platformasına inteqrasiyası cihazlar arasında korrelyasiyanı və anomali davranışların daha sürətli aşkarlanmasını mümkün edir. Şəbəkə sviçinin firmware jurnallarını müntəzil izləyən komandalar firmware xətasını real infiltrasiya cəhdindən fərqləndirmək üçün çox daha yaxşı mövqedə olurlar.
Şəbəkə sviçinin firmware üçün performans optimallaşdırma praktikaları
Şəbəkə sviçinin firmware parametrlərinin ötürülmə sürəti üçün optimallaşdırılması
Təhlükəsizlik yalnız şəbəkə keçid qurğusu firmware-nin saxlanılmasının bir ölçüsündən ibarətdir. Performansın optimallaşdırılması, xüsusilə trafik nümunələri dəyişdikcə və şəbəkəyə yeni xidmətlər əlavə edildikcə eyni dərəcədə vacibdir. Şəbəkə keçid qurğusu firmware-i tamponların təyin edilməsini, Keyfiyyətə Əsaslanan Xidmət (QoS) növbələrini və ötürmə cədvəllərinin ölçüsünü idarə edir. Bu parametrlərin şəbəkə keçid qurğusu firmware konfiqurasiyasında nəzərdən keçirilməsi və tənzimlənməsi keçid qurğusunun zirvə səmərəliliyi ilə işləməsini təmin edir. Şəbəkə keçid qurğusu firmware yeniləmələri yeni QoS və ya tampon idarəetmə imkanları təqdim etdikdə, bu ayarların tətbiqi heç bir yeni hardware əlavə etmədən gecikməni və ötürmə sürətini birbaşa yaxşılaşdıra bilər.
Şəbəkə kommutatoru firmware-i tərəfindən bildirilən hardware resurslarından istifadənin müntəzəm şəkildə yoxlanılması — CPU yüklənməsi, yaddaş istehlakı və ötürülmə ASIC istifadəsi daxil olmaqla — cari şəbəkə kommutatoru firmware konfiqurasiyasının faktiki trafik tələblərinə uyğun olub-olmadığını müəyyən etməyə kömək edir. Bəzi şəbəkə kommutatoru firmware versiyaları bu monitorinqi daha detallı hala gətirən telemetriya təkmilləşdirmələrini daxil edir. Bu daxili diaqnostika vasitələrindən istifadə etmək, əməliyyat komandalarına degradasiyanın istifadəçilər tərəfindən qeyd olunmasından əvvəl şəbəkə kommutatoru firmware ayarlarını optimallaşdırmaq üçün işlənə bilən məlumatlar verir.
Şəbəkə kommutatoru firmware-i ilə qoşulmuş sistemlər arasındakı uyğunluq yoxlamaları
Şəbəkə sviçinin proqram təminatının performansının optimallaşdırılması, həmçinin onun daha geniş şəbəkə yığımına uyğunluğunu təmin etməyi də əhatə edir. Bir cihazda şəbəkə sviçinin proqram təminatını yeniləmək, qonşu sviçlər və ya marşrutlaşdırıcılar protokol uyğunsuzluqlarına səbəb olan daha köhnə proqram təminatı ilə işlədikdə gözlənilməz davranışlara səbəb ola bilər. Şəbəkədəki hər bir cihazda hansı şəbəkə sviçinin proqram təminatı versiyasının quraşdırıldığını qeyd edən uyğunluq matrisi saxlamaq, komandaların koordinasiyalı yeniləmələri planlaşdırmasına kömək edir. Bu matris, şəbəkədəki istənilən cihazda şəbəkə sviçinin proqram təminatı dəyişdirildikdə hər dəfə yenilənməlidir ki, tam məlumat dəqiq və aktual qalsın.
Tez-tez verilən suallar
Şəbəkə sviçinin proqram təminatı nə qədər tez-tez yenilənməlidir?
Şəbəkə sviçinin proqram təminatı ən azı kvartalda bir dəfə mövcud yeniləmələr üçün yoxlanılmalıdır. Şəbəkə sviçinin proqram təminatı üçün təhlükəsizlik baxımından kritik düzəlişlər satıcının buraxdığından və laboratoriya doğrulamasından sonra mümkün qədər tez tətbiq edilməlidir, halbuki xüsusiyyət yeniləmələri planlı texniki xidmət pəncərəsi dövrünə uyğun tətbiq edilə bilər.
Şəbəkə sviçinin firmware təmirini buraxmaq riski nədir?
Şəbəkə sviçinin firmware təmirini buraxmaq şəbəkəni tanınmış zəifliklərə, həll edilməmiş xətalara və aşağılaşmış performansa məruz qoyur. Köhnəlmış şəbəkə sviçinin firmware-i korporativ infrastrukturun daxilində yan hərəkət hücumlarında istismar olunan ümumi bir hücum səthidir.
Şəbəkə sviçinin firmware yeniləmələri mövcud konfiqurasiyalara təsir edə bilərmi?
Bəli, bəzi şəbəkə sviçinin firmware yeniləmələri əmrlərin sintaksisini, standart parametrləri və ya funksiyaların davranışını dəyişdirir. Şəbəkə sviçinin firmware yeniləməsini tətbiq etməzdən əvvəl işləyən konfiqurasiyanı mütləq yedəkləyin və tətbiq etməzdən əvvəl pozucu dəyişiklikləri müəyyən etmək üçün çıxış qeydlərini diqqətlə oxuyun.