 EN

Menjaga Anda firmware saklar jaringan saat ini dan terawat dengan baik merupakan salah satu tanggung jawab paling kritis bagi setiap tim TI atau operasi jaringan. Ketika firmware saklar jaringan kedaluwarsa atau tidak mendapatkan perawatan terstruktur, hal ini menciptakan kerentanan yang dapat dieksploitasi oleh penyerang serta hambatan kinerja yang menurunkan laju lalu lintas di seluruh infrastruktur Anda. Memahami secara tepat rutinitas pemeliharaan apa saja yang melindungi firmware saklar jaringan—dan bagaimana menerapkannya secara konsisten—merupakan fondasi bagi lingkungan jaringan yang tangguh dan berkelangsungan tinggi.
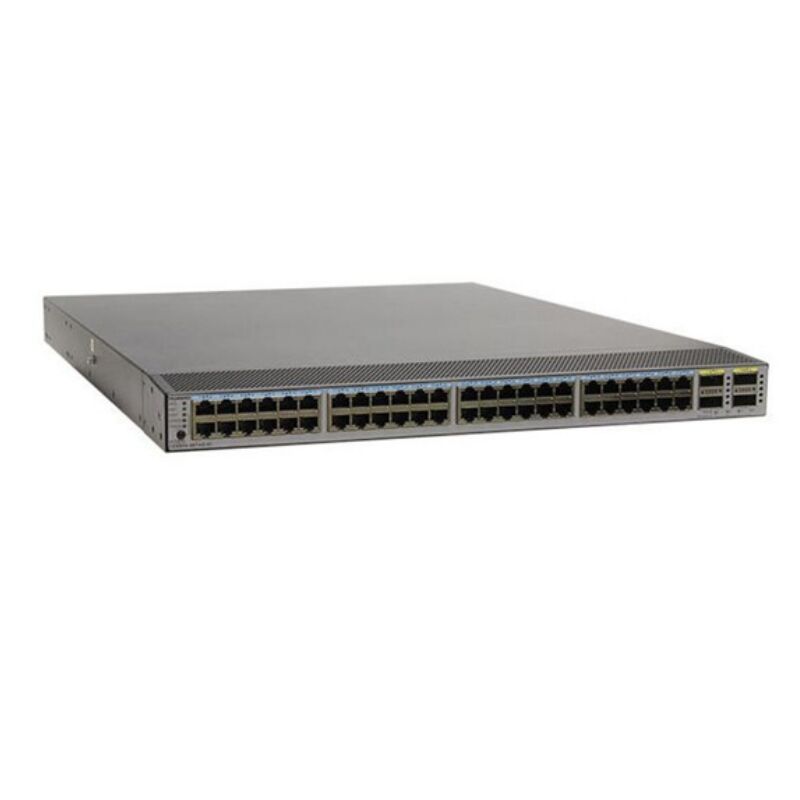
Firmware switch jaringan berfungsi sebagai lapisan sistem operasi tersemat yang mengatur cara sebuah switch memproses paket, memberlakukan kebijakan akses, dan berinteraksi dengan sistem manajemen. Berbeda dengan aplikasi perangkat lunak tradisional, firmware switch jaringan dijalankan pada tingkat perangkat keras, artinya kesalahan atau celah keamanan di dalamnya dapat memengaruhi setiap perangkat yang terhubung melalui switch tersebut. Artikel ini membahas disiplin pemeliharaan utama yang menjaga firmware switch jaringan tetap aman dan dioptimalkan untuk kinerja di lingkungan perusahaan dan pusat data.
Pembaruan Terjadwal dan Manajemen Patch untuk Firmware Switch Jaringan
Mengapa Pembaruan Firmware Switch Jaringan Secara Berkala Penting
Tugas pemeliharaan paling mendasar untuk firmware switch jaringan adalah menerapkan pembaruan secara berkala sesuai jadwal yang telah ditetapkan. Vendor merilis patch firmware switch jaringan untuk mengatasi kerentanan keamanan yang baru ditemukan, memperbaiki bug dalam penanganan protokol, serta memperkenalkan peningkatan kinerja. Tanpa siklus pembaruan yang terstruktur, firmware switch jaringan Anda berpotensi mengandung CVE yang sudah diketahui—kerentanan yang secara aktif dipindai dan dieksploitasi oleh pelaku ancaman. Menetapkan kalender tinjauan triwulanan atau dua kali setahun untuk rilis firmware switch jaringan memastikan tim Anda tidak membiarkan pembaruan kritis menumpuk tanpa ditindaklanjuti.
Saat merencanakan pembaruan firmware switch jaringan, selalu unduh catatan rilis sebelum penerapan. Catatan rilis untuk firmware switch jaringan biasanya mencantumkan kerentanan mana yang telah diperbaiki, fitur-fitur mana yang diubah, dan apakah ada modifikasi pada sintaks konfigurasi. Membaca dokumen-dokumen ini mencegah perilaku tak terduga setelah menerapkan firmware switch jaringan ke perangkat keras produksi. Disarankan pula untuk menguji firmware switch jaringan baru di lingkungan staging atau pada switch yang tidak kritis sebelum penerapan penuh.
Praktik Penerapan yang Aman untuk Firmware Switch Jaringan
Proses pembaruan firmware switch jaringan yang aman memerlukan pencadangan konfigurasi sebelum pembaruan. Sebelum memodifikasi versi firmware switch jaringan, ekspor konfigurasi yang sedang berjalan ke repositori yang aman. Cadangan ini melindungi Anda jika pembaruan firmware switch jaringan memperkenalkan ketidakkompatibilitas yang mengharuskan pengembalian ke versi sebelumnya. Memelihara cadangan konfigurasi yang dikendalikan versinya bersama dengan riwayat versi firmware switch jaringan yang sesuai memberikan tim jalur pemulihan yang jelas. Untuk lingkungan berkepadatan tinggi seperti yang menggunakan switch jaringan pusat data berbasis firmware saklar jaringan -dependent, penerapan bertahap mengurangi dampak luas dari setiap masalah tak terduga selama jendela pembaruan firmware switch jaringan.
Penguatan Keamanan Melalui Audit Konfigurasi Firmware Switch Jaringan
Audit Kontrol Akses yang Terkait dengan Firmware Switch Jaringan
Selain menerapkan patch, memelihara keamanan firmware switch jaringan berarti melakukan audit terhadap cara firmware dikonfigurasi. Firmware switch jaringan menyediakan antarmuka manajemen—seperti SSH, SNMP, dan konsol web—yang harus dikunci dengan daftar kontrol akses yang ketat. Setiap kali Anda memperbarui firmware switch jaringan, verifikasi bahwa pembaruan tersebut tidak mengembalikan pengaturan yang telah diperkuat ke nilai bawaan. Kredensial bawaan dan port manajemen yang terbuka merupakan celah keamanan paling umum yang muncul setelah pembaruan firmware switch jaringan. Daftar periksa audit pasca-pembaruan yang spesifik untuk versi firmware switch jaringan Anda merupakan cara efektif untuk mendeteksi regresi semacam ini sebelum berkembang menjadi insiden.
Konfigurasi firmware switch jaringan yang aman harus menonaktifkan protokol yang tidak digunakan, memberlakukan sesi manajemen terenkripsi, serta membatasi string komunitas SNMP. Banyak rilis firmware switch jaringan mencakup fitur keamanan tambahan, seperti peningkatan kontrol akses berbasis peran atau dukungan suite cipher yang lebih kuat. Meninjau catatan rilis firmware switch jaringan Anda terhadap penambahan-penambahan ini memungkinkan tim keamanan mengadopsinya secara proaktif. Mengabaikan pengaktifan kemampuan keamanan baru yang tersedia dalam pembaruan firmware switch jaringan meninggalkan celah perlindungan bahkan setelah proses penambalan selesai.
Pemantauan Log sebagai Lapisan Keamanan Firmware Switch Jaringan
Pemantauan log aktif yang terhubung ke peristiwa firmware switch jaringan memberikan lapisan peringatan dini baik untuk insiden keamanan maupun penurunan kinerja. Firmware switch jaringan menghasilkan data syslog dan trap SNMP yang mencerminkan kegagalan autentikasi, kesalahan port, perubahan spanning-tree, serta kegagalan proses. Mengintegrasikan output log firmware switch jaringan ke dalam platform SIEM terpusat memungkinkan korelasi antar perangkat dan deteksi perilaku anomali yang lebih cepat. Tim yang secara rutin memantau log firmware switch jaringan berada dalam posisi jauh lebih baik untuk membedakan antara bug firmware dengan upaya intrusi yang sebenarnya.
Praktik Pengoptimalan Kinerja untuk Firmware Switch Jaringan
Penyesuaian Parameter Firmware Switch Jaringan untuk Throughput
Keamanan hanyalah satu dimensi dari pemeliharaan firmware switch jaringan. Penyetelan kinerja sama pentingnya, terutama seiring perubahan pola lalu lintas dan penambahan layanan baru ke dalam jaringan. Firmware switch jaringan mengatur alokasi buffer, antrian Quality of Service (QoS), serta ukuran tabel penerusan. Meninjau dan menyesuaikan parameter-parameter ini dalam konfigurasi firmware switch jaringan menjaga agar switch beroperasi pada efisiensi maksimal. Ketika pembaruan firmware switch jaringan memperkenalkan kemampuan QoS atau manajemen buffer yang baru, penerapan pengaturan tersebut dapat langsung meningkatkan latensi dan throughput tanpa menambahkan perangkat keras apa pun.
Meninjau secara berkala pemanfaatan sumber daya perangkat keras yang dilaporkan oleh firmware switch jaringan—termasuk beban CPU, konsumsi memori, dan penggunaan ASIC forwarding—membantu mengidentifikasi apakah konfigurasi firmware switch jaringan saat ini sesuai dengan tuntutan lalu lintas aktual. Beberapa versi firmware switch jaringan mencakup peningkatan telemetry yang membuat pemantauan ini lebih detail. Penggunaan diagnostik bawaan ini memberikan data yang dapat ditindaklanjuti kepada tim operasi untuk menyesuaikan pengaturan firmware switch jaringan sebelum terjadinya penurunan kinerja yang terasa oleh pengguna.
Pemeriksaan Kompatibilitas antara Firmware Switch Jaringan dan Sistem yang Terhubung
Optimasi kinerja firmware switch jaringan juga berarti memastikan kompatibilitas dengan tumpukan jaringan secara keseluruhan. Pembaruan firmware switch jaringan pada satu perangkat dapat memicu perilaku tak terduga jika switch atau router tetangga menjalankan firmware versi lama yang memiliki ketidaksesuaian protokol. Menjaga matriks kompatibilitas yang mendokumentasikan versi firmware switch jaringan mana yang di-deploy pada setiap perangkat dalam jaringan membantu tim merencanakan pembaruan secara terkoordinasi. Matriks ini harus diperbarui setiap kali firmware switch jaringan diubah pada perangkat mana pun guna memastikan gambaran menyeluruh tetap akurat dan mutakhir.
Pertanyaan yang Sering Diajukan
Seberapa sering firmware switch jaringan harus diperbarui?
Firmware switch jaringan harus ditinjau untuk pembaruan yang tersedia minimal setiap tiga bulan sekali. Patch keamanan kritis untuk firmware switch jaringan harus diterapkan sesegera mungkin setelah dirilis oleh vendor dan divalidasi di laboratorium, sedangkan pembaruan fitur dapat mengikuti siklus jendela pemeliharaan terjadwal.
Apa risiko melewatkan pemeliharaan firmware switch jaringan?
Melewatkan pemeliharaan firmware switch jaringan membuat jaringan rentan terhadap kerentanan yang telah diketahui, bug yang belum terselesaikan, serta penurunan kinerja. Firmware switch jaringan yang kedaluwarsa merupakan permukaan serangan umum yang dimanfaatkan dalam serangan pergerakan lateral di dalam infrastruktur perusahaan.
Apakah pembaruan firmware switch jaringan dapat memengaruhi konfigurasi yang sudah ada?
Ya, beberapa pembaruan firmware switch jaringan mengubah sintaks perintah, pengaturan bawaan, atau perilaku fitur. Selalu lakukan pencadangan konfigurasi yang sedang berjalan sebelum menerapkan pembaruan firmware switch jaringan, dan teliti dengan cermat catatan rilis untuk mengidentifikasi setiap perubahan yang dapat mengganggu fungsi sebelum penerapan.