 EN

अपने नेटवर्क स्विच फर्मवेयर वर्तमान और अच्छी तरह से रखरखाव वाला होना किसी भी आईटी या नेटवर्क ऑपरेशन्स टीम के लिए सबसे महत्वपूर्ण ज़िम्मेदारियों में से एक है। जब नेटवर्क स्विच फर्मवेयर पुराना हो जाता है या संरचित देखभाल की कमी होती है, तो यह हमलावरों द्वारा उपयोग किए जा सकने वाले दुर्बलताओं और आपके पूरे इन्फ्रास्ट्रक्चर में ट्रैफ़िक के प्रवाह को कम करने वाली प्रदर्शन संकीर्णताओं का निर्माण करता है। यह समझना कि ठीक कौन सी रखरखाव प्रक्रियाएँ नेटवर्क स्विच फर्मवेयर की सुरक्षा करती हैं — और उन्हें निरंतर कैसे लागू किया जाए — एक लचीले, उच्च उपलब्धता वाले नेटवर्क वातावरण की नींव है।
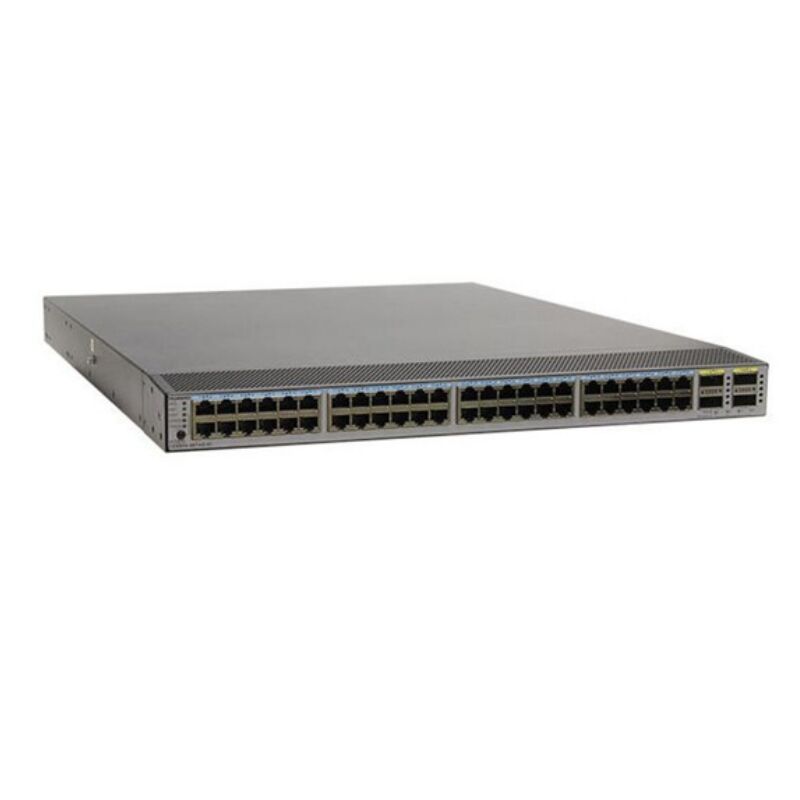
नेटवर्क स्विच फर्मवेयर एक एम्बेडेड ऑपरेटिंग लेयर के रूप में कार्य करता है जो यह नियंत्रित करता है कि एक स्विच पैकेट्स को कैसे प्रोसेस करता है, एक्सेस नीतियों को कैसे लागू करता है, और प्रबंधन प्रणालियों के साथ कैसे इंटरफ़ेस करता है। पारंपरिक सॉफ़्टवेयर एप्लिकेशन के विपरीत, नेटवर्क स्विच फर्मवेयर हार्डवेयर स्तर पर चलता है, जिसका अर्थ है कि इसमें त्रुटियाँ या सुरक्षा कमजोरियाँ उस स्विच के माध्यम से जुड़े प्रत्येक उपकरण को प्रभावित कर सकती हैं। यह लेख उन मुख्य रखरखाव अनुशासनों को समझाता है जो एंटरप्राइज़ और डेटा केंद्र वातावरण में नेटवर्क स्विच फर्मवेयर को सुरक्षित और प्रदर्शन-अनुकूलित बनाए रखते हैं।
नेटवर्क स्विच फर्मवेयर के लिए नियोजित अपडेट और पैच प्रबंधन
नियमित नेटवर्क स्विच फर्मवेयर अपडेट क्यों महत्वपूर्ण हैं
नेटवर्क स्विच फर्मवेयर के लिए सबसे मौलिक रखरखाव कार्य एक परिभाषित अनुसूची के अनुसार अपडेट लागू करना है। निर्माता नए पाए गए सुरक्षा दुर्बलताओं को दूर करने, प्रोटोकॉल-हैंडलिंग बग्स को ठीक करने और प्रदर्शन में सुधार लाने के लिए नेटवर्क स्विच फर्मवेयर पैच जारी करते हैं। एक संरचित अपडेट चक्र के बिना, आपका नेटवर्क स्विच फर्मवेयर ऐसे ज्ञात CVEs को ले जा सकता है जिनकी खोज करने और उनका दुरुपयोग करने के लिए खतरनाक कारकों द्वारा सक्रिय रूप से स्कैनिंग की जाती है। नेटवर्क स्विच फर्मवेयर रिलीज़ के लिए तिमाही या छह माह की समीक्षा कैलेंडर स्थापित करना सुनिश्चित करता है कि आपकी टीम कभी भी महत्वपूर्ण पैचों के जमा होने को अनदेखा न करे।
नेटवर्क स्विच फर्मवेयर अपडेट की योजना बनाते समय, तैनाती से पहले हमेशा रिलीज़ नोट्स डाउनलोड करें। नेटवर्क स्विच फर्मवेयर के लिए रिलीज़ नोट्स में आमतौर पर यह विवरण दिया जाता है कि कौन-से दुर्बलताओं को सुधारा गया है, कौन-सी सुविधाओं में परिवर्तन किया गया है, और क्या कोई कॉन्फ़िगरेशन वाक्य-रचना संशोधित की गई है। इन दस्तावेज़ों को पढ़ने से नेटवर्क स्विच फर्मवेयर को उत्पादन हार्डवेयर पर लागू करने के बाद अप्रत्याशित व्यवहार से बचा जा सकता है। इसके अतिरिक्त, पूर्ण तैनाती से पहले नए नेटवर्क स्विच फर्मवेयर का परीक्षण एक स्टेजिंग वातावरण में या एक गैर-महत्वपूर्ण स्विच पर करना भी उचित है।
नेटवर्क स्विच फर्मवेयर के लिए सुरक्षित तैनाती प्रथाएँ
एक सुरक्षित नेटवर्क स्विच फर्मवेयर अपग्रेड प्रक्रिया के लिए पूर्व-अपग्रेड कॉन्फ़िगरेशन बैकअप की आवश्यकता होती है। नेटवर्क स्विच फर्मवेयर संस्करणों को संशोधित करने से पहले, चल रही कॉन्फ़िगरेशन को एक सुरक्षित भंडार में निर्यात करें। यह बैकअप आपकी रक्षा करता है यदि कोई नेटवर्क स्विच फर्मवेयर अपडेट असंगतता पैदा कर देता है जिसके कारण रोलबैक की आवश्यकता होती है। कॉन्फ़िगरेशन के संस्करण-नियंत्रित बैकअप को संबंधित नेटवर्क स्विच फर्मवेयर संस्करण इतिहास के साथ रखने से टीमों को एक स्पष्ट रिकवरी पथ प्रदान किया जाता है। उच्च-घनत्व वाले वातावरणों के लिए, जैसे कि जो नेटवर्क स्विच फर्मवेयर -आधारित डेटा केंद्र स्विच का उपयोग करते हैं, चरणबद्ध रोलआउट नेटवर्क स्विच फर्मवेयर अपग्रेड की अवधि के दौरान किसी भी अप्रत्याशित समस्या के प्रभाव क्षेत्र को कम करते हैं।
नेटवर्क स्विच फर्मवेयर कॉन्फ़िगरेशन ऑडिट के माध्यम से सुरक्षा कठोरीकरण
नेटवर्क स्विच फर्मवेयर से जुड़े एक्सेस नियंत्रणों का ऑडिट करना
पैच लगाने के अलावा, नेटवर्क स्विच फर्मवेयर की सुरक्षा बनाए रखना इस बात का ऑडिट करने का अर्थ है कि फर्मवेयर को कैसे कॉन्फ़िगर किया गया है। नेटवर्क स्विच फर्मवेयर प्रबंधन इंटरफ़ेस — जैसे SSH, SNMP और वेब कंसोल — को उजागर करता है, जिन्हें कड़े एक्सेस कंट्रोल लिस्ट के साथ अवरुद्ध करना आवश्यक है। प्रत्येक बार जब आप नेटवर्क स्विच फर्मवेयर को अपडेट करते हैं, तो सत्यापित करें कि अपग्रेड ने किसी भी कठोर रूप से सुरक्षित सेटिंग को डिफ़ॉल्ट मानों पर रीसेट नहीं कर दिया है। डिफ़ॉल्ट प्रमाणपत्र और खुले प्रबंधन पोर्ट्स नेटवर्क स्विच फर्मवेयर अपग्रेड के बाद प्रवेश करने वाले सबसे आम सुरक्षा अंतरालों में से एक हैं। आपके नेटवर्क स्विच फर्मवेयर संस्करण के लिए विशिष्ट एक पोस्ट-अपडेट ऑडिट चेकलिस्ट इन पीछे की गति (रिग्रेशन) को पकड़ने का एक प्रभावी तरीका है, जिससे वे घटनाओं में बदलने से पहले ही पकड़े जा सकें।
सुरक्षित नेटवर्क स्विच फर्मवेयर कॉन्फ़िगरेशन में अप्रयुक्त प्रोटोकॉल को अक्षम करना चाहिए, एन्क्रिप्टेड प्रबंधन सत्रों को लागू करना चाहिए, और SNMP कम्युनिटी स्ट्रिंग्स को प्रतिबंधित करना चाहिए। कई नेटवर्क स्विच फर्मवेयर रिलीज़ में भूमिका-आधारित एक्सेस नियंत्रण में सुधार या मज़बूत साइफर सूट समर्थन जैसी उन्नत सुरक्षा सुविधाएँ शामिल होती हैं। इन नवीनतम सुविधाओं के लिए अपने नेटवर्क स्विच फर्मवेयर रिलीज़ नोट्स की समीक्षा करने से सुरक्षा टीमें उन्हें पूर्वानुमानित रूप से अपना सकती हैं। अद्यतन नेटवर्क स्विच फर्मवेयर में उपलब्ध नए सुरक्षा क्षमताओं को सक्षम करने की उपेक्षा करने से, पैचिंग पूर्ण होने के बाद भी सुरक्षा में कमियाँ बनी रहती हैं।
लॉग मॉनिटरिंग एक नेटवर्क स्विच फर्मवेयर सुरक्षा परत के रूप में
सक्रिय लॉग मॉनिटरिंग, जो नेटवर्क स्विच फर्मवेयर घटनाओं से जुड़ी है, सुरक्षा घटनाओं और प्रदर्शन गिरावट दोनों के लिए एक पूर्वचेतावनी परत प्रदान करती है। नेटवर्क स्विच फर्मवेयर सिसलॉग (syslog) और SNMP ट्रैप डेटा उत्पन्न करता है, जो प्रमाणीकरण विफलताओं, पोर्ट त्रुटियों, स्पैनिंग-ट्री परिवर्तनों और प्रक्रिया क्रैश को दर्शाता है। नेटवर्क स्विच फर्मवेयर लॉग आउटपुट को केंद्रीकृत SIEM प्लेटफॉर्म में एकीकृत करना उपकरणों के बीच सहसंबंध स्थापित करने और असामान्य व्यवहार का त्वरित पता लगाने की अनुमति देता है। जो टीमें नियमित रूप से नेटवर्क स्विच फर्मवेयर लॉग्स की निगरानी करती हैं, वे फर्मवेयर बग और वास्तविक घुसपैठ प्रयास के बीच अंतर करने के लिए कहीं अधिक सुसज्जित होती हैं।
नेटवर्क स्विच फर्मवेयर के लिए प्रदर्शन अनुकूलन प्रथाएँ
प्रवाह के लिए नेटवर्क स्विच फर्मवेयर पैरामीटर्स का ट्यूनिंग
सुरक्षा नेटवर्क स्विच फर्मवेयर रखरखाव का केवल एक आयाम है। प्रदर्शन ट्यूनिंग भी उतनी ही महत्वपूर्ण है, विशेष रूप से जब ट्रैफ़िक पैटर्न बदल रहे हों और नेटवर्क में नई सेवाएँ जोड़ी जा रही हों। नेटवर्क स्विच फर्मवेयर बफर आवंटन, गुणवत्ता ऑफ़ सर्विस (QoS) कतारों और फॉरवर्डिंग टेबल के आकार को नियंत्रित करता है। नेटवर्क स्विच फर्मवेयर कॉन्फ़िगरेशन में इन पैरामीटर्स की समीक्षा और समायोजन करने से स्विच शिखर दक्षता के साथ संचालित रहता है। जब नेटवर्क स्विच फर्मवेयर अपडेट नए QoS या बफर प्रबंधन क्षमताओं को प्रस्तुत करते हैं, तो उन सेटिंग्स को लागू करने से प्रत्यक्ष रूप से विलंबता और प्रवाह दर में सुधार किया जा सकता है, बिना किसी हार्डवेयर के जोड़े के।
नेटवर्क स्विच फर्मवेयर द्वारा रिपोर्ट किए गए हार्डवेयर संसाधनों के उपयोग — जैसे सीपीयू लोड, मेमोरी खपत और फॉरवर्डिंग एसआईसी (ASIC) का उपयोग — की नियमित समीक्षा करने से यह पता लगाने में सहायता मिलती है कि वर्तमान नेटवर्क स्विच फर्मवेयर कॉन्फ़िगरेशन वास्तविक ट्रैफ़िक की मांगों के अनुरूप है या नहीं। कुछ नेटवर्क स्विच फर्मवेयर संस्करणों में टेलीमेट्री सुधार शामिल होते हैं, जो इस निगरानी को अधिक सूक्ष्म बनाते हैं। इन अंतर्निर्मित नैदानिक उपकरणों का उपयोग करने से ऑपरेशन्स टीम को कार्यात्मक डेटा प्राप्त होता है, जिसके आधार पर वे उपयोगकर्ता-दृश्यमान गिरावट से पहले नेटवर्क स्विच फर्मवेयर सेटिंग्स को समायोजित कर सकते हैं।
नेटवर्क स्विच फर्मवेयर और जुड़े हुए सिस्टम्स के बीच संगतता जाँच
नेटवर्क स्विच फर्मवेयर के लिए प्रदर्शन अनुकूलन का अर्थ यह भी है कि इसकी संगतता को व्यापक नेटवर्क स्टैक के साथ सुनिश्चित किया जाए। किसी एक डिवाइस पर नेटवर्क स्विच फर्मवेयर का अपग्रेड करने से अप्रत्याशित व्यवहार उत्पन्न हो सकता है, यदि पड़ोसी स्विच या राउटर पुराने फर्मवेयर के साथ प्रोटोकॉल असंगतियों के कारण काम कर रहे हों। नेटवर्क में प्रत्येक डिवाइस पर कौन-सा नेटवर्क स्विच फर्मवेयर संस्करण तैनात किया गया है, इसका दस्तावेज़ीकरण करने वाला एक संगतता मैट्रिक्स बनाए रखना टीमों को समन्वित अपग्रेड की योजना बनाने में सहायता करता है। नेटवर्क में किसी भी डिवाइस पर नेटवर्क स्विच फर्मवेयर में परिवर्तन करने के हर बार इस मैट्रिक्स को अपडेट किया जाना चाहिए, ताकि पूरी छवि सटीक और वर्तमान बनी रहे।
अक्सर पूछे जाने वाले प्रश्न
नेटवर्क स्विच फर्मवेयर को कितनी बार अपडेट किया जाना चाहिए?
नेटवर्क स्विच फर्मवेयर के लिए उपलब्ध अपडेट्स की समीक्षा कम से कम तिमाही आधार पर की जानी चाहिए। नेटवर्क स्विच फर्मवेयर के लिए महत्वपूर्ण सुरक्षा पैचों को विक्रेता द्वारा जारी करने और प्रयोगशाला में मान्यीकरण के तुरंत बाद लागू किया जाना चाहिए, जबकि सुविधा अपडेट्स को निर्धारित रखरखाव विंडो चक्र के अनुसार लागू किया जा सकता है।
नेटवर्क स्विच फर्मवेयर रखरखाव को छोड़ने का क्या जोखिम है?
नेटवर्क स्विच फर्मवेयर रखरखाव को छोड़ने से नेटवर्क को ज्ञात भेद्यताओं, अनसुलझे बग्स और घटी हुई प्रदर्शन के लिए जोखिम में डाल दिया जाता है। पुराना नेटवर्क स्विच फर्मवेयर एंटरप्राइज इंफ्रास्ट्रक्चर के भीतर पार्श्विक गति (लैटरल मूवमेंट) हमलों में उपयोग किए जाने वाले एक सामान्य हमला सतह है।
क्या नेटवर्क स्विच फर्मवेयर अपडेट मौजूदा कॉन्फ़िगरेशन को प्रभावित कर सकते हैं?
हाँ, कुछ नेटवर्क स्विच फर्मवेयर अपडेट कमांड वाक्य-रचना, डिफ़ॉल्ट सेटिंग्स या सुविधा व्यवहार को संशोधित करते हैं। किसी भी नेटवर्क स्विच फर्मवेयर अपडेट को लागू करने से पहले हमेशा चल रही कॉन्फ़िगरेशन का बैकअप लें और तैनाती से पहले किसी भी विरामकारी परिवर्तन की पहचान करने के लिए रिलीज़ नोट्स को ध्यान से देखें।