
 EN
У сучасному ландшафті загроз розуміння функцій безпеки серверів більше не є необов’язковим для будь-якого бізнесу, який зберігає конфіденційні дані. Кіберзагрози зростають за обсягом і складністю й спрямовані на всіх — від малих підприємств до великих корпорацій. Сучасні сервери розроблені з урахуванням багаторівневих заходів безпеки, спеціально призначених для протидії цим постійно змінюваним ризикам до того, як вони завдають непоправної шкоди.
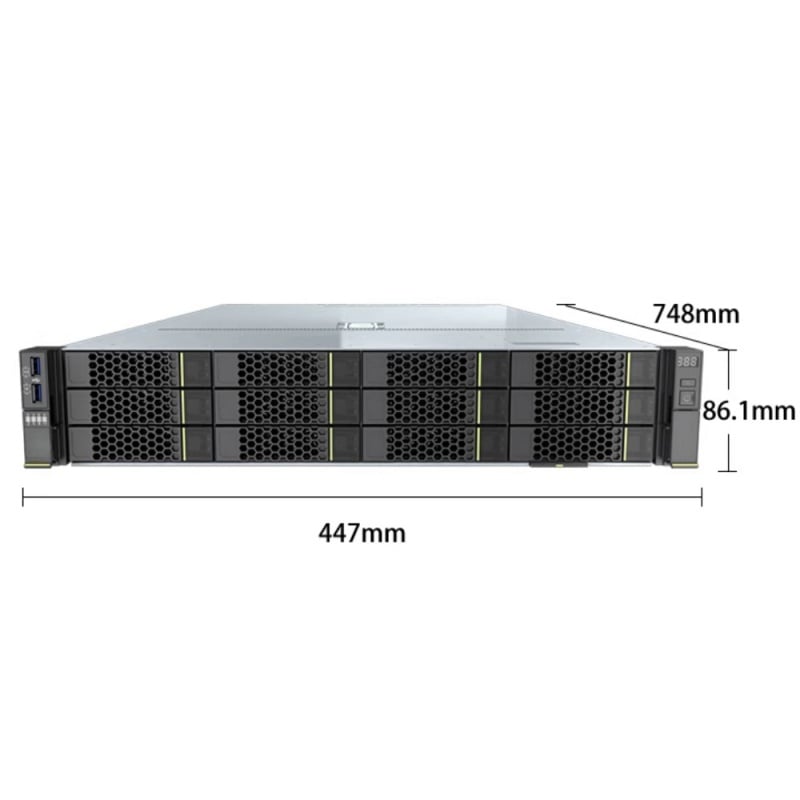
Бізнеси, які залежать від цифрової інфраструктури, не можуть собі дозволити розривів у своїй функцій безпеки серверів . Єдине порушення може призвести до розголошення конфіденційних даних клієнтів, фінансової інформації та інтелектуальної власності. Інвестуючи в платформи, побудовані з використанням надійних функцій безпеки серверів, організації створюють стійку основу, яка активно запобігає вторгненню, несанкціонованому доступу та пошкодженню даних. У цій статті розглядаються найважливіші сьогодні функції безпеки серверів і пояснюється, як кожна з них захищає ваш бізнес від реальних кіберзагроз.
Основні функції безпеки серверів, що запобігають несанкціонованому доступу
Механізми автентифікації та контролю доступу
Однією з найважливіших функцій безпеки сервера є сувора структура керування доступом. Сучасні сервери вимагають багатофакторної автентифікації, що передбачає підтвердження особи користувача за допомогою більш ніж одного засобу ідентифікації до надання доступу. Ця функція безпеки сервера забезпечує, що вкрадені паролі самі по собі не дозволяють зловмисникам отримати доступ до чутливих систем. Ще одним ключовим компонентом є керування доступом на основі ролей, яке обмежує кожного користувача лише тими даними та операціями, які потрібні його ролі.
До передових функцій безпеки сервера також належать протоколи керування сесіями, які автоматично завершують неактивні сесії та реєструють усі спроби входу в систему. Адміністратори можуть переглядати журнали аудиту, щоб на ранніх етапах виявити підозрілі шаблони доступу. Ці функції безпеки сервера в сукупності зменшують ризик як зовнішніх вторгнень, так і внутрішнього неправомірного використання, роблячи їх необхідними складовими будь-якої стратегії захисту даних.
Шифрування у стані спокою та під час передачі
Шифрування є одним із найпотужніших серверних засобів безпеки для захисту конфіденційності даних. Серверні засоби безпеки, що включають шифрування AES-256, забезпечують те, що збережені дані залишаються непридатними для читання будь-кому, хто не має правильного ключа розшифрування. Навіть якщо фізичне обладнання було скомпрометовано, зашифровані дані не мають жодної цінності для атакувальників без відповідних ключів.
Шифрування на рівні транспортного шару також є надзвичайно важливим серверним засобом безпеки під час передачі даних. Протоколи, такі як TLS, захищають інформацію під час її переміщення між сервером та підключеними клієнтами або віддаленими користувачами. Підприємства, які впроваджують серверні засоби безпеки, що охоплюють як зберігання, так і передачу даних, створюють комплексний захист, який закриває два найпоширеніші шляхи перехоплення даних.
Серверні засоби безпеки, що виявляють загрози та реагують на них
Системи виявлення та запобігання вторгнень
Сучасні функції безпеки сервера включають вбудовані системи виявлення вторгнень, які в режимі реального часу контролюють мережевий трафік та активність сервера. Ці функції безпеки сервера аналізують поведінкові патерни й виявляють аномалії, що відхиляються від встановлених базових показників. Після виявлення загрози компоненти запобігання вторгнення, вбудовані в функції безпеки сервера, можуть автоматично блокувати підозрілі IP-адреси або ізольовувати заражені процеси.
Функції безпеки сервера з автоматизованою реакцією на загрози скорочують проміжок часу між виявленням та локалізацією загрози, що є критичним для обмеження збитків. За відсутності таких функцій безпеки сервера повільна ручна реакція може дозволити шкідливому програмному забезпеченню типу ransomware або витоку даних значно поширитися, перш ніж буде вжито будь-яких заходів. Також у функціях безпеки сервера передбачено сповіщення в режимі реального часу, що гарантує негайне повідомлення ІТ-команди для оперативного розслідування та прийняття рішень.
Інтеграція брандмауера та сегментація мережі
Функції брандмауера, інтегровані безпосередньо в серверні функції безпеки, забезпечують критичну лінію оборони на межі мережі. Ці серверні функції безпеки фільтрують вхідний і вихідний трафік згідно з визначеними політиками безпеки, блокуючи несанкціоновані з’єднання до того, як вони досягнуть чутливих даних. Правила брандмауера, визначені програмним способом у серверних функціях безпеки, можна динамічно оновлювати для реагування на ново виявлені загрози.
Сегментація мережі — це додаткова серверна функція безпеки, що ізолює критичні робочі навантаження в окремі зони. Навіть якщо одна зона буде скомпрометована, серверні функції безпеки, які забезпечують суворий контроль за взаємодією між сегментами, запобігають бічному переміщенню по мережі. Такий архітектурний підхід гарантує, що порушення безпеки в одній зоні не призведе до повного компрометування всіх корпоративних даних.
Серверні функції безпеки, що забезпечують цілісність даних та їх відновлення
Автоматизовані можливості резервного копіювання та створення моментальних знімків
Функції відновлення даних належать до найважливіших для бізнесу функцій безпеки серверів, що доступні сьогодні. Сучасні функції безпеки серверів включають автоматичне планування моментальних знімків, що створює копії даних у певний момент часу через регулярні інтервали. Ці функції безпеки серверів дозволяють компаніям швидко повернутися до чистого стану в разі атак програм-шантажистів, випадкового видалення даних або збоїв у роботі апаратного забезпечення.
Функції безпеки серверів, що керують управлінням резервними копіями, також включають версіонування, яке зберігає кілька історичних копій даних. Це означає, що навіть якщо пошкоджений файл залишається непоміченим протягом кількох днів, функції безпеки серверів дозволяють відновити його непошкоджену версію. Необоротні опції резервного копіювання в рамках функцій безпеки серверів перешкоджають зловмисникам видаляти або шифрувати резервні копії, забезпечуючи можливість відновлення завжди.
Перевірка цілісності прошивки та управління оновленнями
Функції безпеки сервера, які захищають рівень прошивки, набувають все більшого значення, оскільки зловмисники атакують компоненти системи низького рівня. Механізми безпечного завантаження в рамках функцій безпеки сервера перевіряють, що під час запуску завантажується лише автентифікована прошивка, перешкоджаючи зловмисному коду вбудовуватися нижче рівня операційної системи. Ці функції безпеки сервера запобігають класу складних атак, які традиційні антивірусні інструменти не можуть виявити.
Керування оновленнями — ще один важливий рівень функцій безпеки сервера. Своєчасне застосування патчів безпеки усуває відомі вразливості до того, як зловмисники зможуть ними скористатися. Функції безпеки сервера, які автоматизують виявлення та розгортання оновлень, усувають небезпечний розрив між розголошенням вразливості та її усуненням — це поширена точка входу для цільових атак на корпоративну ІТ-інфраструктуру.
Часті запитання
Які функції безпеки сервера найбільш важливі для малого бізнесу?
Для малих підприємств найбільш ефективними функціями безпеки серверів є надійний контроль доступу, шифрування та автоматичне резервне копіювання. Ці функції безпеки серверів забезпечують базовий рівень захисту без необхідності мати велику спеціалізовану ІТ-команду. Зосередження уваги на функціях безпеки серверів, які забезпечують автоматичне сповіщення про загрози та зручні інтерфейси керування, допомагає невеликим організаціям підтримувати високий рівень захисту навіть за обмежених ресурсів.
Як функції безпеки серверів захищають від програм-вимагачів?
Функції безпеки серверів захищають від програм-вимагачів за рахунок поєднання виявлення вторгнень, сегментації мережі та незмінних резервних копій. Виявлення вторгнень у рамках функцій безпеки серверів дозволяє на ранніх етапах виявити характерні поведінкові патерни програм-вимагачів і запустити автоматичне ізоляційне реагування. Функції безпеки серверів, що забезпечують незмінні резервні копії, гарантують, що навіть у разі шифрування поточних даних програмою-вимагачем завжди буде доступна чиста точка відновлення.
Чи достатньо функцій безпеки серверів замість спеціалізованої команди з кібербезпеки?
Функції безпеки сервера значно зменшують ризики та автоматизують багато захисних процесів, але працюють найефективніше в поєднанні з обізнаним людським наглядом. Функції безпеки сервера автоматично забезпечують виявлення загроз, контроль доступу, шифрування та відновлення. Однак кваліфікована команда, яка аналізує дані, отримані від функцій безпеки сервера, та удосконалює політики безпеки, забезпечує найвищий рівень постійного захисту від нових кіберзагроз.
