
 EN
Bugünkü təhdid mühitində server təhlükəsizlik xüsusiyyətləri həssas məlumat saxlayan istənilən biznes üçün artıq seçim deyil. Kibertəhdidlər həcm və mürəkkəblik baxımından artır və kiçik müəssisələrdən böyük korporasiyalara qədər bütün obyektləri hədəfləyir. Müasir serverlər bu dəyişən risklərə qarşı qeyri-qaydalı zərər verməzdən əvvəl onları aradan qaldırmaq üçün xüsusi olaraq çoxtəbəqəli müdafiə ilə hazırlanmışdır.
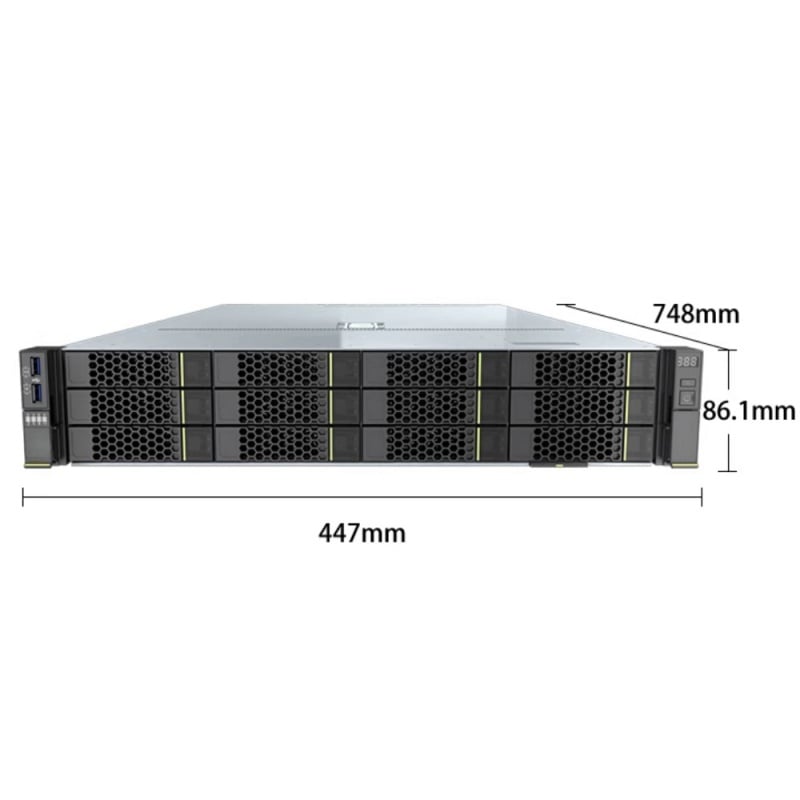
Rəqəmsal infrastruktura əsaslanan şirkətlər üçün onların server təhlükəsizlik xüsusiyyətləri -də boşluqlar yaratmaq mümkün deyil. Tək bir pozuntu müştərilərin gizli qeydlərini, maliyyə məlumatlarını və intellektual mülkiyyəti açıqlaya bilər. Güclü server təhlükəsizlik xüsusiyyətləri ilə qurulmuş platformalara investisiya edərək, təşkilatlar müdaxiləyə, qeyri-qanuni girişə və məlumatların pozulmasına qarşı aktiv müqavimət göstərən davamlı bir əsas yaradır. Bu məqalə müasir dövrdə mövcud olan ən vacib server təhlükəsizlik xüsusiyyətlərini araşdırır və hər birinin sizin biznesinizi real dünyanın kibertəhdidlərindən necə qoruduğunu izah edir.
Qeyri-qanuni girişləri bloklayan əsas server təhlükəsizlik xüsusiyyətləri
Avtentifikasiya və Giriş Nəzarəti Mexanizmləri
Ən fundamental server təhlükəsizlik xüsusiyyətlərindən biri qatı giriş nəzarəti çərçivəsidir. Müasir serverlər çoxfaktorlu doğrulama tətbiq edir və istifadəçilərin daxil olmazdan əvvəl identifikasiyalarını birdən çox kimlik doğrulama vasitəsi ilə təsdiqləmələrini tələb edir. Bu server təhlükəsizlik xüsusiyyəti o qədər ki, oğurlanmış parollar yalnızca təhlükəkəşlərə həssas sistemlərə giriş imkanı verə bilməz. Rol əsaslı giriş nəzarəti də digər vacib komponentdir və hər bir istifadəçini yalnız onun rolu üçün lazım olan məlumatlar və əməliyyatlarla məhdudlaşdırır.
İrəli server təhlükəsizlik xüsusiyyətləri həmçinin, passiv sessiyaları avtomatik olaraq sona vuraraq bütün daxil olma cəhdlərini qeyd edən sessiya idarəetmə protokollarını da əhatə edir. Administratorlar audit izlərini nəzərdən keçirərək şübhəli giriş nümunələrini erkən müəyyən edə bilərlər. Bu server təhlükəsizlik xüsusiyyətləri birgə xarici müdaxilə və daxili sui-istifadə ehtimalını azaldır və beləliklə, hər hansı bir məlumat qoruma strategiyası üçün vacib tikinti bloklarıdır.
Sakitdə və ötürüldükdə şifrələmə
Məlumatların gizliliyini qorumaq üçün şifrələmə ən güclü server təhlükəsizlik xüsusiyyətlərindən biridir. AES-256 şifrələməsi daxil olmaqla server təhlükəsizlik xüsusiyyətləri, saxlanılan məlumatların düzgün deşifrələmə açarı olmayan hər kəs üçün oxuna bilməz qalmasını təmin edir. Hətta fiziki avadanlıq təhlükə altına düşsə belə, uyğun açarlar olmadan şifrələnmiş məlumatlar hücumçular üçün heç bir dəyər ifadə etmir.
Məlumatların ötürülməsi zamanı transport səviyyəsində şifrələmə də server təhlükəsizlik xüsusiyyəti kimi eyni qədər vacibdir. TLS kimi protokollar məlumatların server və qoşulmuş müştərilər və ya uzaqdan istifadə edənlər arasında ötürülməsi zamanı onları qoruyur. Saxlama və ötürülməni əhatə edən server təhlükəsizlik xüsusiyyətlərini tətbiq edən şirkətlər məlumatların ən çox yayılmış iki tutma yolunu bağlayan tam qorunma qalığı yaradırlar.
Təhlükələri aşkar edən və onlara cavab verən server təhlükəsizlik xüsusiyyətləri
Daxilolma aşkarlama və qarşısını alma sistemləri
Müasir server təhlükəsizlik xüsusiyyətləri, şəbəkə trafikini və server fəaliyyətini real vaxtda izləyən daxili daxilolma aşkarlama sistemlərini əhatə edir. Bu server təhlükəsizlik xüsusiyyətləri davranış nümunələrini təhlil edir və müəyyən edilmiş bazov səviyyələrdən kənara çıxan anomaliyaları qeyd edir. Təhlükə aşkar edildikdə, server təhlükəsizlik xüsusiyyətlərinin daxilindəki daxilolma qarşısını alma komponentləri şübhəli IP ünvanlarını avtomatik olaraq bloklaya və ya təsirlənmiş prosesləri karantinə ala bilər.
Avtomatlaşdırılmış təhdid reaksiyası ilə server təhlükəsizlik xüsusiyyətləri aşkarlama və məhdudlaşdırma arasındakı pəncərəni azaldır, bu da zərərin məhdudlaşdırılmasında kritik əhəmiyyət daşıyır. Bu server təhlükəsizlik xüsusiyyətləri olmadan, yavaş əl reaksiyası hər hansı tədbir görülənə qədər ransomware və ya məlumat exfiltration-un əhəmiyyətli dərəcədə irəliləməsinə imkan verə bilər. Server təhlükəsizlik xüsusiyyətlərinə daxil edilmiş real vaxtlı xəbərdarlıq IT komandalarının dərhal bildiriş almağını təmin edir ki, onlar təhqiqat aparıb qətiyyətlə hərəkət edə bilsinlər.
Firewall İnteqrasiyası və Şəbəkə Seqmentasiyası
Server təhlükəsizlik xüsusiyyətlərinə birbaşa inteqrasiya olunmuş şəbəkə divarı imkanları şəbəkə sərhədində ən vacib müdafiə xəttini təmin edir. Bu server təhlükəsizlik xüsusiyyətləri müəyyən edilmiş təhlükəsizlik siyasətlərinə əsasən gələn və gedən trafiki filtr edir və yetkin olmayan bağlantıları həssas məlumatlara çatmadan əvvəl bloklayır. Server təhlükəsizlik xüsusiyyətlərindəki proqramla təyin olunmuş şəbəkə divarı qaydaları yeni aşkar edilmiş təhdid vektorlarına cavab vermək üçün dinamik olaraq yenilənə bilər.
Şəbəkə segmentləşməsi kritik iş yükünü ayrı zonalara izolyasiya edən tamamlayıcı bir server təhlükəsizlik xüsusiyyətidir. Bir segment pozulsa belə, server təhlükəsizlik xüsusiyyətləri tərəfindən tətbiq olunan sərt inter-segment nəzarəti şəbəkə boyu yan tərəfə yayılmanı qarşısını alır. Bu arxitekturaya əsaslanan yanaşma bir sahədə baş verən pozuntunun bütün biznes məlumatlarının tam miqyaslı pozulmasına çevrilməsinin qarşısını alır.
Məlumat bütövlüyünü və bərpa edilməsini dəstəkləyən server təhlükəsizlik xüsusiyyətləri
Avtomatlaşdırılmış ehtiyat surəti alma və anlık görüntülər imkanları
Məlumatların bərpa edilməsi imkanları indiki zamanda ən vacib biznes təhlükəsizlik xüsusiyyətlərindən biridir. Müasir server təhlükəsizlik xüsusiyyətləri müntəzəm aralıqlarla məlumatların vaxt momentindəki nüsxələrini yaradan avtomatlaşdırılmış anlık görüntülərin planlaşdırılmasını əhatə edir. Bu server təhlükəsizlik xüsusiyyətləri şirkətlərə ransomware hücumları, qeyri-iradəli silinmələr və ya hardware arızaları hallarında tez bir zamanda təmiz vəziyyətə qayıtmağa imkan verir.
Eyni zamanda rezervləşdirmə idarəetməsini tənzimləyən server təhlükəsizlik xüsusiyyətləri versiyalaşdırmanı da daxil edir ki, bu da məlumatların bir neçə tarixi nüsxəsinin saxlanılmasına imkan verir. Bu o deməkdir ki, beləliklə, bir zədələnmiş fayl bir neçə gün ərzində fərq edilməsə belə, server təhlükəsizlik xüsusiyyətləri zədələnməmiş versiyanın bərpasını mümkün edir. Server təhlükəsizlik xüsusiyyətləri daxilində dəyişməz rezervləşdirmə variantları hücumçuların rezerv nüsxələrini silməsini və ya şifrələməsini qadağan edir və beləliklə, bərpa prosesinin həmişə mümkünlüyünü təmin edir.
Firmware İnteqritəsinin Doğrulanması və Yeniləmə İdarəetməsi
Server təhlükəsizlik xüsusiyyətləri, hücumçular aşağı səviyyəli sistem komponentlərinə yönəldikcə, firmware təbəqəsini qorumaq üçün artıq daha vacib olur. Server təhlükəsizlik xüsusiyyətlərindəki təhlükəsiz başlanğıc mexanizmləri yalnız doğrulanmış firmware-in başlanğıc zamanı yüklənməsini təmin edir və zərərli kodun əməliyyat sistemi altına yerləşdirilməsinin qarşısını alır. Bu server təhlükəsizlik xüsusiyyətləri ənənəvi antivirus vasitələrinin aşkar edə bilmədiyi mürəkkəb hücumların bir sinfini qarşılamağa imkan verir.
Yeniləmə idarəetməsi server təhlükəsizlik xüsusiyyətlərinin başqa bir vacib tərəfidir. Təhlükəsizlik yeniləmələrinin vaxtında tətbiqi, hücumçular tərəfindən istismar edilə biləcək tanınan zəiflikləri bağlayır. Yeniləmələrin aşkar edilməsini və tətbiqini avtomatlaşdıran server təhlükəsizlik xüsusiyyətləri, zəifliklərin açıqlanması ilə onların aradan qaldırılması arasındakı təhlükəli fasiləni ləğv edir; bu isə biznes infrastrukturuna yönəldilmiş hədəfli hücumlar üçün ümumi giriş nöqtəsidir.
Tez-tez verilən suallar
Kiçik bizneslər üçün hansı server təhlükəsizlik xüsusiyyətləri ən çox əhəmiyyət daşıyır?
Kiçik bizneslər üçün ən təsirli server təhlükəsizlik xüsusiyyətlərinə güclü giriş nəzarəti, şifrələmə və avtomatlaşdırılmış ehtiyat köçürmə daxildir. Bu server təhlükəsizlik xüsusiyyətləri böyük həcmdə IT komandası tələb etmədən əsas mühafizə təmin edir. Avtomatlaşdırılmış xəbərdarlıq və asan idarəetmə interfeysləri təklif edən server təhlükəsizlik xüsusiyyətlərinə üstünlük verilməsi kiçik təşkilatların məhdud resurslarla güclü müdafiəni saxlamasına kömək edir.
Server təhlükəsizlik xüsusiyyətləri ransomware'ə qarşı necə müdafiə edir?
Server təhlükəsizlik xüsusiyyətləri daxilolma aşkarlaması, şəbəkə segmentləşdirilməsi və dəyişməz rezerv ehtiyatlarının birləşməsi ilə ransomver təhlükəsinə qarşı müdafiə edir. Server təhlükəsizlik xüsusiyyətləri daxilindəki daxilolma aşkarlaması ransomver davranış nümunələrini erkən müəyyən edə və avtomatik təcridi başlatmağa imkan verir. Dəyişməz rezerv ehtiyatları server təhlükəsizlik xüsusiyyətləri, canlı məlumatlar ransomver tərəfindən şifrələnsə belə, həmişə təmiz bərpa nöqtəsinin mövcud olmasını təmin edir.
Server təhlükəsizlik xüsusiyyətləri xüsusi kiber təhlükəsizlik komandasının yerini tutmaq üçün kifayət qədərdir?
Server təhlükəsizlik xüsusiyyətləri riski əhəmiyyətli dərəcədə azaldır və bir çox müdafiə proseslərini avtomatlaşdırır, lakin onlar məlumatlı insan nəzarəti ilə birləşdirildikdə ən yaxşı işləyir. Server təhlükəsizlik xüsusiyyətləri aşkar etmə, giriş nəzarəti, şifrələmə və bərpa proseslərini avtomatik olaraq idarə edir. Bununla belə, server təhlükəsizlik xüsusiyyətləri tərəfindən yaradılan məlumatları təhlil edən və təhlükəsizlik siyasətlərini təkmilləşdirən ixtisaslı komanda yeni yüksələn kibertəhlükələrə qarşı davamlı ən yüksək səviyyəli müdafiəni təmin edir.
