
 EN
ในสภาพแวดล้อมด้านภัยคุกคามปัจจุบัน การเข้าใจ คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ ไม่ใช่เรื่องที่สามารถละเลยได้อีกต่อไปสำหรับธุรกิจใดๆ ที่จัดเก็บข้อมูลที่มีความอ่อนไหว ภัยคุกคามทางไซเบอร์มีปริมาณและระดับความซับซ้อนเพิ่มขึ้นอย่างต่อเนื่อง โดยมุ่งโจมตีทั้งองค์กรขนาดเล็กไปจนถึงบริษัทขนาดใหญ่ เซิร์ฟเวอร์ยุคใหม่ถูกออกแบบด้วยระบบป้องกันแบบหลายชั้นที่พัฒนาขึ้นโดยเฉพาะเพื่อรับมือกับความเสี่ยงที่เปลี่ยนแปลงไปอย่างต่อเนื่องเหล่านี้ ก่อนที่จะก่อให้เกิดความเสียหายที่ไม่สามารถแก้ไขได้
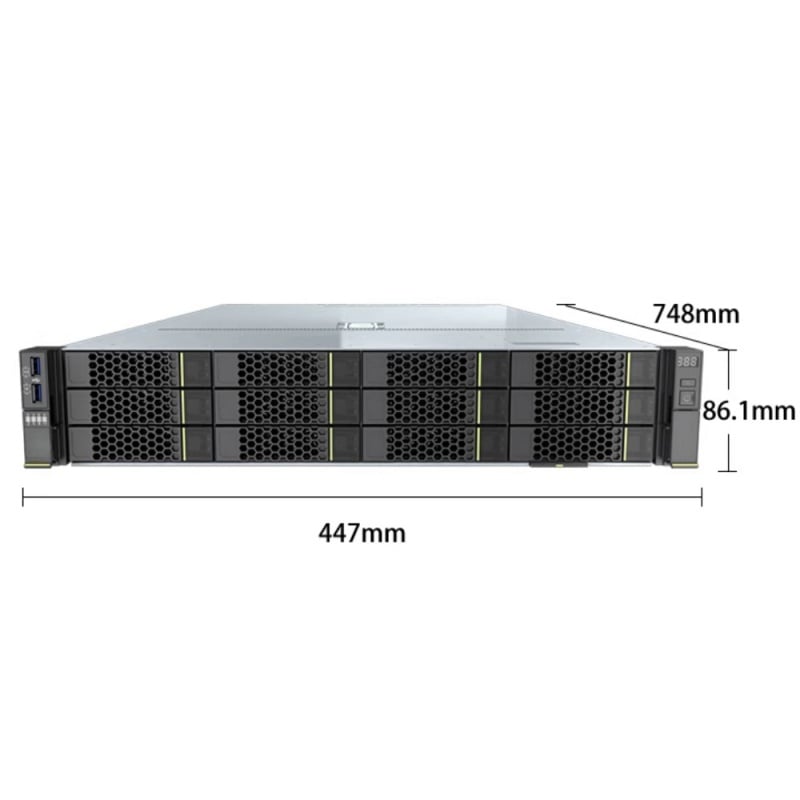
ธุรกิจที่พึ่งพาโครงสร้างพื้นฐานดิจิทัลไม่สามารถยอมรับช่องว่างในระบบได้ คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ การถูกโจมตีเพียงครั้งเดียวอาจทำให้ข้อมูลความลับของลูกค้า ข้อมูลทางการเงิน และทรัพย์สินทางปัญญาถูกเปิดเผย ด้วยการลงทุนในแพลตฟอร์มที่พัฒนาขึ้นด้วยคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่แข็งแกร่ง องค์กรจะสามารถสร้างพื้นฐานที่มีความยืดหยุ่นซึ่งสามารถต้านทานการแทรกซึม การเข้าถึงโดยไม่ได้รับอนุญาต และความเสียหายของข้อมูลได้อย่างแข็งขัน บทความนี้จะสำรวจคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่สำคัญที่สุดในปัจจุบัน และอธิบายว่าแต่ละคุณสมบัติช่วยปกป้องธุรกิจของคุณจากภัยคุกคามทางไซเบอร์ในโลกแห่งความเป็นจริงอย่างไร
คุณสมบัติด้านความปลอดภัยหลักของเซิร์ฟเวอร์ที่ป้องกันการเข้าถึงโดยไม่ได้รับอนุญาต
กลไกการตรวจสอบสิทธิ์และการควบคุมการเข้าถึง
หนึ่งในคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่สำคัญที่สุด คือ โครงสร้างการควบคุมการเข้าถึงอย่างเข้มงวด เซิร์ฟเวอร์สมัยใหม่บังคับใช้การยืนยันตัวตนแบบหลายปัจจัย (Multi-factor Authentication) โดยผู้ใช้ต้องยืนยันตัวตนผ่านข้อมูลรับรองมากกว่าหนึ่งชุดก่อนได้รับอนุญาตให้เข้าใช้งาน คุณสมบัตินี้ช่วยให้มั่นใจว่าแม้รหัสผ่านจะถูกขโมยไป ก็ไม่เพียงพอที่จะให้ผู้โจมตีเข้าถึงระบบที่มีความอ่อนไหวได้ อีกทั้งยังมีการควบคุมการเข้าถึงตามบทบาท (Role-based Access Control) ซึ่งจำกัดสิทธิ์การเข้าถึงข้อมูลและดำเนินการของแต่ละผู้ใช้ให้สอดคล้องกับบทบาทที่ได้รับมอบหมายเท่านั้น
คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ขั้นสูงยังรวมถึงโปรโตคอลการจัดการเซสชัน ซึ่งจะยกเลิกเซสชันที่ไม่มีการใช้งานโดยอัตโนมัติ และบันทึกการเข้าสู่ระบบทุกครั้ง ผู้ดูแลระบบสามารถตรวจสอบบันทึกการตรวจสอบ (Audit Trails) เพื่อตรวจจับรูปแบบการเข้าถึงที่น่าสงสัยได้ตั้งแต่เนิ่นๆ คุณสมบัติเหล่านี้ร่วมกันช่วยลดความเสี่ยงจากการบุกรุกจากภายนอกและการใช้งานภายในอย่างไม่เหมาะสม จึงถือเป็นองค์ประกอบพื้นฐานที่จำเป็นสำหรับกลยุทธ์การปกป้องข้อมูลทุกประเภท
การเข้ารหัสข้อมูลขณะจัดเก็บและขณะส่งผ่าน
การเข้ารหัสเป็นหนึ่งในคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่มีประสิทธิภาพสูงสุดในการปกป้องความลับของข้อมูล คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่รวมการเข้ารหัสแบบ AES-256 ช่วยให้มั่นใจได้ว่าข้อมูลที่จัดเก็บไว้จะไม่สามารถอ่านได้โดยผู้ใดก็ตามที่ไม่มีคีย์ถอดรหัสที่ถูกต้อง แม้ฮาร์ดแวร์ทางกายภาพจะถูกโจมตี ก็ยังไม่สามารถนำข้อมูลที่เข้ารหัสไปใช้ประโยชน์ได้หากไม่มีคีย์ที่สอดคล้องกัน
การเข้ารหัสระดับชั้นการส่งข้อมูล (Transport-layer encryption) มีความสำคัญเทียบเท่ากันในฐานะคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ในระหว่างการส่งข้อมูล โปรโตคอลต่าง ๆ เช่น TLS จะปกป้องข้อมูลขณะที่ข้อมูลเคลื่อนย้ายระหว่างเซิร์ฟเวอร์กับไคลเอนต์ที่เชื่อมต่อหรือผู้ใช้งานระยะไกล องค์กรที่ใช้งานคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่ครอบคลุมทั้งการจัดเก็บและการส่งข้อมูล จะสร้างเกราะป้องกันอย่างครอบคลุม ซึ่งปิดช่องทางที่พบบ่อยที่สุดสองช่องทางสำหรับการดักจับข้อมูล
คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่ตรวจจับและตอบสนองต่อภัยคุกคาม
ระบบตรวจจับและป้องกันการแทรกแซง
คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ในยุคปัจจุบัน รวมถึงระบบตรวจจับการแทรกซึมที่ติดตั้งมาให้ภายในตัว ซึ่งทำหน้าที่ตรวจสอบปริมาณข้อมูลที่ส่งผ่านเครือข่ายและกิจกรรมต่าง ๆ บนเซิร์ฟเวอร์แบบเรียลไทม์ คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์เหล่านี้วิเคราะห์รูปแบบพฤติกรรม และระบุสิ่งผิดปกติที่เบี่ยงเบนจากเกณฑ์มาตรฐานที่กำหนดไว้ เมื่อตรวจพบภัยคุกคาม ส่วนประกอบด้านการป้องกันการแทรกซึมภายในคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์จะสามารถบล็อกที่อยู่ไอพีที่น่าสงสัยโดยอัตโนมัติ หรือแยกกระบวนการที่ได้รับผลกระทบออกไปเพื่อควบคุมสถานการณ์
คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่มีระบบตอบสนองต่อภัยคุกคามโดยอัตโนมัติ ช่วยลดช่วงเวลาที่ผ่านไประหว่างการตรวจพบภัยคุกคามกับการควบคุมสถานการณ์ ซึ่งเป็นสิ่งสำคัญยิ่งในการจำกัดความเสียหาย หากไม่มีคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์เหล่านี้ การตอบสนองด้วยวิธีการแบบอาศัยมนุษย์ซึ่งมักใช้เวลานานอาจทำให้ซอฟต์แวร์เรียกค่าไถ่หรือการรั่วไหลของข้อมูลดำเนินไปอย่างมากก่อนที่จะมีการดำเนินการใด ๆ ทั้งสิ้น นอกจากนี้ ระบบแจ้งเตือนแบบเรียลไทม์ที่ผสานรวมอยู่ในคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ยังช่วยให้ทีมงานด้านเทคโนโลยีสารสนเทศได้รับการแจ้งเตือนทันที เพื่อให้สามารถสอบสวนและดำเนินการอย่างมีประสิทธิภาพ
การผสานรวมไฟร์วอลล์และการแบ่งส่วนเครือข่าย
ความสามารถของไฟร์วอลล์ที่ผสานรวมโดยตรงเข้ากับคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ ช่วยสร้างแนวป้องกันที่สำคัญที่ขอบเขตเครือข่าย คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์เหล่านี้จะกรองการรับ-ส่งข้อมูลทั้งขาเข้าและขาออกตามนโยบายด้านความปลอดภัยที่กำหนดไว้ โดยบล็อกการเชื่อมต่อที่ไม่ได้รับอนุญาตก่อนที่จะเข้าถึงข้อมูลที่มีความอ่อนไหว กฎของไฟร์วอลล์ที่กำหนดผ่านซอฟต์แวร์ภายในคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์สามารถปรับปรุงได้แบบพลวัตเพื่อตอบสนองต่อภัยคุกคามรูปแบบใหม่ที่เพิ่งค้นพบ
การแบ่งส่วนเครือข่ายเป็นคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์อีกประการหนึ่งที่เสริมการทำงานกับคุณสมบัติอื่นๆ โดยแยกงานที่สำคัญออกเป็นโซนที่แยกจากกันอย่างชัดเจน แม้ว่าโซนใดโซนหนึ่งจะถูกโจมตีสำเร็จ คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่บังคับใช้การควบคุมระหว่างโซนอย่างเข้มงวดก็จะยับยั้งการเคลื่อนที่แบบข้างเคียง (lateral movement) ไปทั่วเครือข่าย แนวทางทางสถาปัตยกรรมนี้ทำให้มั่นใจได้ว่า การละเมิดความปลอดภัยในพื้นที่ใดพื้นที่หนึ่งจะไม่ลุกลามกลายเป็นการโจมตีครั้งใหญ่ที่ส่งผลกระทบต่อข้อมูลธุรกิจทั้งหมด
คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่รองรับความสมบูรณ์ของข้อมูลและการกู้คืนข้อมูล
ความสามารถในการสำรองข้อมูลและสร้างภาพสำเนา (snapshot) โดยอัตโนมัติ
ความสามารถในการกู้คืนข้อมูลเป็นหนึ่งในคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่สำคัญต่อธุรกิจมากที่สุดในปัจจุบัน คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ในยุคปัจจุบันรวมถึงการจัดกำหนดเวลาการสร้างภาพสำรอง (snapshot) โดยอัตโนมัติ ซึ่งจะสร้างสำเนาข้อมูล ณ เวลาหนึ่งๆ ตามช่วงเวลาที่กำหนดอย่างสม่ำเสมอ คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์เหล่านี้ช่วยให้ธุรกิจสามารถย้อนกลับไปยังสถานะที่ไม่ถูกโจมตีได้อย่างรวดเร็ว ในกรณีที่เกิดการโจมตีด้วยแรนซัมแวร์ การลบข้อมูลโดยไม่ตั้งใจ หรือความล้มเหลวของฮาร์ดแวร์
คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่ควบคุมการจัดการการสำรองข้อมูลยังรวมถึงระบบการจัดรุ่น (versioning) ซึ่งเก็บสำเนาประวัติศาสตร์ของข้อมูลไว้หลายเวอร์ชัน หมายความว่า แม้ไฟล์ที่เสียหายจะไม่ถูกสังเกตเห็นเป็นเวลาหลายวัน คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ก็ยังทำให้สามารถกู้คืนเวอร์ชันที่ไม่เสียหายได้ ตัวเลือกการสำรองข้อมูลแบบไม่สามารถเปลี่ยนแปลงได้ (immutable backup) ภายในคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์จะป้องกันไม่ให้ผู้โจมตีลบหรือเข้ารหัสสำเนาข้อมูลสำรอง จึงมั่นใจได้ว่าการกู้คืนข้อมูลจะเป็นไปได้เสมอ
การตรวจสอบความสมบูรณ์ของเฟิร์มแวร์และการจัดการแพตช์
คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่ช่วยปกป้องชั้นเฟิร์มแวร์มีความสำคัญเพิ่มขึ้นเรื่อย ๆ เนื่องจากผู้โจมตีมุ่งเป้าไปที่ส่วนประกอบระบบระดับล่าง โดยกลไก Secure Boot ซึ่งเป็นหนึ่งในคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ จะตรวจสอบให้แน่ใจว่ามีเฉพาะเฟิร์มแวร์ที่ได้รับการรับรองเท่านั้นที่จะถูกโหลดระหว่างการเริ่มต้นระบบ ซึ่งช่วยป้องกันไม่ให้โค้ดที่เป็นอันตรายแทรกซึมเข้าไปใต้ระบบปฏิบัติการ คุณสมบัติด้านความปลอดภัยเหล่านี้ช่วยป้องกันการโจมตีแบบซับซ้อนประเภทหนึ่ง ซึ่งเครื่องมือแอนติไวรัสแบบดั้งเดิมไม่สามารถตรวจจับได้
การจัดการแพตช์เป็นอีกหนึ่งชั้นที่จำเป็นของคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ การติดตั้งแพตช์ด้านความปลอดภัยอย่างทันท่วงทีจะช่วยปิดช่องโหว่ที่ทราบแล้วก่อนที่ผู้โจมตีจะสามารถใช้ประโยชน์จากมันได้ คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่ทำให้กระบวนการค้นหาและปรับใช้แพตช์เป็นอัตโนมัติ จะช่วยกำจัดช่องว่างอันตรายระหว่างการเปิดเผยช่องโหว่กับการแก้ไขปัญหา ซึ่งมักเป็นจุดเข้าถึงหลักสำหรับการโจมตีแบบเจาะจงต่อโครงสร้างพื้นฐานของธุรกิจ
คำถามที่พบบ่อย
คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ใดบ้างที่สำคัญที่สุดสำหรับธุรกิจขนาดเล็ก
สำหรับธุรกิจขนาดเล็ก คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่มีผลกระทบมากที่สุด ได้แก่ การควบคุมการเข้าถึงอย่างเข้มงวด การเข้ารหัสข้อมูล และการสำรองข้อมูลอัตโนมัติ คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์เหล่านี้ให้การป้องกันพื้นฐานโดยไม่จำเป็นต้องมีทีมไอทีเฉพาะด้านขนาดใหญ่ การให้ความสำคัญกับคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่มีระบบแจ้งเตือนอัตโนมัติและอินเทอร์เฟซการจัดการที่ใช้งานง่าย จะช่วยให้องค์กรขนาดเล็กสามารถรักษาแนวป้องกันที่แข็งแกร่งไว้ได้ แม้จะมีทรัพยากรจำกัด
คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ช่วยป้องกันมัลแวร์เรียกค่าไถ่ได้อย่างไร
คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ช่วยป้องกันมัลแวร์เรียกค่าไถ่ผ่านกลไกผสมผสาน ได้แก่ การตรวจจับการแทรกซึม การแบ่งส่วนเครือข่าย และการสำรองข้อมูลแบบไม่สามารถเปลี่ยนแปลงได้ (immutable backups) การตรวจจับการแทรกซึมภายในคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์สามารถระบุรูปแบบพฤติกรรมของมัลแวร์เรียกค่าไถ่ได้ตั้งแต่ระยะแรก และกระตุ้นการแยกส่วนระบบโดยอัตโนมัติ ส่วนคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ที่เกี่ยวข้องกับการสำรองข้อมูลแบบไม่สามารถเปลี่ยนแปลงได้ จะรับประกันว่า แม้ข้อมูลที่ใช้งานจริงจะถูกเข้ารหัสโดยมัลแวร์เรียกค่าไถ่ ก็ยังมีจุดกู้คืนข้อมูลที่สะอาดพร้อมใช้งานเสมอ
คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์เพียงอย่างเดียวเพียงพอที่จะแทนที่ทีมความมั่นคงปลอดภัยไซเบอร์เฉพาะด้านหรือไม่
คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์ช่วยลดความเสี่ยงอย่างมีนัยสำคัญและทำให้กระบวนการป้องกันหลายประการเป็นไปโดยอัตโนมัติ แต่จะให้ผลดีที่สุดเมื่อรวมเข้ากับการกำกับดูแลจากบุคคลที่มีความรู้ความเข้าใจ คุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์จัดการการตรวจจับ การควบคุมการเข้าถึง การเข้ารหัสข้อมูล และการกู้คืนข้อมูลโดยอัตโนมัติ อย่างไรก็ตาม ทีมงานที่มีทักษะสามารถตีความข้อมูลที่ได้จากคุณสมบัติด้านความปลอดภัยของเซิร์ฟเวอร์และปรับปรุงนโยบายด้านความปลอดภัยอย่างต่อเนื่อง เพื่อให้มั่นใจว่าจะมีระดับการป้องกันที่สูงสุดต่อภัยคุกคามทางไซเบอร์ที่เกิดขึ้นใหม่
