
 EN
Günümüzün tehdit ortamında, sunucu güvenlik özellikleri hassas veri depolayan herhangi bir işletme için artık isteğe bağlı değildir. Siber tehditler, hacim ve karmaşıklık açısından artmakta olup küçük işletmelerden büyük kurumlara kadar herkesi hedef almaktadır. Modern sunucular, bu gelişen risklere zarar verilmeden önce karşı koymak amacıyla katmanlı savunmalarla tasarlanmıştır.
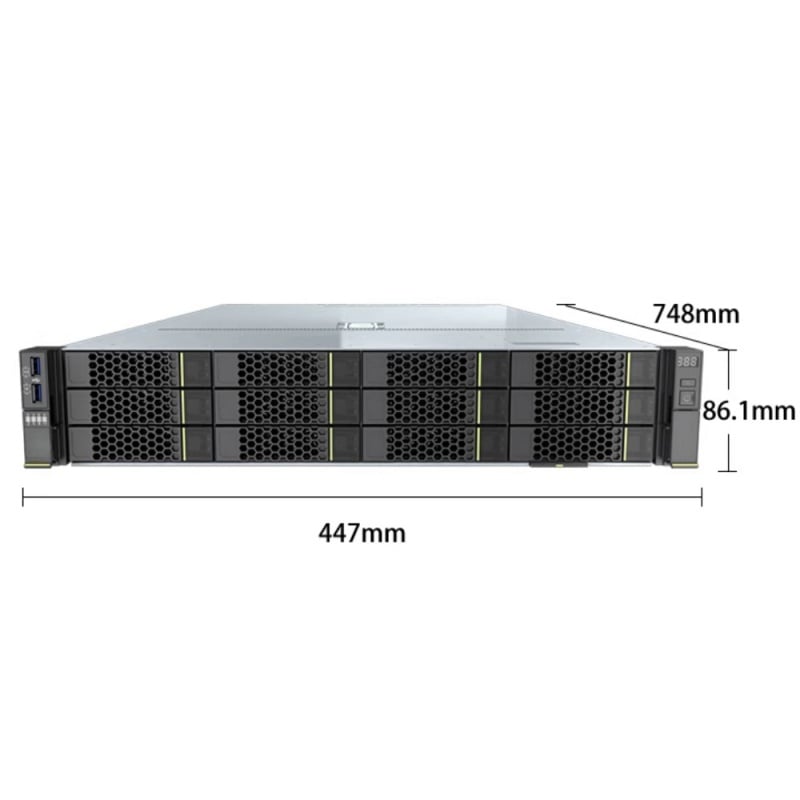
Dijital altyapıya dayanan işletmeler, kendi sunucu güvenlik özellikleri 'lerinde boşluklara tahammül edemez. Tek bir veri ihlali, gizli müşteri kayıtlarını, finansal verileri ve fikri mülkü ortaya çıkarabilir. Sağlam sunucu güvenlik özelliklerine sahip platformlara yatırım yaparak kuruluşlar, bilgiye yetkisiz erişimi, saldırılara karşı direnç göstermeyi ve veri bozulmasını aktif olarak önleyen sağlam bir temel oluşturur. Bu makale, günümüzde mevcut olan en kritik sunucu güvenlik özelliklerini incelemekte ve her birinin işletmenizi gerçek dünyadaki siber tehditlere karşı nasıl koruduğunu açıklamaktadır.
Yetkisiz Erişimi Engelleyen Temel Sunucu Güvenlik Özellikleri
Kimlik Doğrulama ve Erişim Denetimi Mekanizmaları
En temel sunucu güvenliği özelliklerinden biri, katı bir erişim denetimi çerçevesidir. Modern sunucular, kullanıcıların girişi gerçekleştirmeden önce kimliklerini birden fazla kimlik bilgisiyle doğrulamalarını gerektiren çok faktörlü kimlik doğrulama yöntemini uygular. Bu sunucu güvenliği özelliği, yalnızca çalınan parolaların saldırganlara hassas sistemlere erişim sağlamasını engeller. Rol tabanlı erişim denetimi de başka bir temel bileşendir ve her kullanıcıyı yalnızca rolünün gerektirdiği verilere ve işlemlere sınırlar.
Gelişmiş sunucu güvenliği özellikleri ayrıca, oturumları otomatik olarak sonlandıran ve tüm giriş denemelerini kaydeden oturum yönetimi protokolleri içerir. Yöneticiler, şüpheli erişim desenlerini erken tespit etmek için denetim izlerini inceleyebilir. Bu sunucu güvenliği özellikleri, hem dış saldırılara hem de iç kötüye kullanıma yönelik riskleri birlikte azaltır ve bu nedenle herhangi bir veri koruma stratejisinin temel yapı taşlarıdır.
Saklanırken ve Aktarım Sırasında Şifreleme
Veri gizliliğini korumak için şifreleme, sunucu güvenliği özelliklerinin en güçlü olanlarından biridir. AES-256 şifrelemesi gibi sunucu güvenliği özellikleri, depolanan verilerin doğru çözme anahtarına sahip olmayan herkes için okunamaz kalmasını sağlar. Fiziksel donanım bile ele geçirilse bile şifrelenmiş veriler, ilgili anahtarlar olmadan saldırganlar için hiçbir değer ifade etmez.
Veri iletimi sırasında taşıma katmanı şifrelemesi de sunucu güvenliği özellikleri açısından eşit derecede önemlidir. TLS gibi protokoller, bilgilerin sunucu ile bağlı istemciler veya uzaktan kullanıcılar arasında taşınması sırasında bu bilgileri korur. Hem depolama hem de iletim süreçlerini kapsayan sunucu güvenliği özelliklerini uygulayan işletmeler, veri izlenmesinin iki en yaygın yolunu kapatarak kapsamlı bir koruma kalkanı oluşturur.
Tehtitleri Tespit Eden ve Buna Yanıt Veren Sunucu Güvenliği Özellikleri
Sızma Tespit ve Önleme Sistemleri
Modern sunucu güvenlik özellikleri, ağ trafiğini ve sunucu aktivitesini gerçek zamanlı olarak izleyen entegre saldırı tespit sistemlerini içerir. Bu sunucu güvenlik özellikleri, davranışsal kalıpları analiz eder ve belirlenen temel çizgilerden sapma gösteren anormallıkları işaret eder. Bir tehdit tespit edildiğinde, sunucu güvenlik özelliklerinin içinde yer alan saldırı önleme bileşenleri, şüpheli IP adreslerini otomatik olarak engelleyebilir veya etkilenen süreçleri izole edebilir.
Otomatik tehdit yanıtı sağlayan sunucu güvenlik özellikleri, tespit ile sınırlandırma arasındaki süreyi azaltır; bu da hasarın sınırlanmasında kritik öneme sahiptir. Bu sunucu güvenlik özellikleri olmaksızın, yavaş bir manuel yanıt, herhangi bir işlem alınmadan önce ransomware veya veri dışa aktarımı gibi tehditlerin önemli ölçüde ilerlemesine izin verebilir. Sunucu güvenlik özelliklerine entegre edilmiş gerçek zamanlı uyarı sistemi, aynı zamanda BT ekiplerinin anında bildirim almasını sağlayarak soruşturma yapmalarını ve kararlı şekilde harekete geçmelerini destekler.
Güvenlik Duvarı Entegrasyonu ve Ağ Segmentasyonu
Güvenlik duvarı yetenekleri, ağ sınırında kritik bir savunma hattı oluşturmak için doğrudan sunucu güvenlik özelliklerine entegre edilmiştir. Bu sunucu güvenlik özellikleri, tanımlanmış güvenlik ilkelerine göre gelen ve giden trafiği filtreler ve hassas verilere ulaşmadan önce yetkisiz bağlantıları engeller. Sunucu güvenlik özelliklerinde yer alan yazılım tanımlı güvenlik duvarı kuralları, yeni keşfedilen tehdit vektörlerine dinamik olarak yanıt verebilmek için güncellenebilir.
Ağ segmentasyonu, kritik iş yüklerini ayrı bölgelere izole eden tamamlayıcı bir sunucu güvenlik özelliğidir. Bir segment bile tehlikeye uğrasa bile, sunucu güvenlik özellikleri tarafından uygulanan katı arayüz segment kontrolleri, ağ genelinde yatay hareketi önler. Bu mimari yaklaşım, bir alandaki bir veri ihlalinin tüm işletme verilerinin tam çaplı bir ihlaline dönmesini engeller.
Veri Bütünlüğü ve Kurtarma'yı Destekleyen Sunucu Güvenlik Özellikleri
Otomatik Yedekleme ve Anlık Görüntü (Snapshot) Yetenekleri
Veri kurtarma yetenekleri, günümüzde mevcut olan en iş açısından kritik sunucu güvenlik özelliklerinden biridir. Modern sunucu güvenlik özellikleri, verinin belirli zaman aralıklarında anlık kopyalarını oluşturan otomatik anlık görüntü planlamasını içerir. Bu sunucu güvenlik özellikleri, işletmelerin fidye yazılımı saldırıları, yanlışlıkla yapılan silmeler veya donanım arızaları gibi durumlarda hızlıca temiz bir duruma geri dönmesini sağlar.
Yedekleme yönetimini düzenleyen sunucu güvenlik özellikleri ayrıca sürüm oluşturma özelliğini de içerir; bu özellik, verinin birden fazla geçmiş kopyasını saklar. Bu, bozuk bir dosyanın birkaç gün boyunca fark edilmediği durumda bile, sunucu güvenlik özellikleri sayesinde bozulmamış bir sürümün kurtarılmasının mümkün olmasını sağlar. Sunucu güvenlik özelliklerindeki değişmez yedekleme seçenekleri, saldırganların yedek kopyaları silmesini veya şifrelemesini engeller ve böylece her zaman kurtarma yapılabilmesini garanti eder.
Firmware Bütünlüğü Doğrulaması ve Yama Yönetimi
Sunucu güvenlik özellikleri, saldırganların düşük seviyeli sistem bileşenlerini hedef almasıyla birlikte, firmware katmanını koruyan özellikler giderek daha önemli hale gelmektedir. Sunucu güvenlik özelliklerindeki güvenli önyükleme mekanizmaları, yalnızca kimliği doğrulanmış firmware’lerin başlangıçta yüklenmesini sağlayarak, kötü amaçlı kodun işletim sisteminin altına yerleştirilmesini engeller. Bu sunucu güvenlik özellikleri, geleneksel antivirüs araçlarının tespit edemeyeceği karmaşık saldırı türlerini önler.
Yama yönetimi, sunucu güvenlik özelliklerinin başka bir temel katmanıdır. Güvenlik yamalarının zamanında uygulanması, saldırganların bilinen açıkları sömürmeden önce bu açıkları kapatır. Yama keşfini ve dağıtımını otomatikleştiren sunucu güvenlik özellikleri, açıkların duyurulması ile giderilmesi arasındaki tehlikeli boşluğu ortadan kaldırır; bu boşluk, iş altyapısına yönelik hedefli saldırılar için yaygın bir giriş noktasıdır.
SSS
Küçük işletmeler için en önemli sunucu güvenlik özellikleri nelerdir?
Küçük işletmeler için en etkili sunucu güvenlik özellikleri, güçlü erişim denetimleri, şifreleme ve otomatik yedekleme işlemleridir. Bu sunucu güvenlik özellikleri, büyük bir özel BT ekibine ihtiyaç duymadan temel korumayı sağlar. Otomatik uyarı sistemleri ve kullanımı kolay yönetim arayüzleri sunan sunucu güvenlik özelliklerine öncelik vermek, sınırlı kaynaklara sahip küçük kuruluşların güçlü savunmalarını sürdürmesine yardımcı olur.
Sunucu güvenlik özellikleri, ransomware'a karşı nasıl koruma sağlar?
Sunucu güvenlik özellikleri, izinsiz giriş tespiti, ağ segmentasyonu ve değişmez yedeklemeler aracılığıyla ransomware'a karşı koruma sağlar. Sunucu güvenlik özelliklerindeki izinsiz giriş tespiti, ransomware davranış kalıplarını erken aşamada tanımlayarak otomatik olarak sınırlama işlemlerini tetikleyebilir. Değişmez yedekleme sunucu güvenlik özellikleri ise canlı verilerin ransomware tarafından şifrelenmesi durumunda bile her zaman temiz bir kurtarma noktasının mevcut olmasını garanti eder.
Sunucu güvenlik özellikleri, özel bir siber güvenlik ekibinin yerini almak için yeterli midir?
Sunucu güvenlik özellikleri, riski önemli ölçüde azaltır ve birçok savunma işlemini otomatikleştirir; ancak bilgili insan denetimiyle birleştirildiğinde en iyi şekilde çalışır. Sunucu güvenlik özellikleri, tespit, erişim kontrolü, şifreleme ve kurtarma işlemlerini otomatik olarak gerçekleştirir. Ancak sunucu güvenlik özelliklerinin ürettiği verileri yorumlayan ve güvenlik politikalarını geliştiren yetkin bir ekip, ortaya çıkan siber tehditlere karşı sürekli korumanın en yüksek düzeyini sağlar.
