
 EN
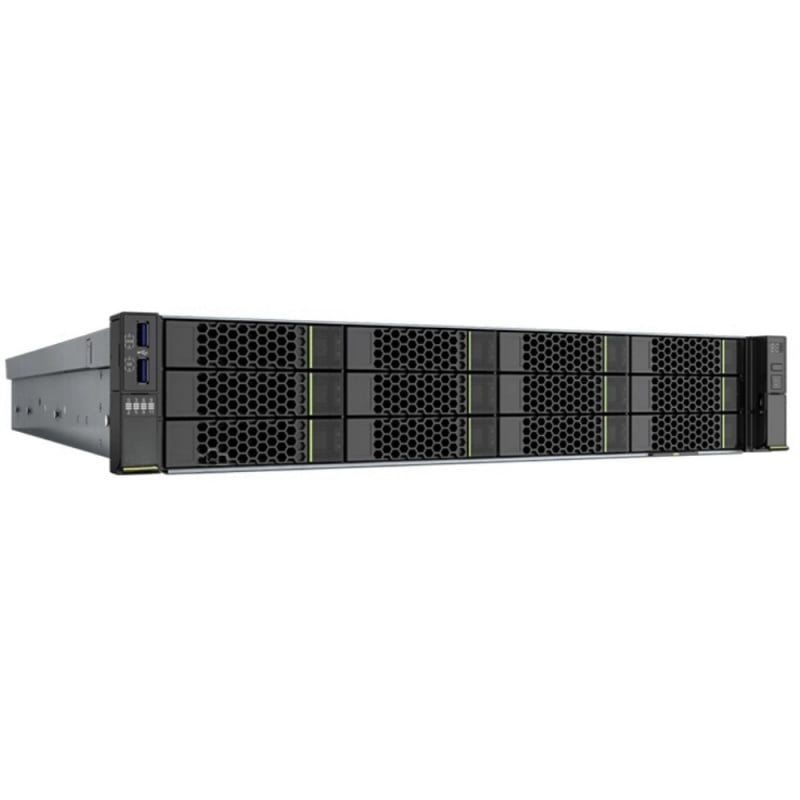
आज के खतरा वातावरण में, समझना सर्वर सुरक्षा विशेषताएँ कोई भी व्यवसाय जो संवेदनशील डेटा संग्रहीत करता है, उसके लिए अब अनिवार्य नहीं रहा है। साइबर खतरे अपनी मात्रा और जटिलता में लगातार बढ़ रहे हैं, जो छोटे उद्यमों से लेकर बड़े कॉर्पोरेशन तक को लक्षित कर रहे हैं। आधुनिक सर्वरों को इन बदलते जोखिमों का मुकाबला करने के लिए विशेष रूप से बहुस्तरीय रक्षा प्रणालियों के साथ डिज़ाइन किया गया है, ताकि वे अपरिवर्तनीय क्षति के कारण बनने से पहले ही उन्हें रोका जा सके।
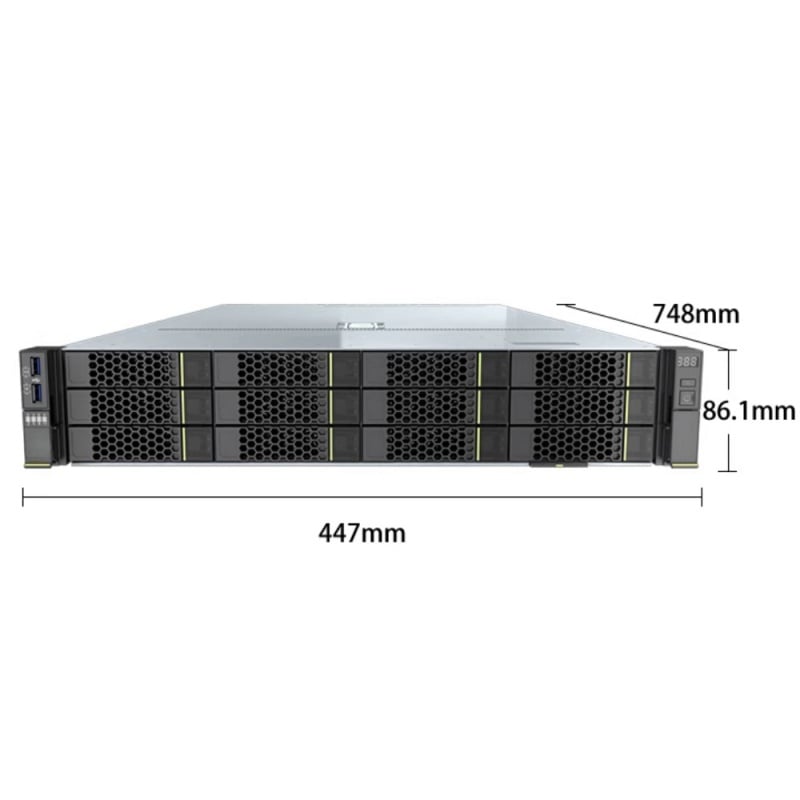
डिजिटल अवसंरचना पर निर्भर व्यवसायों के लिए अपने सर्वर सुरक्षा विशेषताएँ में अंतराल की अनुमति नहीं दी जा सकती है। एक भी सुरक्षा उल्लंघन गोपनीय ग्राहक रिकॉर्ड, वित्तीय डेटा और बौद्धिक संपदा को जोखिम में डाल सकता है। मजबूत सर्वर सुरक्षा सुविधाओं के साथ निर्मित प्लेटफ़ॉर्मों में निवेश करके, संगठन एक लचीली आधारशिला तैयार करते हैं जो सक्रिय रूप से घुसपैठ, अनधिकृत पहुँच और डेटा क्षति का विरोध करती है। यह लेख आज के सबसे महत्वपूर्ण सर्वर सुरक्षा सुविधाओं की जांच करता है और यह स्पष्ट करता है कि प्रत्येक सुविधा आपके व्यवसाय को वास्तविक दुनिया के साइबर खतरों से कैसे सुरक्षित रखती है।
अनधिकृत पहुँच को रोकने वाली मुख्य सर्वर सुरक्षा सुविधाएँ
प्रमाणीकरण और पहुँच नियंत्रण तंत्र
सर्वर सुरक्षा की सबसे मौलिक विशेषताओं में से एक एक कड़ी पहुँच नियंत्रण ढांचा है। आधुनिक सर्वर बहु-कारक प्रमाणीकरण को लागू करते हैं, जिसमें उपयोगकर्ताओं को प्रवेश करने से पहले अपनी पहचान को एक से अधिक प्रमाण के माध्यम से सत्यापित करना आवश्यक होता है। यह सर्वर सुरक्षा विशेषता सुनिश्चित करती है कि चोरी किए गए पासवर्ड अकेले हमलावरों को संवेदनशील प्रणालियों तक पहुँच प्रदान नहीं कर सकते। भूमिका-आधारित पहुँच नियंत्रण एक अन्य महत्वपूर्ण घटक है, जो प्रत्येक उपयोगकर्ता को केवल उन डेटा और कार्यों तक सीमित करता है जो उनकी भूमिका की आवश्यकता होती है।
उन्नत सर्वर सुरक्षा विशेषताओं में सत्र प्रबंधन प्रोटोकॉल भी शामिल हैं, जो स्वतः निष्क्रिय सत्रों को समाप्त कर देते हैं और सभी प्रवेश प्रयासों को लॉग करते हैं। प्रशासक ऑडिट ट्रेल्स की समीक्षा करके संदिग्ध पहुँच पैटर्न को शुरू में ही पहचान सकते हैं। ये सर्वर सुरक्षा विशेषताएँ सामूहिक रूप से बाहरी घुसपैठ और आंतरिक दुरुपयोग दोनों के जोखिम को कम करती हैं, जिससे वे किसी भी डेटा सुरक्षा रणनीति के लिए आवश्यक निर्माण ब्लॉक बन जाती हैं।
विश्राम के दौरान और संचरण के दौरान एन्क्रिप्शन
एन्क्रिप्शन डेटा की गोपनीयता की सुरक्षा के लिए सर्वर सुरक्षा की सबसे शक्तिशाली विशेषताओं में से एक है। AES-256 एन्क्रिप्शन सहित सर्वर सुरक्षा विशेषताएँ सुनिश्चित करती हैं कि संग्रहीत डेटा उन सभी के लिए अपठनीय बना रहे जिनके पास सही डिक्रिप्शन कुंजी नहीं है। यदि भौतिक हार्डवेयर को भी संकट में डाल दिया जाए, तो बिना संबंधित कुंजियों के एन्क्रिप्टेड डेटा हमलावरों के लिए कोई मूल्य नहीं रखता।
डेटा संचरण के दौरान ट्रांसपोर्ट-लेयर एन्क्रिप्शन भी सर्वर सुरक्षा की एक समान रूप से महत्वपूर्ण विशेषता है। TLS जैसे प्रोटोकॉल सूचना की रक्षा करते हैं जब वह सर्वर और जुड़े हुए क्लाइंट्स या दूरस्थ उपयोगकर्ताओं के बीच स्थानांतरित होती है। व्यवसाय जो संग्रहण और संचरण दोनों को कवर करने वाली सर्वर सुरक्षा विशेषताओं को लागू करते हैं, एक व्यापक शील्ड बनाते हैं जो डेटा अवरोधन के दो सबसे सामान्य मार्गों को बंद कर देता है।
खतरों का पता लगाने और प्रतिक्रिया देने वाली सर्वर सुरक्षा विशेषताएँ
आक्रमण का पता लगाने और रोकने की प्रणाली
आधुनिक सर्वर सुरक्षा विशेषताओं में अंतर्निहित घुसपैठ का पता लगाने वाले सिस्टम शामिल हैं, जो नेटवर्क ट्रैफ़िक और सर्वर गतिविधियों की वास्तविक समय में निगरानी करते हैं। ये सर्वर सुरक्षा विशेषताएँ व्यवहारिक पैटर्नों का विश्लेषण करती हैं और निर्धारित आधार रेखाओं से विचलित होने वाली असामान्यताओं को चिह्नित करती हैं। जब कोई खतरा पहचाना जाता है, तो सर्वर सुरक्षा विशेषताओं के भीतर घुसपैठ रोकने के घटक संदिग्ध IP पतों को स्वचालित रूप से अवरुद्ध कर सकते हैं या प्रभावित प्रक्रियाओं को क्वारंटाइन कर सकते हैं।
स्वचालित खतरा प्रतिक्रिया के साथ सर्वर सुरक्षा विशेषताएँ जासूसी और नियंत्रण के बीच के समय को कम करती हैं, जो क्षति को सीमित करने के लिए महत्वपूर्ण है। इन सर्वर सुरक्षा विशेषताओं के बिना, धीमी मैनुअल प्रतिक्रिया के कारण रैन्समवेयर या डेटा एक्सफ़िल्ट्रेशन को कार्रवाई के लिए काफी समय पहले तक काफी आगे बढ़ने का मौका मिल सकता है। सर्वर सुरक्षा विशेषताओं में निर्मित वास्तविक समय की चेतावनी यह भी सुनिश्चित करती है कि आईटी टीमों को तुरंत अधिसूचनाएँ प्राप्त हों, ताकि वे जांच कर सकें और दृढ़ता से कार्रवाई कर सकें।
फ़ायरवॉल एकीकरण और नेटवर्क खंडीकरण
फ़ायरवॉल क्षमताएँ जो सर्वर सुरक्षा विशेषताओं में सीधे एकीकृत हैं, नेटवर्क सीमा पर एक महत्वपूर्ण रक्षा रेखा प्रदान करती हैं। ये सर्वर सुरक्षा विशेषताएँ परिभाषित सुरक्षा नीतियों के आधार पर आने वाले और जाने वाले ट्रैफ़िक को फ़िल्टर करती हैं, जिससे संवेदनशील डेटा तक पहुँचने से पहले अनधिकृत कनेक्शन को अवरुद्ध किया जा सकता है। सर्वर सुरक्षा विशेषताओं के भीतर सॉफ़्टवेयर-परिभाषित फ़ायरवॉल नियमों को नए पहचाने गए खतरे के संदर्भों के अनुसार गतिशील रूप से अपडेट किया जा सकता है।
नेटवर्क विभाजन एक पूरक सर्वर सुरक्षा विशेषता है जो महत्वपूर्ण कार्यभार को अलग-अलग क्षेत्रों में अलग करती है। यदि कोई एक खंड संक्रमित हो जाता है, तो खंडों के बीच के कड़े नियंत्रणों को लागू करने वाली सर्वर सुरक्षा विशेषताएँ नेटवर्क के भीतर पार्श्विक गतिविधि को रोकती हैं। यह वास्तुकला-आधारित दृष्टिकोण सुनिश्चित करता है कि किसी एक क्षेत्र में हुए उल्लंघन का प्रभाव संपूर्ण व्यावसायिक डेटा के व्यापक संक्रमण में नहीं बढ़ेगा।
डेटा अखंडता और पुनर्प्राप्ति का समर्थन करने वाली सर्वर सुरक्षा विशेषताएँ
स्वचालित बैकअप और स्नैपशॉट क्षमताएँ
डेटा पुनर्प्राप्ति की क्षमताएँ आज के सबसे व्यवसाय-महत्वपूर्ण सर्वर सुरक्षा सुविधाओं में से एक हैं। आधुनिक सर्वर सुरक्षा सुविधाओं में स्वचालित स्नैपशॉट शेड्यूलिंग शामिल है, जो नियमित अंतराल पर डेटा की समय-बिंदु प्रतियाँ बनाती है। ये सर्वर सुरक्षा सुविधाएँ व्यवसायों को रैन्समवेयर हमलों, अनजाने में डिलीट किए गए डेटा या हार्डवेयर विफलताओं की स्थिति में त्वरित रूप से एक स्वच्छ स्थिति पर वापस जाने की अनुमति देती हैं।
बैकअप प्रबंधन को नियंत्रित करने वाली सर्वर सुरक्षा सुविधाओं में संस्करणीकरण (वर्जनिंग) भी शामिल है, जो डेटा की कई ऐतिहासिक प्रतियों को संरक्षित रखता है। इसका अर्थ है कि यदि कोई दूषित फ़ाइल कई दिनों तक अनदेखी रह जाए, तो भी सर्वर सुरक्षा सुविधाएँ एक अदूषित संस्करण की पुनर्प्राप्ति को संभव बनाती हैं। सर्वर सुरक्षा सुविधाओं के भीतर अपरिवर्तनीय बैकअप विकल्प हमलावरों को बैकअप प्रतियों को डिलीट या एन्क्रिप्ट करने से रोकते हैं, जिससे पुनर्प्राप्ति सदैव संभव रहती है।
फर्मवेयर अखंडता सत्यापन और पैच प्रबंधन
सर्वर सुरक्षा विशेषताएँ जो फर्मवेयर लेयर की रक्षा करती हैं, आक्रमणकारियों द्वारा निचले स्तर के सिस्टम घटकों को निशाना बनाए जाने के कारण अधिकाधिक महत्वपूर्ण हो रही हैं। सर्वर सुरक्षा विशेषताओं के भीतर सुरक्षित बूट (सिक्योर बूट) तंत्र सत्यापित करते हैं कि केवल प्रामाणिक फर्मवेयर ही आरंभ के दौरान लोड होता है, जिससे ऑपरेटिंग सिस्टम के नीचे दुर्भावनापूर्ण कोड के अंतर्निहित होने को रोका जाता है। ये सर्वर सुरक्षा विशेषताएँ उन जटिल हमलों की एक श्रेणी को रोकती हैं जिन्हें पारंपरिक एंटीवायरस उपकरण नहीं पहचान सकते।
पैच प्रबंधन सर्वर सुरक्षा विशेषताओं का एक और आवश्यक स्तर है। सुरक्षा पैचों का समय पर आवेदन उन ज्ञात भेद्यताओं को बंद कर देता है जिनका दुरुपयोग आक्रमणकारी करने का प्रयास कर सकते हैं। सर्वर सुरक्षा विशेषताएँ जो पैच की खोज और त्वरित तैनाती को स्वचालित करती हैं, भेद्यता की घोषणा और उसके सुधार के बीच के खतरनाक अंतर को समाप्त कर देती हैं, जो व्यावसायिक अवसंरचना के खिलाफ लक्षित हमलों के लिए एक सामान्य प्रवेश बिंदु है।
अक्सर पूछे जाने वाले प्रश्न
छोटे व्यवसायों के लिए कौन-सी सर्वर सुरक्षा विशेषताएँ सबसे अधिक महत्वपूर्ण हैं?
छोटे व्यवसायों के लिए, सबसे प्रभावी सर्वर सुरक्षा सुविधाएँ मजबूत एक्सेस नियंत्रण, एन्क्रिप्शन और स्वचालित बैकअप शामिल हैं। ये सर्वर सुरक्षा सुविधाएँ एक बड़ी समर्पित आईटी टीम की आवश्यकता के बिना मूलभूत सुरक्षा प्रदान करती हैं। स्वचालित अलर्टिंग और आसान प्रबंधन इंटरफ़ेस प्रदान करने वाली सर्वर सुरक्षा सुविधाओं पर प्राथमिकता देने से छोटे संगठन सीमित संसाधनों के साथ मजबूत रक्षा बनाए रखने में सक्षम होते हैं।
सर्वर सुरक्षा सुविधाएँ रैन्समवेयर के खिलाफ कैसे रक्षा करती हैं?
सर्वर सुरक्षा सुविधाएँ घुसपैठ का पता लगाने, नेटवर्क सेगमेंटेशन और अपरिवर्तनीय बैकअप के संयोजन के माध्यम से रैन्समवेयर के खिलाफ रक्षा करती हैं। सर्वर सुरक्षा सुविधाओं के भीतर घुसपैठ का पता लगाने वाली सुविधा रैन्समवेयर के व्यवहार के पैटर्न को शुरुआत में ही पहचान सकती है और स्वचालित रूप से सीमाबद्ध करने की प्रक्रिया शुरू कर सकती है। अपरिवर्तनीय बैकअप सर्वर सुरक्षा सुविधाएँ सुनिश्चित करती हैं कि यदि रैन्समवेयर द्वारा जीवित डेटा को एन्क्रिप्ट कर दिया जाता है, तो भी एक साफ़ रिकवरी बिंदु हमेशा उपलब्ध रहता है।
क्या सर्वर सुरक्षा सुविधाएँ एक समर्पित साइबर सुरक्षा टीम की जगह ले सकती हैं?
सर्वर सुरक्षा विशेषताएँ जोखिम को काफी कम करती हैं और कई रक्षात्मक प्रक्रियाओं को स्वचालित करती हैं, लेकिन ये तभी सर्वोत्तम रूप से कार्य करती हैं जब इन्हें सूचित मानव देखरेख के साथ संयोजित किया जाता है। सर्वर सुरक्षा विशेषताएँ स्वचालित रूप से डिटेक्शन, एक्सेस नियंत्रण, एन्क्रिप्शन और रिकवरी का प्रबंधन करती हैं। हालाँकि, सर्वर सुरक्षा विशेषताओं द्वारा उत्पादित डेटा की व्याख्या करने वाली एवं सुरक्षा नीतियों को निरंतर उन्नत करने वाली कुशल टीम ही उभरते हुए साइबर खतरों के विरुद्ध निरंतर सुरक्षा के उच्चतम स्तर को सुनिश्चित करती है।
